Discutí con alguien en un grupo de chat ayer sobre $DUSK . Él seguía diciendo: "2.8 milisegundos de verificación en cadena, nada más se acerca". Yo le preguntaba una y otra vez dónde se va el tiempo de generación de la prueba en ese cálculo.
No tuvo una respuesta.
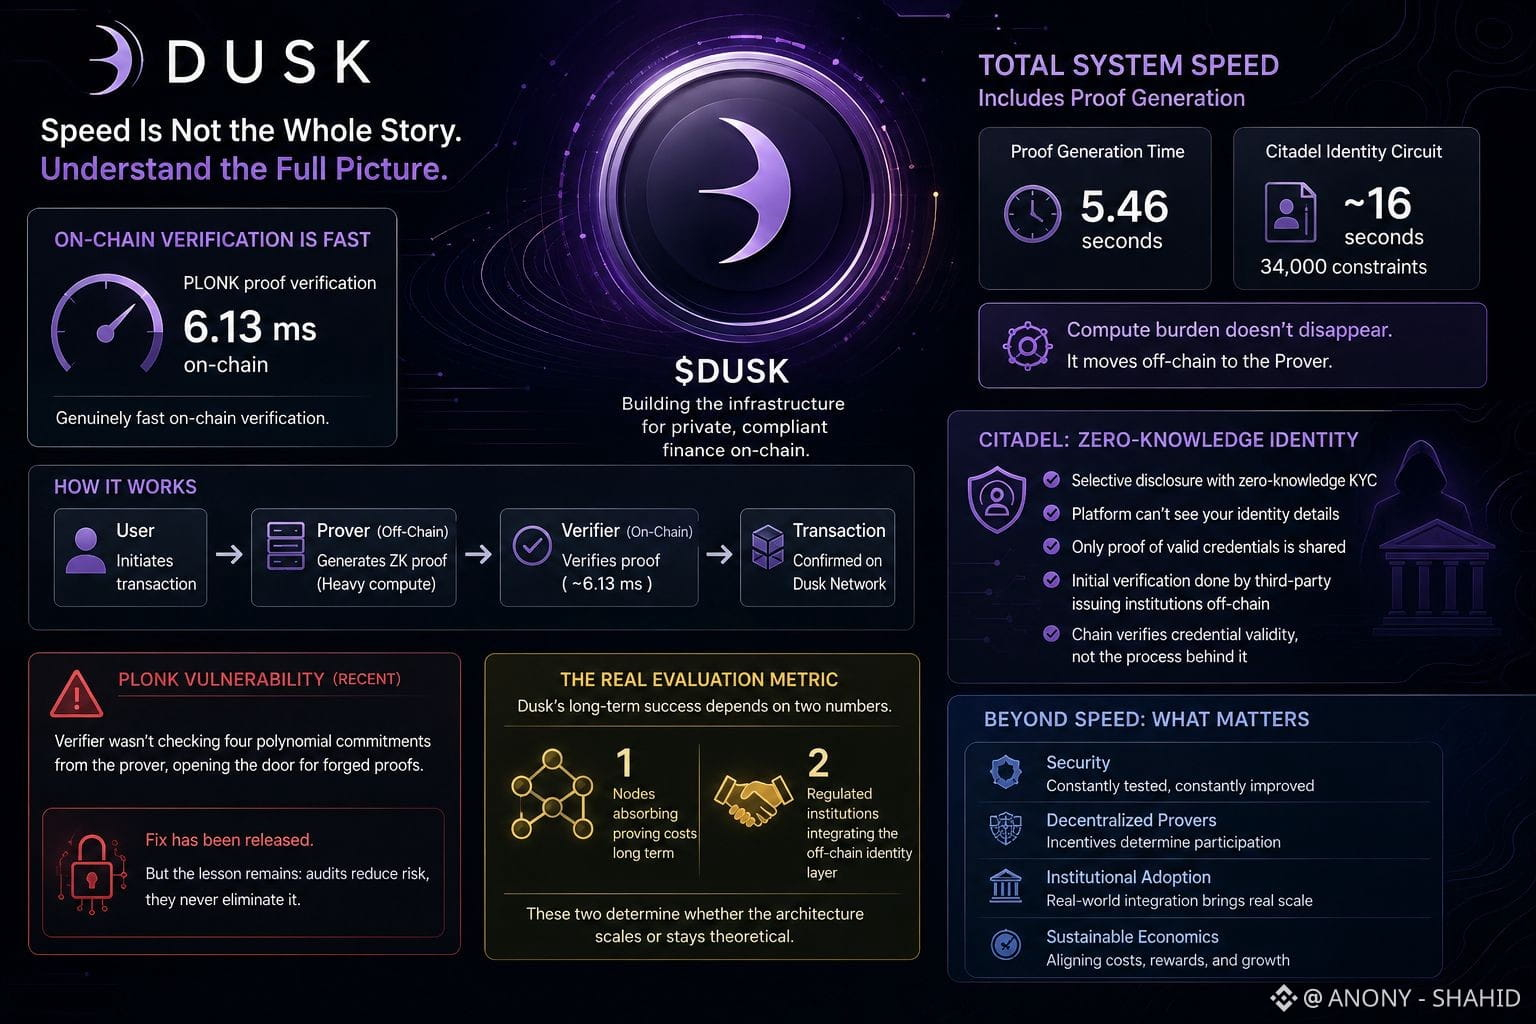
La velocidad de verificación en cadena y la velocidad total del sistema son números distintos. La verificación de pruebas PLONK en Dusk tarda alrededor de 6.13 milisegundos. Esa parte es genuinamente rápida. Pero generar esa prueba tarda 5.46 segundos. El circuito de identidad de Citadel específicamente tarda aproximadamente 16 segundos en probarse, involucrando 34,000 restricciones.
La carga computacional no desaparece. Se traslada fuera de la cadena a quien ejecute el Prover. En cadena se ve ligera porque otra persona absorbió el trabajo pesado aguas arriba. La pregunta real es quién ejecuta esos nodos Prover y qué incentiva a seguir haciéndolo a escala.
El diseño de divulgación selectiva de Citadel es impresionante sobre el papel. KYC con conocimiento cero significa que la plataforma no puede ver tus datos de identidad, solo la confirmación de que superaste una comprobación de credenciales. Pero la verificación inicial todavía pasa por una institución emisora de terceros fuera de la cadena. La cadena confirma que la credencial es válida. No puede confirmar que la institución emisora se comportó correctamente durante el proceso de verificación.
La vulnerabilidad de PLONK que salió recientemente vale la pena entenderla. El verificador no estaba comprobando cuatro compromisos polinómicos del prover, lo que significaba que un actor malicioso podría potencialmente falsificar pruebas. El arreglo ya se ha publicado. Pero el incidente ilustra algo consistente en cada sistema ZK: las auditorías reducen el riesgo; no lo eliminan.
La métrica real de evaluación de Dusk no es la velocidad de verificación en cadena. Es cuántos nodos absorben los costos de pruebas a largo plazo y cuántas instituciones reguladas integran la capa de identidad fuera de la cadena.
Esos dos números determinan si la arquitectura escala o se queda solo en teoría.
#dusk @Dusk #Binance
No tuvo una respuesta.
La velocidad de verificación en cadena y la velocidad total del sistema son números distintos. La verificación de pruebas PLONK en Dusk tarda alrededor de 6.13 milisegundos. Esa parte es genuinamente rápida. Pero generar esa prueba tarda 5.46 segundos. El circuito de identidad de Citadel específicamente tarda aproximadamente 16 segundos en probarse, involucrando 34,000 restricciones.
La carga computacional no desaparece. Se traslada fuera de la cadena a quien ejecute el Prover. En cadena se ve ligera porque otra persona absorbió el trabajo pesado aguas arriba. La pregunta real es quién ejecuta esos nodos Prover y qué incentiva a seguir haciéndolo a escala.
El diseño de divulgación selectiva de Citadel es impresionante sobre el papel. KYC con conocimiento cero significa que la plataforma no puede ver tus datos de identidad, solo la confirmación de que superaste una comprobación de credenciales. Pero la verificación inicial todavía pasa por una institución emisora de terceros fuera de la cadena. La cadena confirma que la credencial es válida. No puede confirmar que la institución emisora se comportó correctamente durante el proceso de verificación.
La vulnerabilidad de PLONK que salió recientemente vale la pena entenderla. El verificador no estaba comprobando cuatro compromisos polinómicos del prover, lo que significaba que un actor malicioso podría potencialmente falsificar pruebas. El arreglo ya se ha publicado. Pero el incidente ilustra algo consistente en cada sistema ZK: las auditorías reducen el riesgo; no lo eliminan.
La métrica real de evaluación de Dusk no es la velocidad de verificación en cadena. Es cuántos nodos absorben los costos de pruebas a largo plazo y cuántas instituciones reguladas integran la capa de identidad fuera de la cadena.
Esos dos números determinan si la arquitectura escala o se queda solo en teoría.
#dusk @Dusk #Binance