$ETH he estado leyendo sobre activos regulados toda la semana y lo que no deja de llamarme la atención es que, por lo general, la privacidad y el cumplimiento se tratan como opuestos 🤔
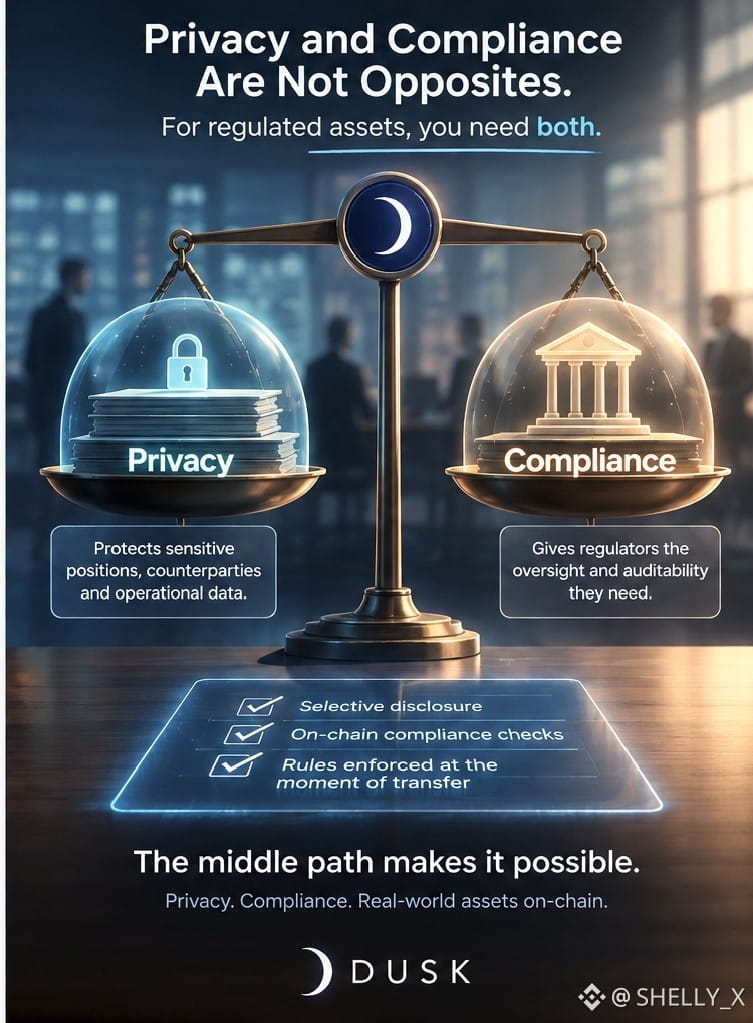
no lo son. para los activos regulados necesitas ambos a la vez o el activo no puede existir en la cadena en absoluto
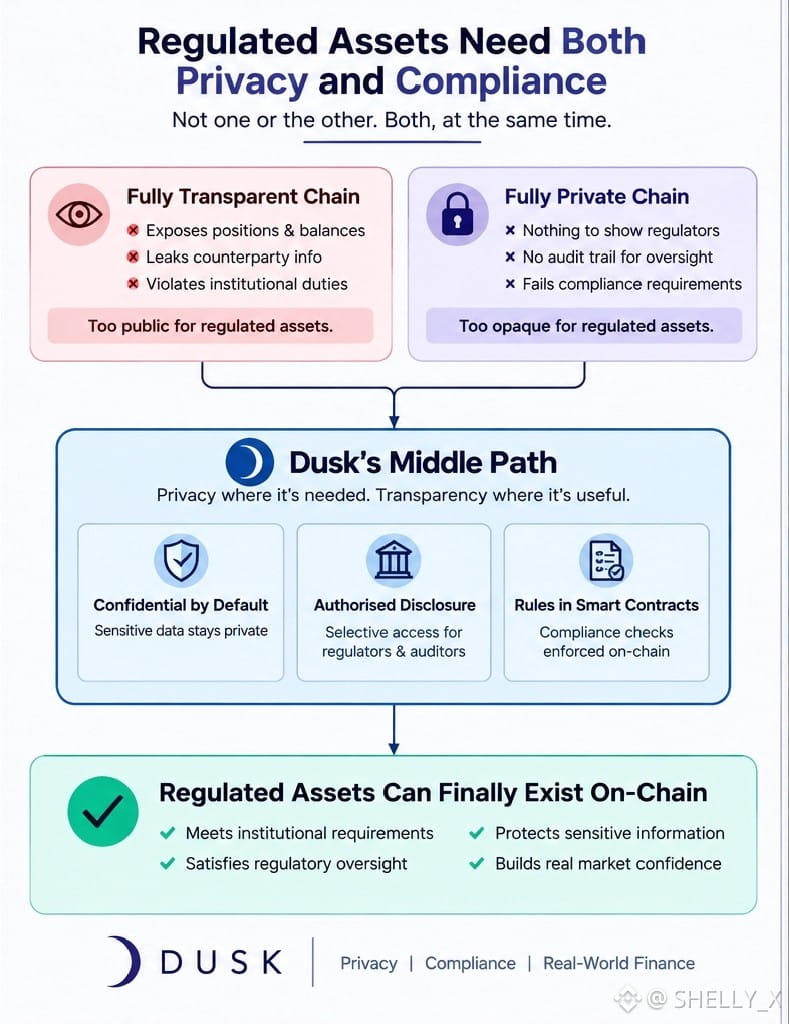
aquí está el problema. una cadena totalmente transparente expone posiciones, contrapartes, saldos y datos operativos. ninguna institución regulada puede publicarlo; no es una preferencia, es un problema fiduciario. pero una cadena totalmente privada tampoco puede satisfacer a un regulador, porque no hay nada que mostrar cuando alguien pregunta$RE
así que ambos extremos fallan para el mismo activo, solo que desde direcciones opuestas
Dusk sigue describiendo el punto medio. privacidad donde se necesita, transparencia donde es útil, divulgación selectiva para revisiones autorizadas. ese tercer punto es la pieza que la mayoría de las cadenas no tiene en absoluto
y el lado del cumplimiento tampoco se añade después. la documentación describe comprobaciones de cumplimiento aplicadas en contratos inteligentes en lugar de procesos manuales de back office. así que la regla se aplica cuando ocurre la transferencia, en vez de que alguien la revise una semana después leyendo registros
una regla verificada después es una regla que ya se rompió una vez
¿cuál es tu opinión, el cumplimiento debe estar en el contrato o en el proceso?
@Dusk #dusk $DUSK
no lo son. para los activos regulados necesitas ambos a la vez o el activo no puede existir en la cadena en absoluto
aquí está el problema. una cadena totalmente transparente expone posiciones, contrapartes, saldos y datos operativos. ninguna institución regulada puede publicarlo; no es una preferencia, es un problema fiduciario. pero una cadena totalmente privada tampoco puede satisfacer a un regulador, porque no hay nada que mostrar cuando alguien pregunta$RE
así que ambos extremos fallan para el mismo activo, solo que desde direcciones opuestas
Dusk sigue describiendo el punto medio. privacidad donde se necesita, transparencia donde es útil, divulgación selectiva para revisiones autorizadas. ese tercer punto es la pieza que la mayoría de las cadenas no tiene en absoluto
y el lado del cumplimiento tampoco se añade después. la documentación describe comprobaciones de cumplimiento aplicadas en contratos inteligentes en lugar de procesos manuales de back office. así que la regla se aplica cuando ocurre la transferencia, en vez de que alguien la revise una semana después leyendo registros
una regla verificada después es una regla que ya se rompió una vez
¿cuál es tu opinión, el cumplimiento debe estar en el contrato o en el proceso?
@Dusk #dusk $DUSK