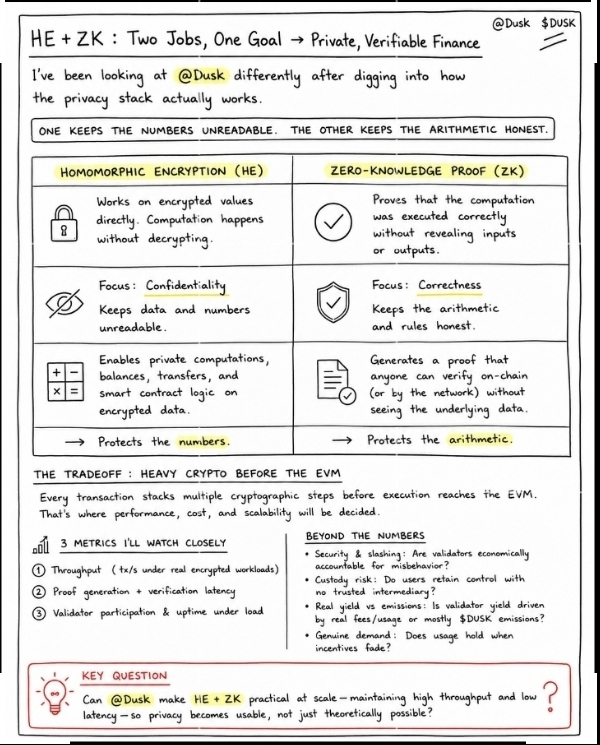
Miraba mi café esta mañana y me di cuenta de que había estado pensando en la tecnología de privacidad al revés.
Antes trataba la criptografía homomórfica y las pruebas de conocimiento cero como si fueran gemelos idénticos. No lo son. Son más bien como un contable meticuloso y un mago trabajando en el mismo caso.
La criptografía homomórfica permite que la computación ocurra sobre datos cifrados sin exponer los valores subyacentes. Las pruebas de conocimiento cero pueden demostrar que una computación siguió las reglas requeridas sin revelar las entradas privadas.
Esa distinción se vuelve interesante con DuskEVM. Un detalle que considero particularmente importante: DuskEVM es un entorno de ejecución EVM basado en OP Stack, mientras que DuskDS proporciona la capa de liquidación y de disponibilidad de datos que está debajo. Así que la confidencialidad no es solo algo añadido a un EVM convencional: está integrada en una separación más amplia entre la ejecución y la liquidación.
Empiezo a plantearme las preguntas más difíciles.
¿Qué pasa con la latencia de las pruebas a medida que aumenta la complejidad?
A medida que crecen la complejidad computacional y el tamaño de los circuitos, la latencia de generación de pruebas generalmente aumenta, aunque los tiempos de verificación suelen mantenerse rápidos y constantes.
¿Puede la red generar suficiente demanda real de tarifas para sustentar la infraestructura?
$DUSK está construyendo una infraestructura donde el cumplimiento puede coexistir con la privacidad de blockchain.
Depende de la adopción institucional a largo plazo de su tokenización de activos del mundo real (RWA) centrada en la privacidad y de la escalabilidad de mercados financieros conformes lo bastante alta como para compensar su cronograma de emisión de tokens durante varias décadas.
@Dusk ya utiliza Phoenix para transferencias protegidas, mientras que su pila criptográfica incluye herramientas de conocimiento cero basadas en PLONK. Eso hace que la tesis de la privacidad sea más tangible—pero también vuelve importante vigilar de cerca los detalles de rendimiento y de implementación.
Para mí, la cuestión es si Dusk puede lograr que sea lo bastante privado para las instituciones, lo bastante verificable para el cumplimiento y lo bastante eficiente para usarse a gran escala.
#dusk