#dusk $DUSK @Dusk
Busqué DuskDS principalmente para entender el lado del consenso, pero una y otra vez me fui a algo más básico: ¿dónde ocurre realmente la coordinación…?
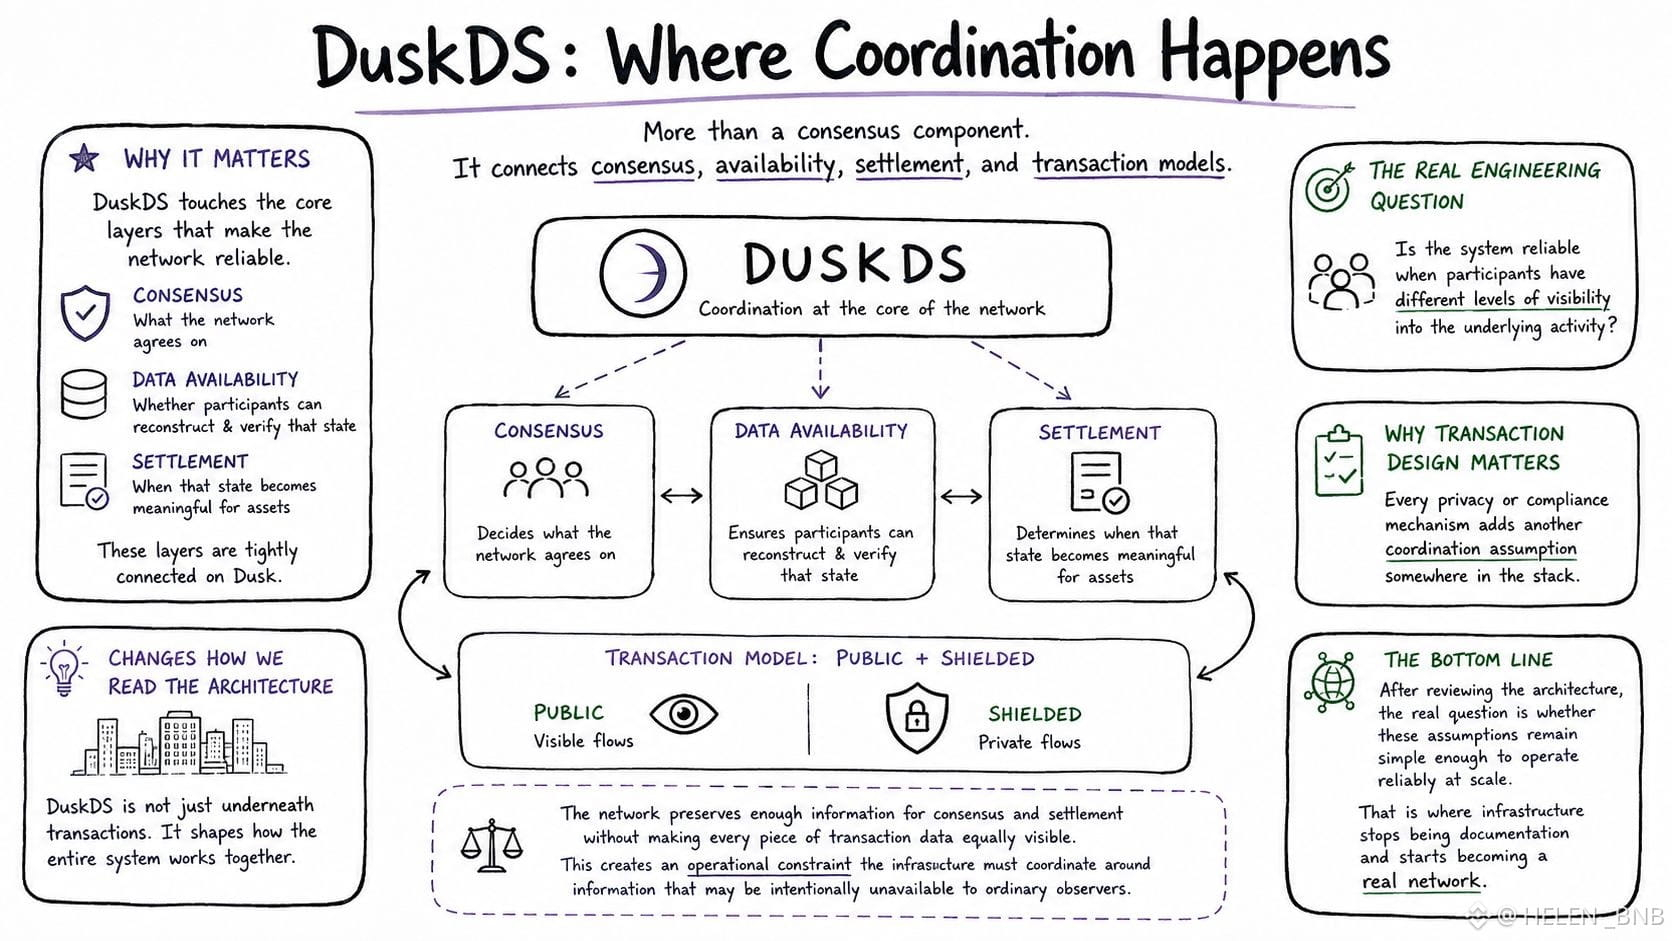
Lo interesante es que Dusk no es solo otro componente de consenso que se sitúa debajo de las transacciones. Su papel toca el consenso, la liquidación, la disponibilidad de datos y la forma en que diferentes modelos de transacción interactúan con la red.
Eso cambia cómo leo la arquitectura de Dusk.
Si el consenso decide en qué está de acuerdo la red, la disponibilidad de datos determina si los participantes pueden reconstruir y verificar realmente ese estado, mientras que la liquidación determina cuándo ese estado se vuelve significativo para los activos que se mueven a través del sistema. Normalmente se analizan por separado. En Dusk, aparecen mucho más estrechamente conectados.
Luego está el propio modelo de transacción. Dusk admite tanto flujos públicos como protegidos, lo que significa que la red tiene que conservar suficiente información para el consenso y la liquidación sin hacer que cada pieza de datos de la transacción sea igual de visible. Eso no es simplemente una función de privacidad. Crea una restricción operativa con la que la infraestructura tiene que coordinarse en torno a información que puede estar intencionalmente no disponible para observadores comunes.
Aquí es donde DuskDS se volvió más interesante para mí.
La pregunta real de ingeniería no es si existe la privacidad. Es si el consenso, la disponibilidad y la liquidación siguen siendo fiables cuando distintos participantes tienen diferentes niveles de visibilidad sobre la actividad subyacente.
Eso también explica por qué el diseño de las transacciones importa más de lo que parece a primera vista. Cada mecanismo adicional de privacidad o de cumplimiento añade otra suposición de coordinación en algún punto de la pila.
Después de leer la arquitectura, me interesa menos la lista y más si esas suposiciones siguen siendo lo bastante simples como para operar de forma fiable a escala. Ahí es donde la infraestructura deja de ser documentación y empieza a convertirse en una red real.
Busqué DuskDS principalmente para entender el lado del consenso, pero una y otra vez me fui a algo más básico: ¿dónde ocurre realmente la coordinación…?
Lo interesante es que Dusk no es solo otro componente de consenso que se sitúa debajo de las transacciones. Su papel toca el consenso, la liquidación, la disponibilidad de datos y la forma en que diferentes modelos de transacción interactúan con la red.
Eso cambia cómo leo la arquitectura de Dusk.
Si el consenso decide en qué está de acuerdo la red, la disponibilidad de datos determina si los participantes pueden reconstruir y verificar realmente ese estado, mientras que la liquidación determina cuándo ese estado se vuelve significativo para los activos que se mueven a través del sistema. Normalmente se analizan por separado. En Dusk, aparecen mucho más estrechamente conectados.
Luego está el propio modelo de transacción. Dusk admite tanto flujos públicos como protegidos, lo que significa que la red tiene que conservar suficiente información para el consenso y la liquidación sin hacer que cada pieza de datos de la transacción sea igual de visible. Eso no es simplemente una función de privacidad. Crea una restricción operativa con la que la infraestructura tiene que coordinarse en torno a información que puede estar intencionalmente no disponible para observadores comunes.
Aquí es donde DuskDS se volvió más interesante para mí.
La pregunta real de ingeniería no es si existe la privacidad. Es si el consenso, la disponibilidad y la liquidación siguen siendo fiables cuando distintos participantes tienen diferentes niveles de visibilidad sobre la actividad subyacente.
Eso también explica por qué el diseño de las transacciones importa más de lo que parece a primera vista. Cada mecanismo adicional de privacidad o de cumplimiento añade otra suposición de coordinación en algún punto de la pila.
Después de leer la arquitectura, me interesa menos la lista y más si esas suposiciones siguen siendo lo bastante simples como para operar de forma fiable a escala. Ahí es donde la infraestructura deja de ser documentación y empieza a convertirse en una red real.