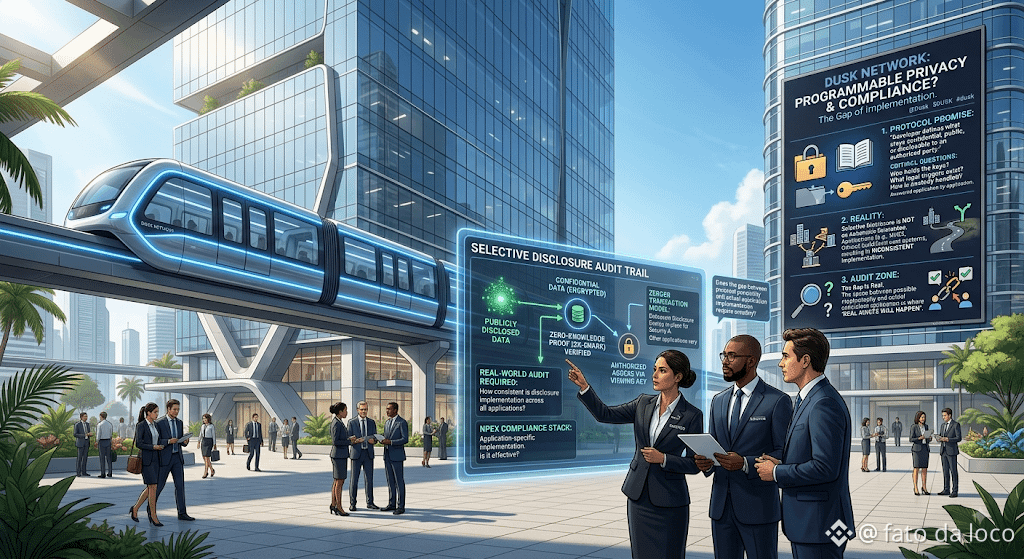
La privacidad programable es la frase que Dusk Network usa para describir su promesa central, y sobre el papel resuelve una disputa que las blockchains de privacidad han estado perdiendo durante años. En lugar de elegir entre anonimato total y transparencia total, un desarrollador define qué se mantiene confidencial, qué es público y qué puede divulgarse a una parte autorizada bajo las condiciones adecuadas. Las pruebas de conocimiento cero se encargan de la criptografía. La divulgación selectiva atiende el caso de cumplimiento. Se lee rápido y parece que el viejo dilema queda simplemente resuelto.
Lo que esa formulación deja en silencio es la parte que ocurre después de que la criptografía funciona. La divulgación selectiva requiere que alguien tenga o conceda acceso a una clave de visualización o a una prueba de auditoría para una afirmación específica, y el propio protocolo no dicta quién es esa persona, qué estándar legal activa una solicitud ni cómo se gestiona la custodia de claves si una institución o un regulador necesita acceso. Esas preguntas se responden aplicación por aplicación, no una sola vez a nivel de protocolo. NPEX construye su propio stack de cumplimiento encima de las herramientas de Dusk Network para responderlas en su propio entorno. Un emisor distinto en la misma cadena podría construir algo con una estructura muy diferente, con supuestos distintos sobre quién posee las claves. Zedger, el modelo de transacciones construido específicamente para el estándar de Contracto de Seguridad Confidencial de Dusk Network, incorpora lógica de reembolso, transferencias con tope y dividendos para casos de uso de valores, lo que demuestra que el protocolo puede soportar un diseño de divulgación muy deliberado cuando alguien se toma el trabajo. Eso no significa que cada emisor futuro vaya a construir con ese mismo cuidado por defecto.
No creo que sea exactamente un defecto, porque la flexibilidad es precisamente la razón de llamarlo programable. Pero “privacy and compliance, solved” describe lo que la criptografía hace posible, no una garantía sobre qué tan consistentemente cualquier aplicación dada implementa en la práctica la parte de la divulgación. La brecha entre ambas cosas es exactamente donde ocurrirán las auditorías reales.
#dusk $DUSK @Dusk
Lo que esa formulación deja en silencio es la parte que ocurre después de que la criptografía funciona. La divulgación selectiva requiere que alguien tenga o conceda acceso a una clave de visualización o a una prueba de auditoría para una afirmación específica, y el propio protocolo no dicta quién es esa persona, qué estándar legal activa una solicitud ni cómo se gestiona la custodia de claves si una institución o un regulador necesita acceso. Esas preguntas se responden aplicación por aplicación, no una sola vez a nivel de protocolo. NPEX construye su propio stack de cumplimiento encima de las herramientas de Dusk Network para responderlas en su propio entorno. Un emisor distinto en la misma cadena podría construir algo con una estructura muy diferente, con supuestos distintos sobre quién posee las claves. Zedger, el modelo de transacciones construido específicamente para el estándar de Contracto de Seguridad Confidencial de Dusk Network, incorpora lógica de reembolso, transferencias con tope y dividendos para casos de uso de valores, lo que demuestra que el protocolo puede soportar un diseño de divulgación muy deliberado cuando alguien se toma el trabajo. Eso no significa que cada emisor futuro vaya a construir con ese mismo cuidado por defecto.
No creo que sea exactamente un defecto, porque la flexibilidad es precisamente la razón de llamarlo programable. Pero “privacy and compliance, solved” describe lo que la criptografía hace posible, no una garantía sobre qué tan consistentemente cualquier aplicación dada implementa en la práctica la parte de la divulgación. La brecha entre ambas cosas es exactamente donde ocurrirán las auditorías reales.
#dusk $DUSK @Dusk