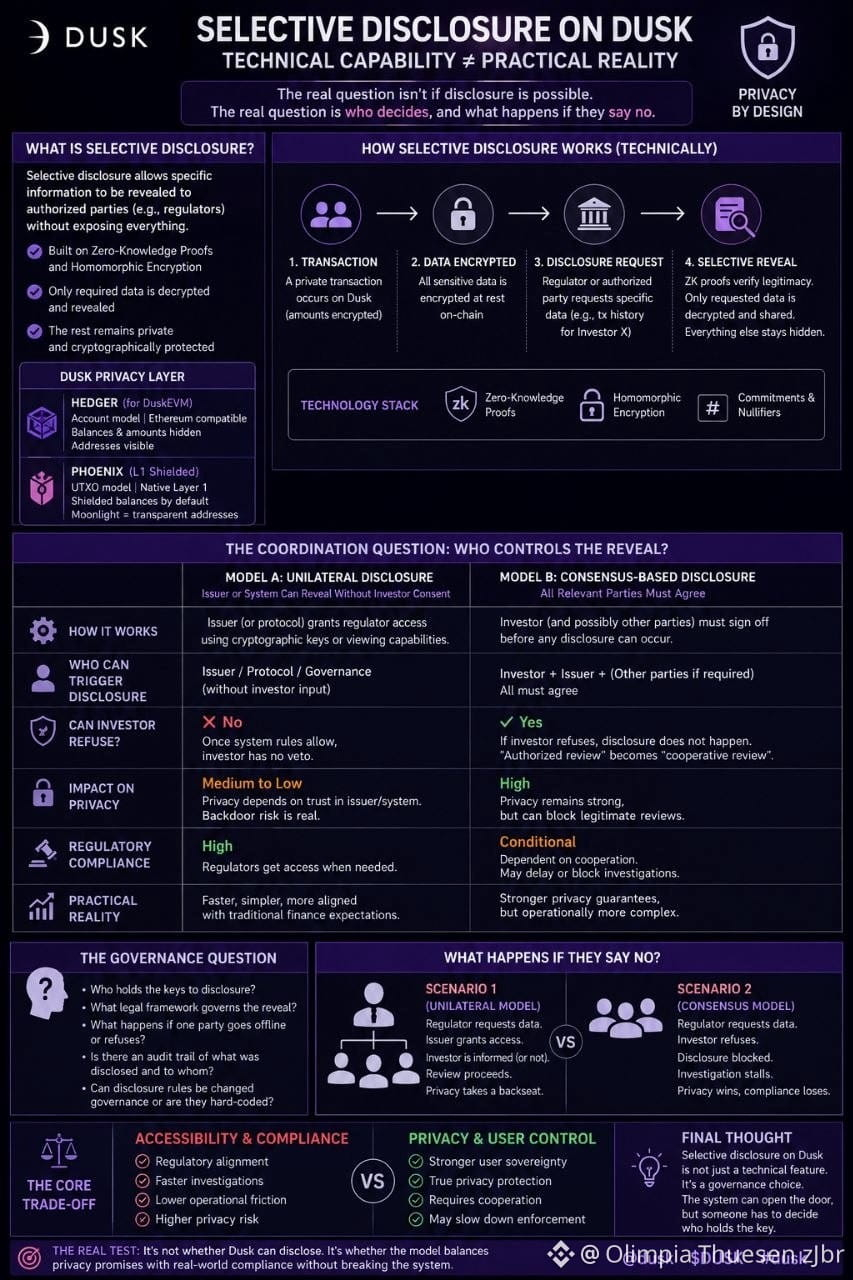
#dusk $DUSK @Dusk Anoche fui a ver cómo funciona realmente la divulgación selectiva en Dusk, esperando que fuera una función limpia, donde los reguladores pudieran ver lo que necesitan y la privacidad se mantuviera intacta. Resulta que la mecánica es más enrevesada de lo que parece.
Porque existe una diferencia entre un sistema que técnicamente puede revelar información a los reguladores y uno en el que esa revelación ocurre de verdad en la práctica, sin que todo se vuelva un caos.
Lo que se me quedó fue la parte de la coordinación. Si soy un emisor y un regulador me pide ver el historial de transacciones de un inversor específico, ¿puedo conceder unilateralmente ese acceso? ¿O el inversor al que pertenecen esas transacciones tiene que dar su aprobación primero? Si pueden negarse, ¿"revisión autorizada" solo significa "una revisión que requiere cooperación"? ¿Y si no pueden negarse, qué significa eso realmente para la promesa de privacidad que está haciendo Dusk?
Porque hay una diferencia real entre "privacidad con una puerta trasera para reguladores" y "privacidad que solo se abre si todos los involucrados en la transacción están de acuerdo". Una es cumplimiento regulatorio. La otra es un permiso que tiene que firmar todo el mundo.
Me sorprendí tratándola como si la divulgación selectiva ya estuviera resuelta, como si el sistema simplemente lo hiciera. Pero la pregunta de gobernanza — quién controla la revelación y qué pasa si dicen que no — sigue ahí, en segundo plano, sin resolverse con la capa técnica.
Me da curiosidad si la implementación real de Dusk responde a esto de la manera en que yo creo que debería, o si hay una capa humana que me estoy perdiendo, donde "autorizado" hace más trabajo del que la gente se da cuenta.
@Dusk $DUSK #dusk