El documento del puente BEP20 de Dusk; cuando lo hojeaba hacia abajo, un detalle me dejó atascado.
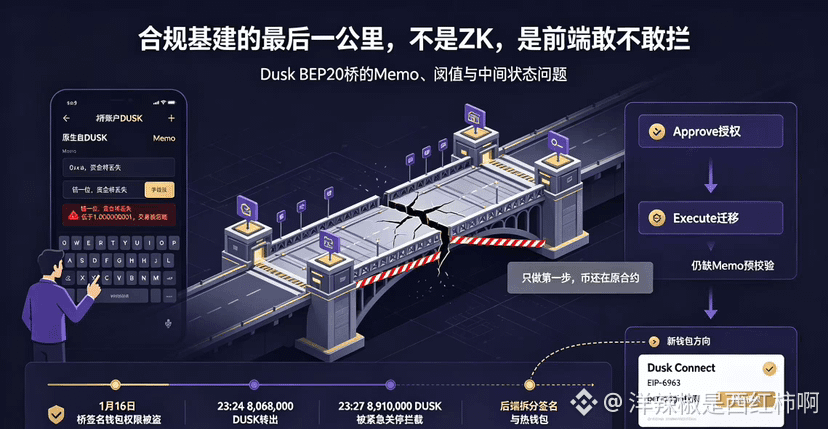
Los usuarios envían DUSK nativo a la cuenta del puente y en el Memo deben escribir manualmente una dirección BSC que empiece con 0x. Un solo carácter de más o de menos, o directamente dejarlo vacío: el documento lo dice sin rodeos—“el puente ignorará tu transacción y los fondos se perderán”. Además, por cada operación de puente que se ejecuta hay que descontar primero una tarifa fija de 1 DUSK; el mínimo con valor efectivo queda fijado en 1.000000001. Por debajo de ese número, ni siquiera se ve el rastro en la parte de BSC.@Dusk
La operación inversa es todavía más enredada: para migrar ERC20/BEP20 de vuelta a la red principal, primero se debe hacer un Approve y después un Execute migration, cada uno por separado. La primera fase pasa y los principiantes creen que ya terminó, pero al volver a mirar, las monedas siguen en el contrato original.
Esta clase de interacción quizá no le importe demasiado al mundillo de las meme coins, pero Dusk habla de finanzas onchain reguladas. Las instituciones, los custodios y los emisores regulados no evalúan si “el documento advierte o no”, sino si “cuando el usuario se equivoca al hacer clic, el sistema lo bloquea o no”.
En el incidente de seguridad del 16 de enero, el atacante obtuvo permisos sobre la cuenta de monedero que firma el puente. A las 23:24 se fueron 8.068.000 DUSK en una sola transacción; a las 23:27, otra salida de 8.910.000 se logró bloquear gracias a un apagado de emergencia. Después, el propio equipo oficial escribió—“el servicio del puente se construye sobre el protocolo, heredando la verdadera confianza económica”. Separar en el backend la firma, los eventos y las wallets calientes es una mejora para la confianza operativa, pero el front-end todavía obliga a que el usuario ponga el cuerpo para aguantar la precisión del Memo; ahí hay desconexión entre ambos.
Le doy el visto bueno a Dusk Connect y las nuevas carteras que salieron en abril. Me encontré con EIP-6963, dusk_requestAccounts, permisos por-per-origin y la autorización independiente de shield. La dirección es estandarizar la conexión, la firma y los permisos. Pero todavía no he visto que la capa de la cartera haga prevalidación o muestre borradores antes de que el usuario tropiece: la ruta del Memo, el estado intermedio de la migración en dos pasos y el fallo silencioso por debajo del umbral.
El último kilómetro de la infraestructura financiera no es solo “ZK, qué tan espectacular”, sino que cuando se llenó mal el Memo de un primer puente de 500 DUSK, la ventana expandida tuvo la oportunidad de detenerlo con texto en rojo. Si esa parte no se ajusta, la narrativa de cumplimiento de DUSK se queda en el backend y no aterriza en los dedos del usuario en el front-end.
Sigo esperando: en migraciones reales, ¿la nueva cartera convertirá el Memo en un código QR o en una elección de la libreta de contactos, en lugar de un cuadro de texto frío? Cuando se responda esa pregunta, entonces ya hablaremos de si la gente común puede o no mover sus fondos.
#dusk $DUSK
Los usuarios envían DUSK nativo a la cuenta del puente y en el Memo deben escribir manualmente una dirección BSC que empiece con 0x. Un solo carácter de más o de menos, o directamente dejarlo vacío: el documento lo dice sin rodeos—“el puente ignorará tu transacción y los fondos se perderán”. Además, por cada operación de puente que se ejecuta hay que descontar primero una tarifa fija de 1 DUSK; el mínimo con valor efectivo queda fijado en 1.000000001. Por debajo de ese número, ni siquiera se ve el rastro en la parte de BSC.@Dusk
La operación inversa es todavía más enredada: para migrar ERC20/BEP20 de vuelta a la red principal, primero se debe hacer un Approve y después un Execute migration, cada uno por separado. La primera fase pasa y los principiantes creen que ya terminó, pero al volver a mirar, las monedas siguen en el contrato original.
Esta clase de interacción quizá no le importe demasiado al mundillo de las meme coins, pero Dusk habla de finanzas onchain reguladas. Las instituciones, los custodios y los emisores regulados no evalúan si “el documento advierte o no”, sino si “cuando el usuario se equivoca al hacer clic, el sistema lo bloquea o no”.
En el incidente de seguridad del 16 de enero, el atacante obtuvo permisos sobre la cuenta de monedero que firma el puente. A las 23:24 se fueron 8.068.000 DUSK en una sola transacción; a las 23:27, otra salida de 8.910.000 se logró bloquear gracias a un apagado de emergencia. Después, el propio equipo oficial escribió—“el servicio del puente se construye sobre el protocolo, heredando la verdadera confianza económica”. Separar en el backend la firma, los eventos y las wallets calientes es una mejora para la confianza operativa, pero el front-end todavía obliga a que el usuario ponga el cuerpo para aguantar la precisión del Memo; ahí hay desconexión entre ambos.
Le doy el visto bueno a Dusk Connect y las nuevas carteras que salieron en abril. Me encontré con EIP-6963, dusk_requestAccounts, permisos por-per-origin y la autorización independiente de shield. La dirección es estandarizar la conexión, la firma y los permisos. Pero todavía no he visto que la capa de la cartera haga prevalidación o muestre borradores antes de que el usuario tropiece: la ruta del Memo, el estado intermedio de la migración en dos pasos y el fallo silencioso por debajo del umbral.
El último kilómetro de la infraestructura financiera no es solo “ZK, qué tan espectacular”, sino que cuando se llenó mal el Memo de un primer puente de 500 DUSK, la ventana expandida tuvo la oportunidad de detenerlo con texto en rojo. Si esa parte no se ajusta, la narrativa de cumplimiento de DUSK se queda en el backend y no aterriza en los dedos del usuario en el front-end.
Sigo esperando: en migraciones reales, ¿la nueva cartera convertirá el Memo en un código QR o en una elección de la libreta de contactos, en lugar de un cuadro de texto frío? Cuando se responda esa pregunta, entonces ya hablaremos de si la gente común puede o no mover sus fondos.
#dusk $DUSK