#dusk $DUSK @Dusk
He estado volviendo a revisar el aviso de incidente de enero de Dusk y, sinceramente, el propio exploit ni siquiera es la parte que sigue volviendo una y otra vez a mi mente.
Es la redacción.
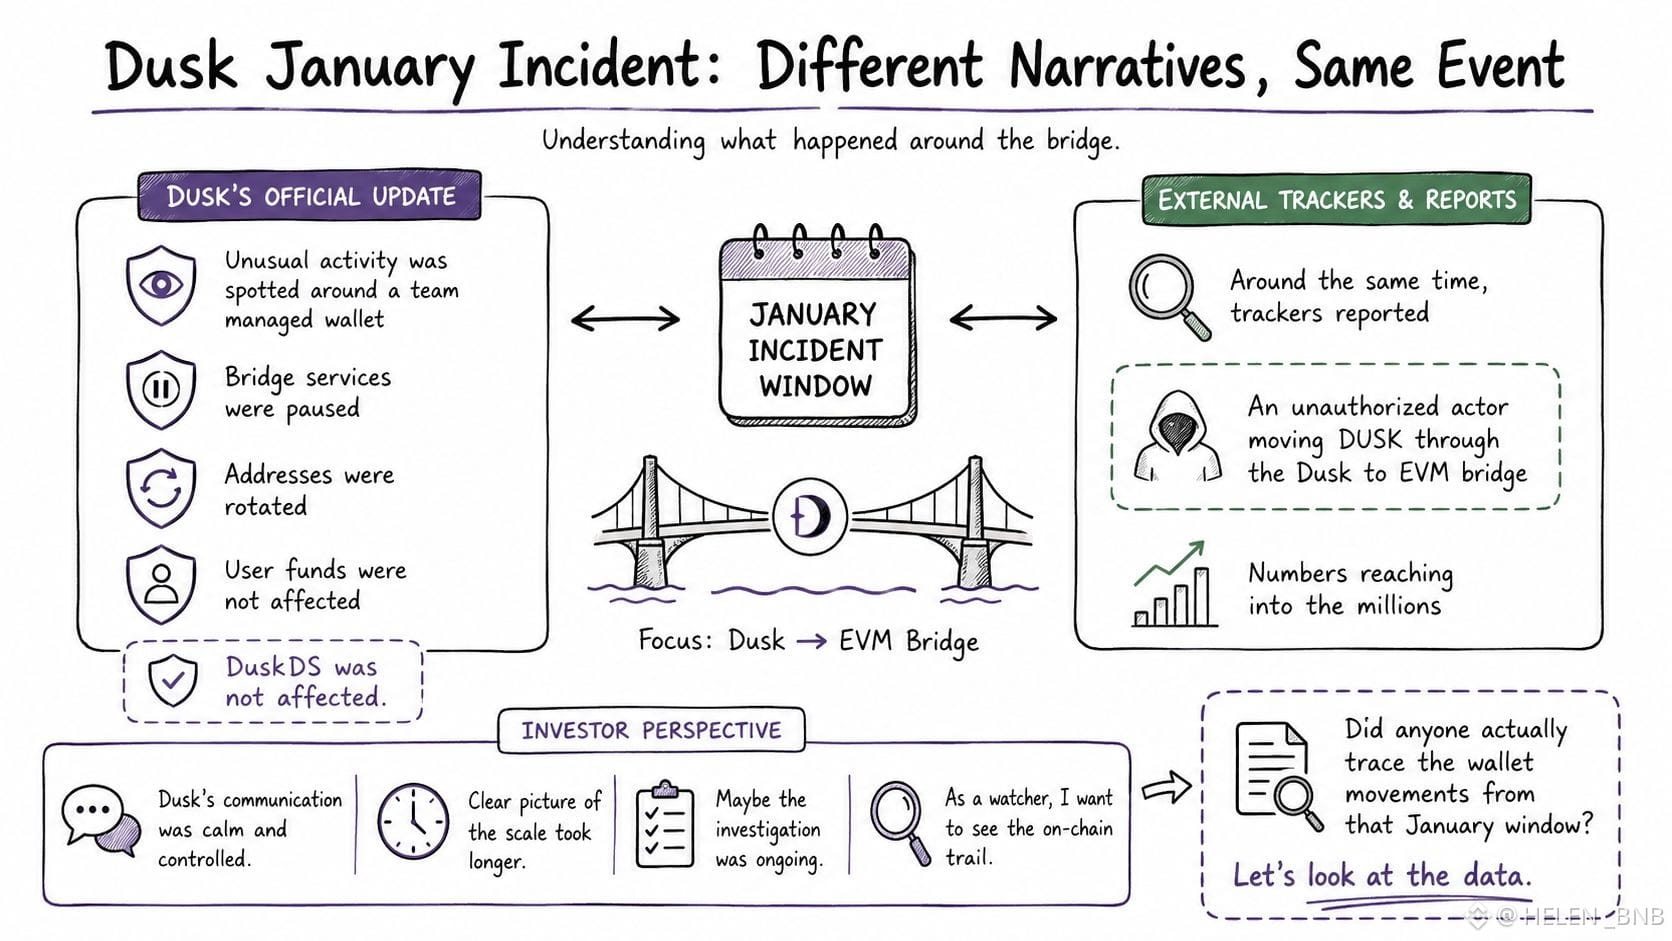
Dusk dijo que se detectó una actividad inusual alrededor de un momento en que se pausaron servicios de puente de billeteras gestionadas por equipos, que las direcciones se rotaron y que los fondos de los usuarios no se vieron afectados.
Muy calmado y controlado.
Pero, casi al mismo tiempo, otros rastreadores describían a un actor no autorizado moviendo DUSK a través del puente de Dusk hacia EVM, con cifras que llegaban a los millones.
Mismo incidente. Imagen muy distinta.
Eso es lo que me resulta interesante.
No intento decir que el incidente sea enorme o insignificante. Solo quiero entender qué fue lo que realmente pasó.
Dusk está construyendo en torno a la privacidad y el cumplimiento, así que cuando ocurre algo alrededor del puente, incluso si el protocolo central no se ve afectado, la forma en que se comunica también importa.
Dusk fue rápido en aclarar que DuskDS no se vio afectado.
Lo que tardó más fue obtener una imagen clara de la escala real.
Quizá simplemente fue porque la investigación aún estaba en curso. Con todo, razonable.
Pero como alguien que observa el proyecto, aún quiero ver el rastro on-chain y sacar mi propia conclusión.
¿Alguien realmente rastreó los movimientos de la billetera desde esa ventana de enero…?
Me gustaría genuinamente ver qué dicen los datos sin depender del encuadre de ninguno de los dos lados.
He estado volviendo a revisar el aviso de incidente de enero de Dusk y, sinceramente, el propio exploit ni siquiera es la parte que sigue volviendo una y otra vez a mi mente.
Es la redacción.
Dusk dijo que se detectó una actividad inusual alrededor de un momento en que se pausaron servicios de puente de billeteras gestionadas por equipos, que las direcciones se rotaron y que los fondos de los usuarios no se vieron afectados.
Muy calmado y controlado.
Pero, casi al mismo tiempo, otros rastreadores describían a un actor no autorizado moviendo DUSK a través del puente de Dusk hacia EVM, con cifras que llegaban a los millones.
Mismo incidente. Imagen muy distinta.
Eso es lo que me resulta interesante.
No intento decir que el incidente sea enorme o insignificante. Solo quiero entender qué fue lo que realmente pasó.
Dusk está construyendo en torno a la privacidad y el cumplimiento, así que cuando ocurre algo alrededor del puente, incluso si el protocolo central no se ve afectado, la forma en que se comunica también importa.
Dusk fue rápido en aclarar que DuskDS no se vio afectado.
Lo que tardó más fue obtener una imagen clara de la escala real.
Quizá simplemente fue porque la investigación aún estaba en curso. Con todo, razonable.
Pero como alguien que observa el proyecto, aún quiero ver el rastro on-chain y sacar mi propia conclusión.
¿Alguien realmente rastreó los movimientos de la billetera desde esa ventana de enero…?
Me gustaría genuinamente ver qué dicen los datos sin depender del encuadre de ninguno de los dos lados.