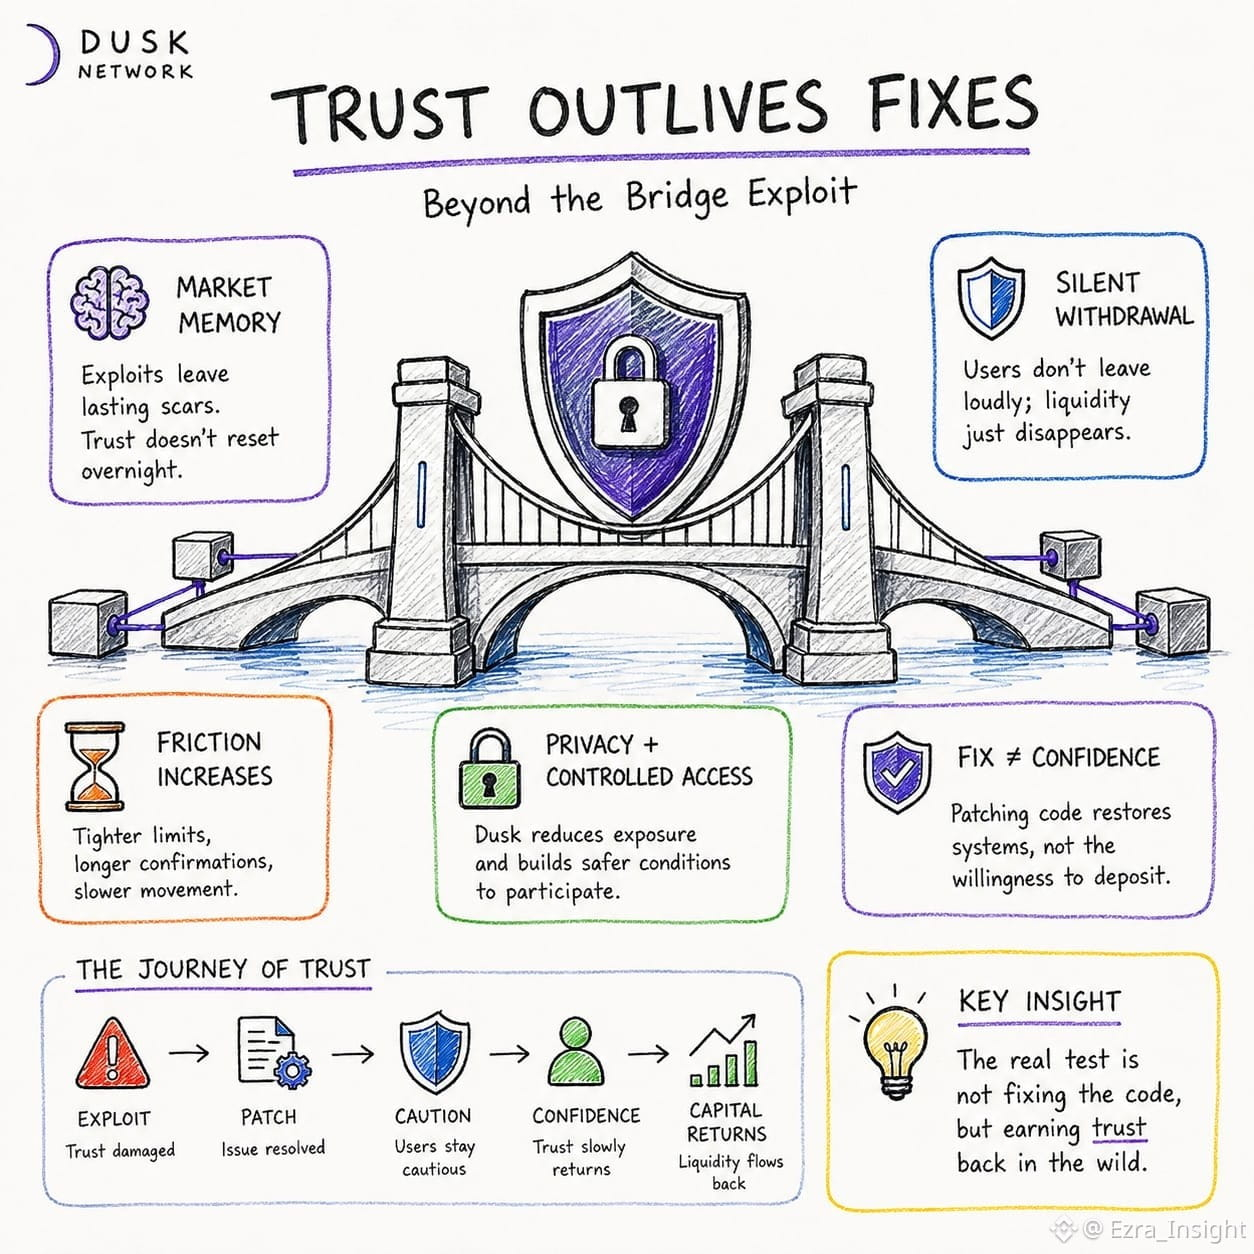
Seguía pensando en cómo los post-mortems de los puentes suelen tratarse como el final de una falla. Lees el informe, corriges el error y sigues adelante. Pero cuanto más miro lo que ocurre después, menos definitivo se siente. Un exploit pasado deja una especie de memoria en el mercado. La liquidez se mueve con más cautela, los límites se vuelven más estrictos, las confirmaciones tardan más y los usuarios rara vez anuncian que ya no confían en una ruta; simplemente dejan de usarla. Ahí fue donde Dusk llamó mi atención. Su enfoque en la privacidad y el acceso controlado me hizo pensar en la confianza desde otro ángulo: proteger la actividad sensible puede importar, pero también importa crear condiciones en las que los usuarios puedan participar sin sentir que cada acción expone más de lo que debería. La privacidad puede reducir un tipo de riesgo, pero la confianza aún tiene que resistir el uso real. Una corrección técnica puede restaurar el código. No necesariamente restaura, automáticamente, la disposición a depositar. ¿Quizá la prueba real de la fiabilidad es si el capital vuelve después de haber aprendido a tener miedo?
@Dusk $DUSK #dusk
@Dusk $DUSK #dusk