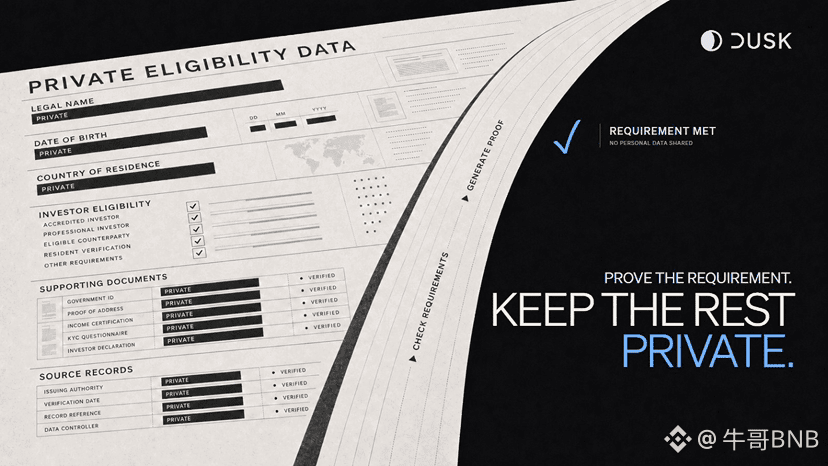
Al principio mi preocupación por @Dusk se centraba por completo en la velocidad de generación de los ZKP (pruebas de conocimiento cero), hasta que estos días me puse a revisar a fondo el diagrama de la arquitectura que procesa el flujo de activos sujetos a cumplimiento normativo y me di cuenta de que iba por la vía equivocada. Si lo único fuera ocultar las transacciones, bastaría con un mezclador o con una Privacy Coin puramente orientada a la privacidad. Pero en el mundo real, las instituciones financieras no necesitan una ocultación total, sino una divulgación controlada de secretos comerciales bajo el supuesto de cumplir las Compliance Constraints (restricciones de cumplimiento). La información sensible de los activos financieros no puede ir “desnuda”, pero aun así debe mantenerse transparencia ante auditores específicos.
Cuando ejecutaba nodos localmente, noté un detalle: Dusk no intentó resolver todos los problemas con un único modelo transaccional, sino que creó un conjunto de módulos extremadamente contenidos y separados. El nivel base, DuskDS, se encarga de gestionar el Consensus (mecanismo de consenso) y la Data Availability (disponibilidad de datos), garantizando la determinación final de todo el estado; y el entorno de ejecución de nivel superior integra sin fisuras el modelo Account-based (basado en cuentas), que es público y transparente, con el modelo Shielded (protegido), que es el foco de la privacidad. Cuando ocurre una transferencia de un token regulado, el contrato inteligente no necesita difundir al nodo de toda la red los verdaderos Transfer Details (detalles de la transferencia).
Siguiendo el código fuente a nivel de base, se ve que lo hace mediante Confidential Smart Contracts nativos, permitiendo que las partes aporten una prueba de validez ligera. Ya sea el estado KYC del emisor, el importe de la transferencia o una instantánea del saldo subyacente, todo se procesa manteniendo el estado de Ciphertext (texto cifrado), de manera nativa, pasando por el proceso de verificación de admisión. En combinación con el diseño de Viewing Key, la privacidad deja de ser un “candado” que inmoviliza la información, y pasa a ser una divulgación convertida en permisos controlados. Esta implementación ingenieril que escribe Access Control (control de acceso) y Settlement (liquidación) como contratos matemáticos programables me hizo replantearme la definición de privacidad on-chain. Así que ahora, al mirar $DUSK , ya no lo considero una simple cadena de privacidad débil, sino una máquina de estados de cumplimiento personalizada para RWA a nivel institucional. Ese es el foso difícil de superar con un Fork simple. #dusk $DUSK