He empezado a analizar el trabajo de seguridad de Dusk desde un ángulo diferente: no solo si existen vulnerabilidades, sino qué tan eficazmente la red puede convertir los hallazgos de seguridad en mejoras estructurales.
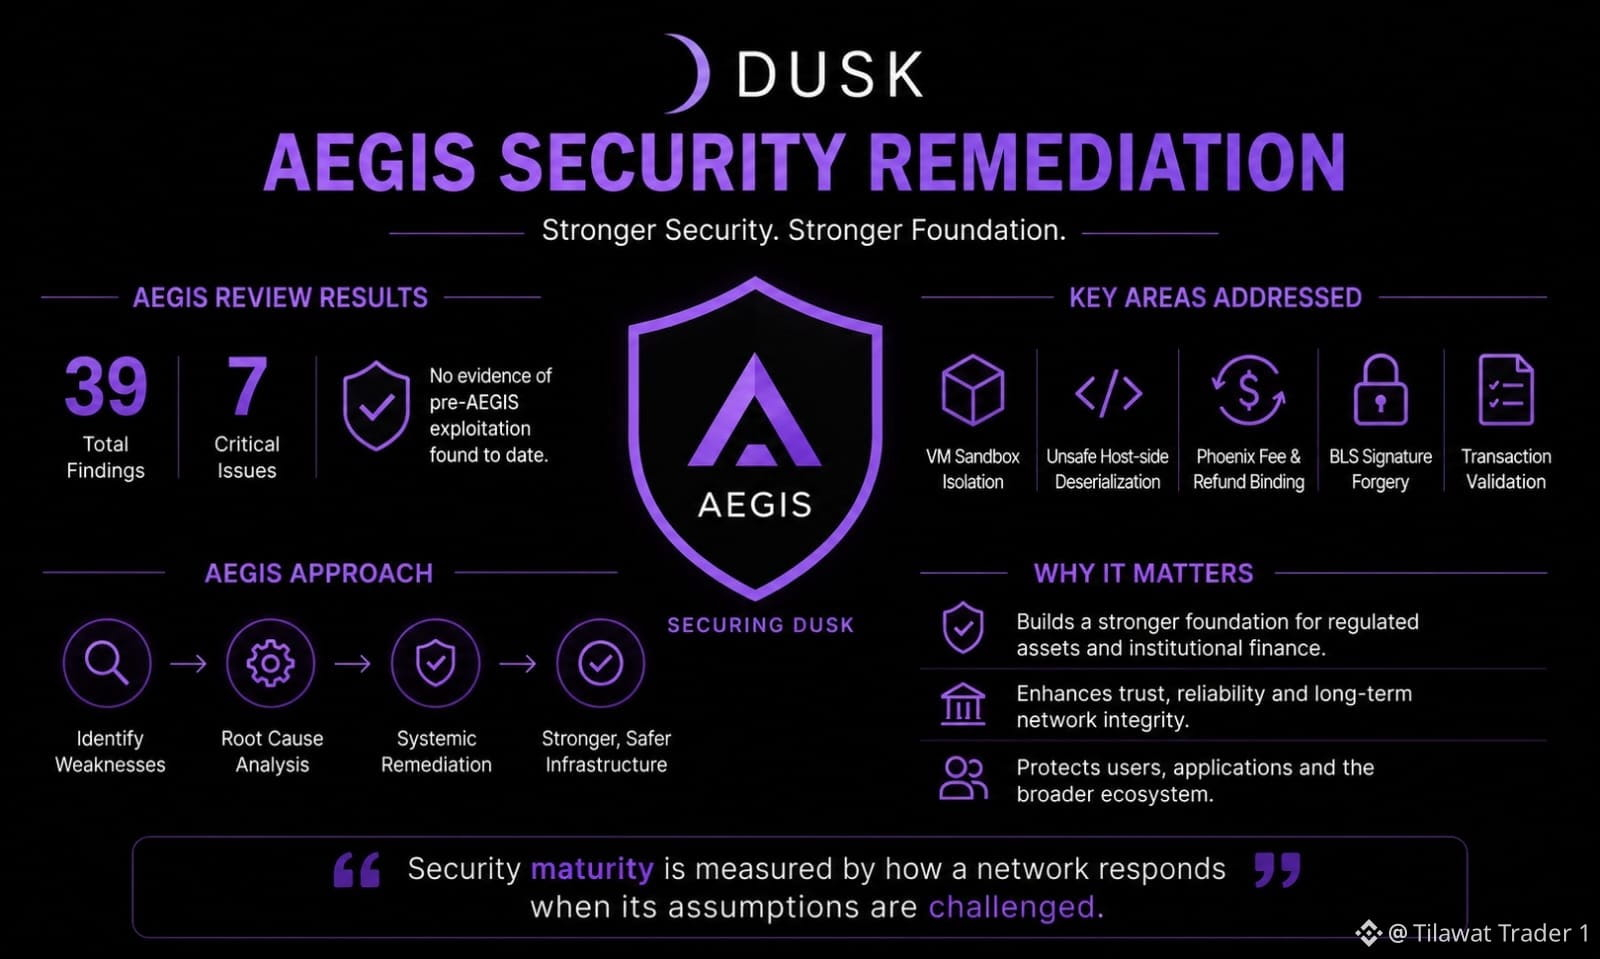
La remediación AEGIS de Dusk resulta interesante en ese contexto. La revisión identificó 39 hallazgos, incluidos 7 problemas críticos, en áreas como el sandboxing de VMs, la deserialización, la validación de transacciones, el manejo criptográfico y la lógica de tarifas relacionada con Phoenix. Dusk afirma que la remediación abordó estos problemas a nivel raíz en lugar de tratarlos únicamente como parches aislados.
Esa distinción importa para la infraestructura financiera.
Un protocolo diseñado para respaldar activos regulados no puede tratar la seguridad como un hito de auditoría único. Su entorno de ejecución, la validación del consenso y la lógica de las transacciones deben mantenerse resilientes a medida que el sistema se vuelve más complejo.
Por eso, la señal que vigilaría es lo que ocurre después de la remediación.
¿Las futuras actualizaciones preservan las fronteras de seguridad más sólidas? ¿La red mantiene pruebas rigurosas a medida que se introducen nuevos entornos de ejecución y aplicaciones? ¿Y Dusk puede demostrar que su proceso de seguridad escala junto con el protocolo, en lugar de reaccionar solo después de que se descubran problemas?
También hay una limitación importante: corregir las vulnerabilidades identificadas no prueba que un protocolo completo sea permanentemente seguro. Pueden surgir nuevas superficies de ataque a medida que evolucionan la arquitectura, las integraciones y el uso.
“La madurez de la seguridad se mide por cómo responde una red cuando se cuestionan sus supuestos”.
Para Dusk, AEGIS quizá termine importando menos como una lista de vulnerabilidades y más como una prueba de si su disciplina de ingeniería puede seguir el ritmo de su ambición de convertirse en infraestructura financiera.
#dusk $DUSK @Dusk $GPS $TUT
La remediación AEGIS de Dusk resulta interesante en ese contexto. La revisión identificó 39 hallazgos, incluidos 7 problemas críticos, en áreas como el sandboxing de VMs, la deserialización, la validación de transacciones, el manejo criptográfico y la lógica de tarifas relacionada con Phoenix. Dusk afirma que la remediación abordó estos problemas a nivel raíz en lugar de tratarlos únicamente como parches aislados.
Esa distinción importa para la infraestructura financiera.
Un protocolo diseñado para respaldar activos regulados no puede tratar la seguridad como un hito de auditoría único. Su entorno de ejecución, la validación del consenso y la lógica de las transacciones deben mantenerse resilientes a medida que el sistema se vuelve más complejo.
Por eso, la señal que vigilaría es lo que ocurre después de la remediación.
¿Las futuras actualizaciones preservan las fronteras de seguridad más sólidas? ¿La red mantiene pruebas rigurosas a medida que se introducen nuevos entornos de ejecución y aplicaciones? ¿Y Dusk puede demostrar que su proceso de seguridad escala junto con el protocolo, en lugar de reaccionar solo después de que se descubran problemas?
También hay una limitación importante: corregir las vulnerabilidades identificadas no prueba que un protocolo completo sea permanentemente seguro. Pueden surgir nuevas superficies de ataque a medida que evolucionan la arquitectura, las integraciones y el uso.
“La madurez de la seguridad se mide por cómo responde una red cuando se cuestionan sus supuestos”.
Para Dusk, AEGIS quizá termine importando menos como una lista de vulnerabilidades y más como una prueba de si su disciplina de ingeniería puede seguir el ritmo de su ambición de convertirse en infraestructura financiera.
#dusk $DUSK @Dusk $GPS $TUT