Esperaba que las "verificaciones de elegibilidad" detrás de Dusk Trade fueran algo construido específicamente para el trading. Un módulo de cumplimiento atornillado a la capa del exchange, como hacen la mayoría de los brokers al integrar KYC directamente en la plataforma.
Pero no es eso lo que hay debajo.
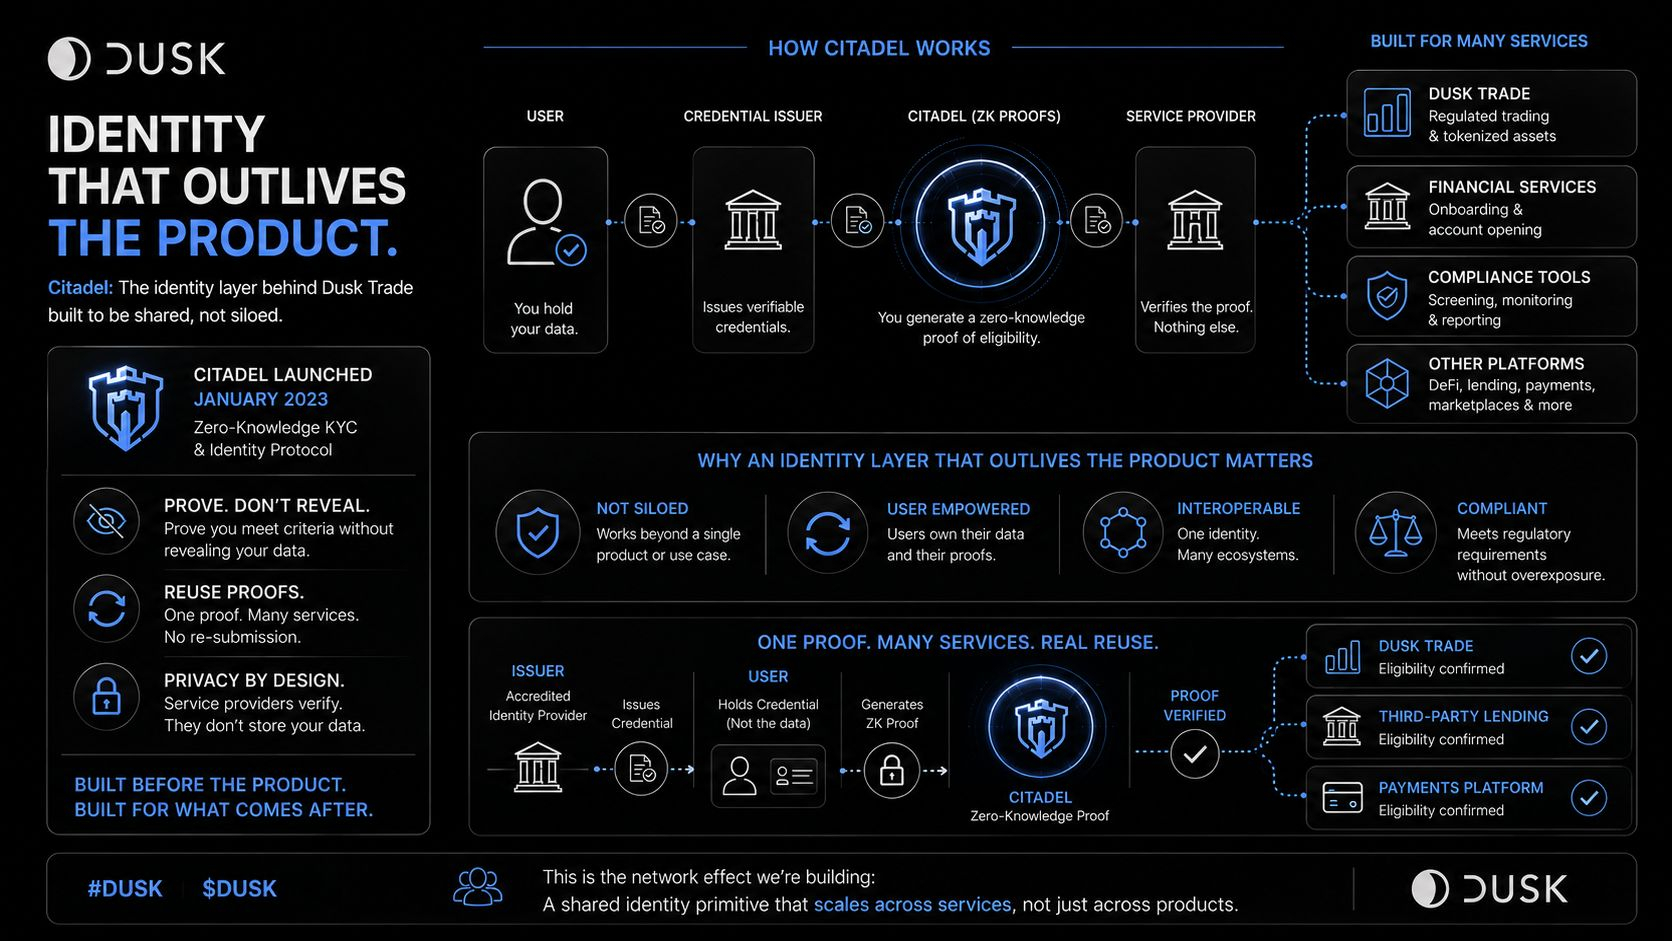
La capa de identidad en la que se apoya Dusk Trade se llama Citadel, y no nació como una función de trading. Dusk la lanzó en enero de 2023 como un protocolo de KYC/identidad de conocimiento cero: demostrar que tienes un credencial válido sin revelar lo que contiene, y luego reutilizar esa prueba en distintos servicios en lugar de volver a enviar tus datos cada vez.
Ese momento cambia la forma en que leo las "verificaciones de elegibilidad" en la documentación. Parece menos un cumplimiento a medida construido para un solo producto y más una primitiva de identidad que antecede al producto que la utiliza.
Lo interesante es que Citadel fue diseñado para proveedores de servicios más allá de un único flujo de trading. Dusk lo describió como una capa de identidad a la que las empresas podrían recurrir para verificar si alguien cumple sus criterios sin tener que hacerse con la custodia de todos los datos de identidad subyacentes.
"Una verificación de elegibilidad construida para un solo producto y una capa de identidad diseñada para sobrevivir al producto son dos tipos distintos de infraestructura, incluso cuando los usuarios experimentan ambas como 'demostrar quién eres.'"
Lo que en realidad me gustaría ver: un credencial probado mediante Citadel y aceptado por otro proveedor de servicios fuera de Dusk Trade; la evidencia que convierte "una primitiva de identidad compartida" de una descripción arquitectónica en una reutilización demostrada entre servicios.
#dusk $DUSK @Dusk
Pero no es eso lo que hay debajo.
La capa de identidad en la que se apoya Dusk Trade se llama Citadel, y no nació como una función de trading. Dusk la lanzó en enero de 2023 como un protocolo de KYC/identidad de conocimiento cero: demostrar que tienes un credencial válido sin revelar lo que contiene, y luego reutilizar esa prueba en distintos servicios en lugar de volver a enviar tus datos cada vez.
Ese momento cambia la forma en que leo las "verificaciones de elegibilidad" en la documentación. Parece menos un cumplimiento a medida construido para un solo producto y más una primitiva de identidad que antecede al producto que la utiliza.
Lo interesante es que Citadel fue diseñado para proveedores de servicios más allá de un único flujo de trading. Dusk lo describió como una capa de identidad a la que las empresas podrían recurrir para verificar si alguien cumple sus criterios sin tener que hacerse con la custodia de todos los datos de identidad subyacentes.
"Una verificación de elegibilidad construida para un solo producto y una capa de identidad diseñada para sobrevivir al producto son dos tipos distintos de infraestructura, incluso cuando los usuarios experimentan ambas como 'demostrar quién eres.'"
Lo que en realidad me gustaría ver: un credencial probado mediante Citadel y aceptado por otro proveedor de servicios fuera de Dusk Trade; la evidencia que convierte "una primitiva de identidad compartida" de una descripción arquitectónica en una reutilización demostrada entre servicios.
#dusk $DUSK @Dusk