#dusk @Dusk $DUSK
¿Qué pasaría si la privacidad y la verificabilidad nunca fueran, en realidad, opuestas… sino solo implementadas de forma deficiente juntas?
Me encontré con XSC mientras investigaba la computación confidencial para contratos inteligentes, intentando entender por qué «privado» y «auditabile» casi nunca aparecen en la misma frase. Lo que me llamó la atención no fue la criptografía en sí, sino lo casual que la industria ha aceptado que debes elegir una.
Ese es el intercambio que nadie cuestiona: transparencia por confianza, o privacidad por protección. Elige un lado.
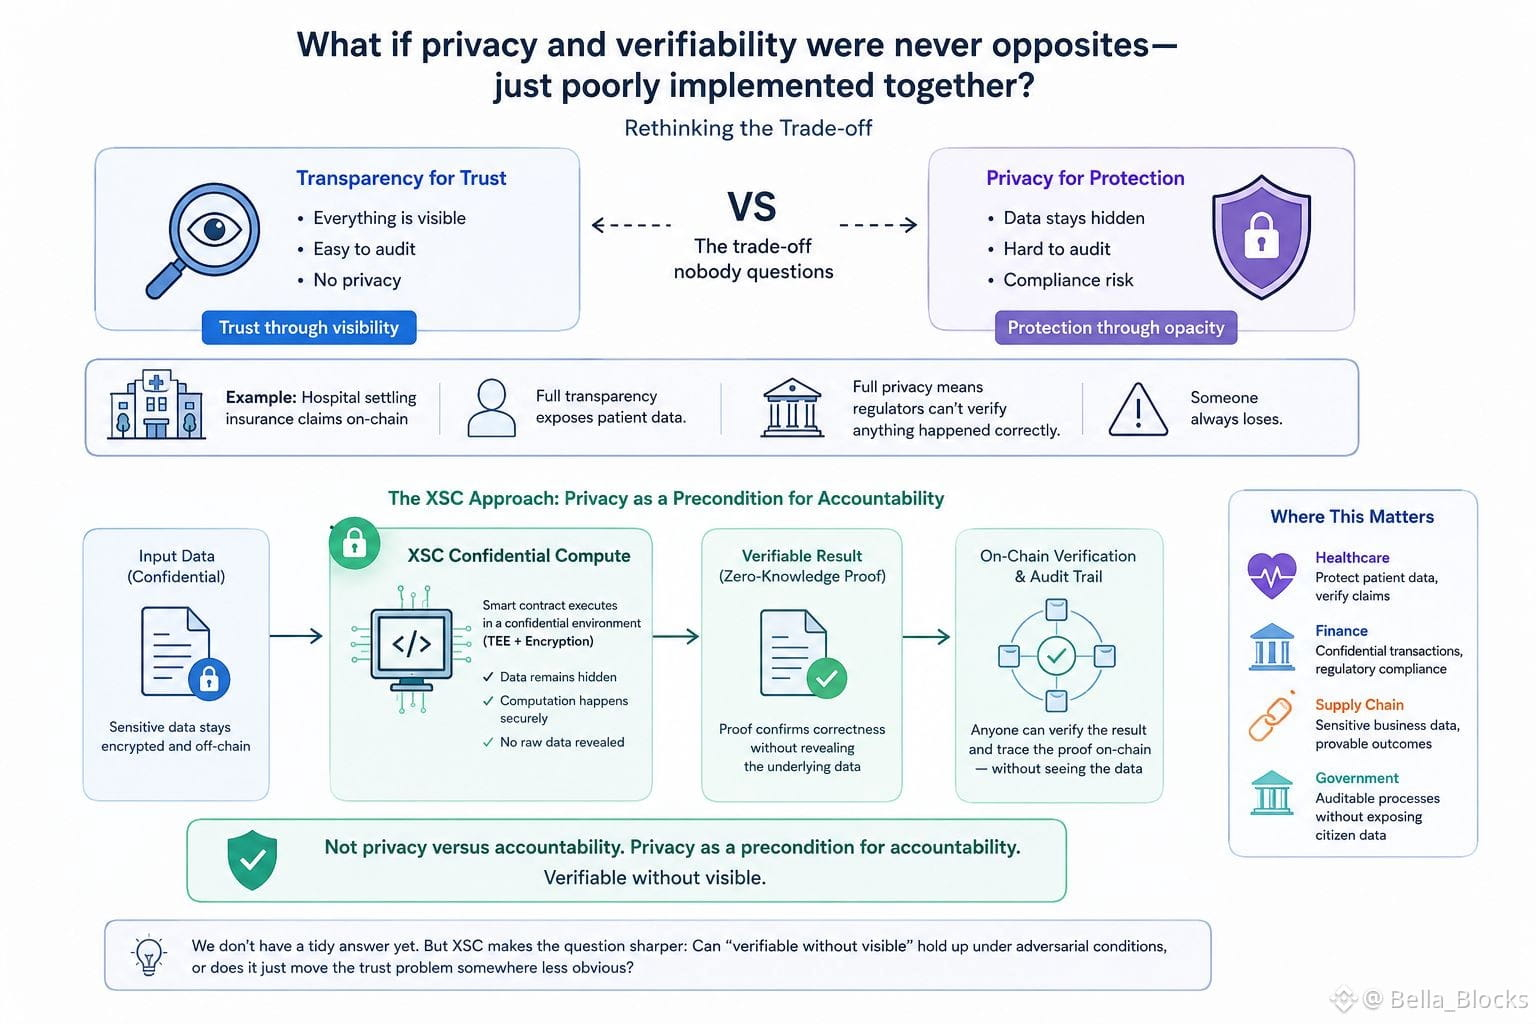
Piensa en un hospital que resuelve reclamaciones de seguros en la cadena. La transparencia total expone los datos de los pacientes. La privacidad total significa que los reguladores no pueden verificar que todo se haya hecho correctamente. Siempre alguien pierde.
El enfoque de XSC consiste en permitir que los contratos demuestren la corrección sin revelar los datos subyacentes: la computación ocurre de forma confidencial, pero el resultado lleva un rastro verificable. No es privacidad versus rendición de cuentas. Privacidad como requisito previo para la rendición de cuentas.
Es una reformulación pequeña, pero desestabiliza un supuesto que se ha tratado como si fuera física, en lugar de una elección de diseño.
Y esto aparece en todas partes en la tecnología, no solo en cripto: seguimos construyendo sistemas que obligan a una disyuntiva binaria entre visibilidad y protección, y luego nos sorprendemos cuando ningún lado queda satisfecho.
Entonces, ¿dónde deja esto el caso de uso estándar: un libro mayor compartido entre partes que no se confían del todo, pero que tampoco quieren exponerlo todo? ¿«Verificable sin ser visible» realmente se sostiene en condiciones adversarias, o solo desplaza el problema de la confianza a algún lugar menos evidente?
No tengo una respuesta clara. Pero XSC hizo la pregunta más incisiva que antes.
$KII
$AIO
¿Qué pasaría si la privacidad y la verificabilidad nunca fueran, en realidad, opuestas… sino solo implementadas de forma deficiente juntas?
Me encontré con XSC mientras investigaba la computación confidencial para contratos inteligentes, intentando entender por qué «privado» y «auditabile» casi nunca aparecen en la misma frase. Lo que me llamó la atención no fue la criptografía en sí, sino lo casual que la industria ha aceptado que debes elegir una.
Ese es el intercambio que nadie cuestiona: transparencia por confianza, o privacidad por protección. Elige un lado.
Piensa en un hospital que resuelve reclamaciones de seguros en la cadena. La transparencia total expone los datos de los pacientes. La privacidad total significa que los reguladores no pueden verificar que todo se haya hecho correctamente. Siempre alguien pierde.
El enfoque de XSC consiste en permitir que los contratos demuestren la corrección sin revelar los datos subyacentes: la computación ocurre de forma confidencial, pero el resultado lleva un rastro verificable. No es privacidad versus rendición de cuentas. Privacidad como requisito previo para la rendición de cuentas.
Es una reformulación pequeña, pero desestabiliza un supuesto que se ha tratado como si fuera física, en lugar de una elección de diseño.
Y esto aparece en todas partes en la tecnología, no solo en cripto: seguimos construyendo sistemas que obligan a una disyuntiva binaria entre visibilidad y protección, y luego nos sorprendemos cuando ningún lado queda satisfecho.
Entonces, ¿dónde deja esto el caso de uso estándar: un libro mayor compartido entre partes que no se confían del todo, pero que tampoco quieren exponerlo todo? ¿«Verificable sin ser visible» realmente se sostiene en condiciones adversarias, o solo desplaza el problema de la confianza a algún lugar menos evidente?
No tengo una respuesta clara. Pero XSC hizo la pregunta más incisiva que antes.
$KII
$AIO