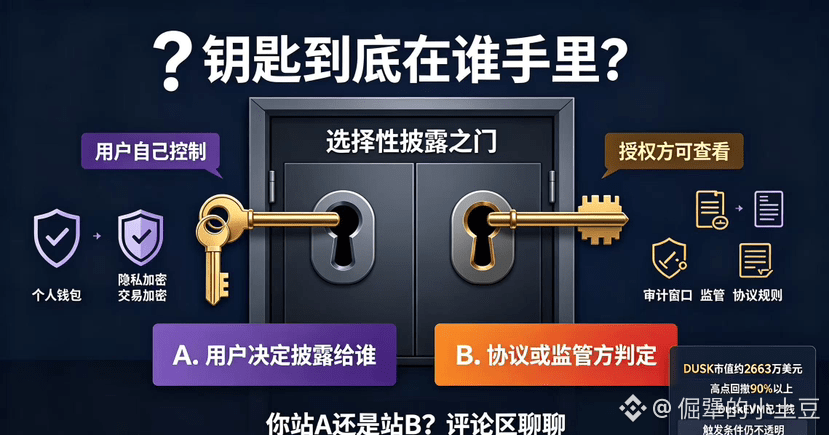
Dusk的CTO最近确认了一件事:DUSK转账默认是私密的,协议里有一套选择性披露机制,授权方可以查看交易细节。
我看到这句话的时候,脑子里的第一反应不是“好隐私”,而是另一个问题——授权方是谁?
这不是一个随口就能答的问题。
如果是用户自己控制披露权限,那这个设计没问题。你想让人看就给,不想看就锁着,这才是真正的隐私保护。但如果这个“授权方”是协议层或者监管机构,可以在某些条件下单方面开门,那默认私密就是一个可以被覆盖的设置,不是真正的隐私。
Dusk从第一天就把MiCA合规写进了架构里,它的目标客户就是欧洲的机构金融市场。合规是它的核心卖点,这没问题。但合规和隐私之间的那条线比大部分人以为的要窄得多。监管合规要求“必要时”能查看交易,用户隐私要求“只有我能决定谁能看”。Dusk声称两者都能做到,但那个“必要时”到底是谁判定的?触发条件是什么?用户有没有否决权?
我翻了文档,没找到具体的说明。
选择性披露机制在不被触发的时候,隐私确实是完整的。问题是触发条件写在哪里,谁来执行,用户知不知道。如果那扇门的钥匙在用户手里,这是auditable privacy;如果钥匙在别人手里,那是披着隐私外衣的监管工具。不是一回事。
DUSK现在市值2663万,从高点跌了90%以上。DuskEVM刚上线,开发进度是真实的。但关于选择性披露的控制权归属,我只看到一个信号:要么Dusk公开完整的触发条件和控制权说明,要么用户永远不知道那扇门的钥匙在谁手里。
你站A还是站B?评论区聊聊。
#dusk $DUSK @Dusk
我看到这句话的时候,脑子里的第一反应不是“好隐私”,而是另一个问题——授权方是谁?
这不是一个随口就能答的问题。
如果是用户自己控制披露权限,那这个设计没问题。你想让人看就给,不想看就锁着,这才是真正的隐私保护。但如果这个“授权方”是协议层或者监管机构,可以在某些条件下单方面开门,那默认私密就是一个可以被覆盖的设置,不是真正的隐私。
Dusk从第一天就把MiCA合规写进了架构里,它的目标客户就是欧洲的机构金融市场。合规是它的核心卖点,这没问题。但合规和隐私之间的那条线比大部分人以为的要窄得多。监管合规要求“必要时”能查看交易,用户隐私要求“只有我能决定谁能看”。Dusk声称两者都能做到,但那个“必要时”到底是谁判定的?触发条件是什么?用户有没有否决权?
我翻了文档,没找到具体的说明。
选择性披露机制在不被触发的时候,隐私确实是完整的。问题是触发条件写在哪里,谁来执行,用户知不知道。如果那扇门的钥匙在用户手里,这是auditable privacy;如果钥匙在别人手里,那是披着隐私外衣的监管工具。不是一回事。
DUSK现在市值2663万,从高点跌了90%以上。DuskEVM刚上线,开发进度是真实的。但关于选择性披露的控制权归属,我只看到一个信号:要么Dusk公开完整的触发条件和控制权说明,要么用户永远不知道那扇门的钥匙在谁手里。
你站A还是站B?评论区聊聊。
#dusk $DUSK @Dusk