Realmente llevo un tiempo siguiendo este proyecto, Dusk.
La razón por la que al principio me detuve a mirarlo no tiene nada que ver con ninguna ruta tecnológica ni con la economía de tokens. Lo que descubrí es que su forma de jugar es completamente distinta a la de otros proyectos de privacidad. La mayoría de las monedas de privacidad siguen la ruta de “cifrarlo todo y que nadie mire”. ¿Y la regulación? ¿Se puede comer? Dusk va por otro camino: reconoce que existe la regulación, reconoce que las entidades de cumplimiento necesitan ventanas de auditoría, pero intenta unir privacidad y cumplimiento.
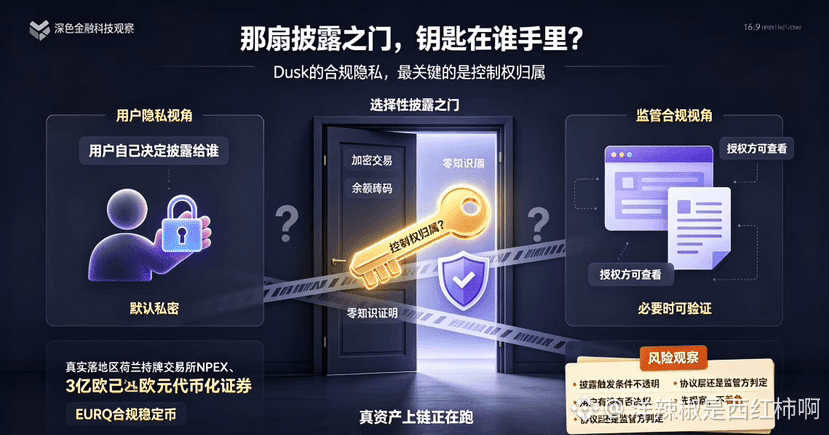
Luego di con una declaración en una entrevista reciente a su CTO, donde dijo una frase: “La transferencia de DUSK es privada por defecto, pero el protocolo incluye un mecanismo de divulgación selectiva; el autorizador puede ver los detalles de la transacción”.
Esa frase me hizo darle vueltas mucho.
¿Quién es el “autorizador”?
Si ese autorizador es el propio usuario—si soy yo quien decide a quién revelar los detalles de la transacción—entonces sí, es una protección real de la privacidad y no tengo objeciones.
Pero si ese autorizador es una capa del protocolo o una entidad reguladora que, bajo ciertas condiciones, pudiera activar la divulgación unilateralmente, entonces el “privado por defecto” sería solo una configuración que se puede anular; no sería una privacidad real.
Revisé la documentación de Dusk: sobre las condiciones de activación de la divulgación selectiva y a quién pertenece el control, no encontré una explicación completa. El cumplimiento normativo es su propuesta de valor central, pero hay una línea muy estrecha entre cumplimiento y privacidad. La regulación exige que, cuando sea necesario, se pueda ver una transacción; la privacidad del usuario exige que solo el propio usuario decida quién puede verla. Dusk afirma que puede lograr ambas cosas, pero entonces, ¿quién determina ese “cuando sea necesario”? ¿Tiene el usuario algún derecho de veto? ¿O manda el protocolo o la parte reguladora?
Mi evaluación actual es: la dirección de Dusk me parece acertada. Privacidad y cumplimiento necesitan un punto de equilibrio, no un dilema de “o lo uno o lo otro”. Que los 300 millones de euros en activos de NPEX ya estén en la cadena también es un hecho. Pero aún no he visto una respuesta suficientemente transparente sobre a quién pertenece la llave de esa “puerta de divulgación”.
Seguiré fijándome en este punto. Antes de eso, observaré; no hay prisa.
#dusk $DUSK @Dusk
La razón por la que al principio me detuve a mirarlo no tiene nada que ver con ninguna ruta tecnológica ni con la economía de tokens. Lo que descubrí es que su forma de jugar es completamente distinta a la de otros proyectos de privacidad. La mayoría de las monedas de privacidad siguen la ruta de “cifrarlo todo y que nadie mire”. ¿Y la regulación? ¿Se puede comer? Dusk va por otro camino: reconoce que existe la regulación, reconoce que las entidades de cumplimiento necesitan ventanas de auditoría, pero intenta unir privacidad y cumplimiento.
Luego di con una declaración en una entrevista reciente a su CTO, donde dijo una frase: “La transferencia de DUSK es privada por defecto, pero el protocolo incluye un mecanismo de divulgación selectiva; el autorizador puede ver los detalles de la transacción”.
Esa frase me hizo darle vueltas mucho.
¿Quién es el “autorizador”?
Si ese autorizador es el propio usuario—si soy yo quien decide a quién revelar los detalles de la transacción—entonces sí, es una protección real de la privacidad y no tengo objeciones.
Pero si ese autorizador es una capa del protocolo o una entidad reguladora que, bajo ciertas condiciones, pudiera activar la divulgación unilateralmente, entonces el “privado por defecto” sería solo una configuración que se puede anular; no sería una privacidad real.
Revisé la documentación de Dusk: sobre las condiciones de activación de la divulgación selectiva y a quién pertenece el control, no encontré una explicación completa. El cumplimiento normativo es su propuesta de valor central, pero hay una línea muy estrecha entre cumplimiento y privacidad. La regulación exige que, cuando sea necesario, se pueda ver una transacción; la privacidad del usuario exige que solo el propio usuario decida quién puede verla. Dusk afirma que puede lograr ambas cosas, pero entonces, ¿quién determina ese “cuando sea necesario”? ¿Tiene el usuario algún derecho de veto? ¿O manda el protocolo o la parte reguladora?
Mi evaluación actual es: la dirección de Dusk me parece acertada. Privacidad y cumplimiento necesitan un punto de equilibrio, no un dilema de “o lo uno o lo otro”. Que los 300 millones de euros en activos de NPEX ya estén en la cadena también es un hecho. Pero aún no he visto una respuesta suficientemente transparente sobre a quién pertenece la llave de esa “puerta de divulgación”.
Seguiré fijándome en este punto. Antes de eso, observaré; no hay prisa.
#dusk $DUSK @Dusk