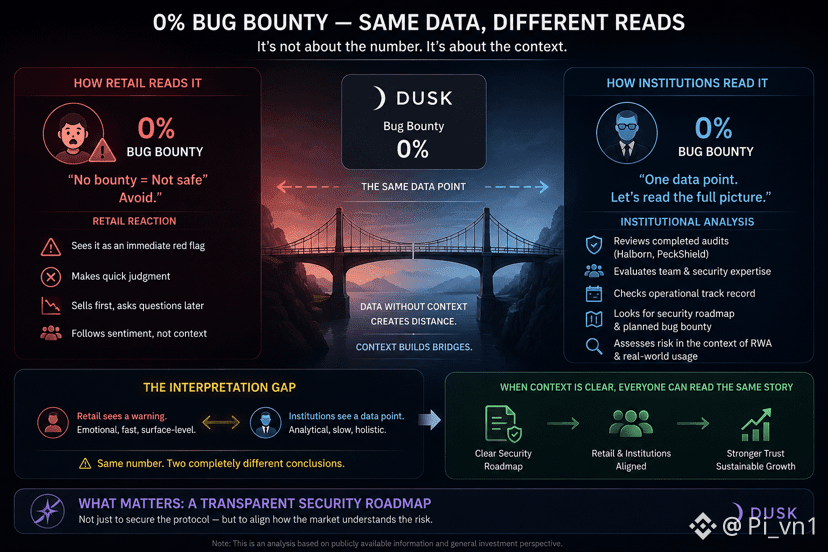
Tengo algo que me di cuenta al comparar cómo reacciona el mercado al dato de un 0% de bug bounty de Dusk, frente a cómo realmente lo leería un fondo que se organiza de verdad.
Para la mayoría de los seguidores retail, un indicador de seguridad de 0 se interpreta como una alerta inmediata: el proyecto no es seguro, así que mejor alejarse. Pero un fondo institucional que considera invertir en RWA no se detiene en un solo número. Observa el expediente completo: quién está detrás del audit, la estructura del equipo técnico, el historial operativo sin incidentes, y si el roadmap tiene planes para cubrir esas brechas.
Esa es la diferencia entre leer un número como una conclusión final, y leerlo como un punto de datos dentro de un panorama mayor. Con $DUSK , el bug bounty del 0 es un hecho, pero su significado depende de con qué se coloque: junto a un roadmap de seguridad claramente definido es totalmente distinto a colocarlo junto al silencio.
El problema no está en si ese número es malo o no, sino en que el mercado retail y la institución están leyendo el mismo dato de dos maneras completamente diferentes. Esa brecha de interpretación puede generar una reacción del precio que no refleja el riesgo real.
Autocrítica: no tengo información interna sobre si @Dusk tiene un roadmap de seguridad concreto o no, así que esto sigue siendo una especulación sobre cómo interpretan ese mismo número distintos tipos de inversores.
Estoy esperando ver si Dusk publica un roadmap de seguridad lo suficientemente claro para que tanto las instituciones como el retail lean la misma historia, en lugar de que cada parte haga sus propias suposiciones.
#dusk $AKE
Para la mayoría de los seguidores retail, un indicador de seguridad de 0 se interpreta como una alerta inmediata: el proyecto no es seguro, así que mejor alejarse. Pero un fondo institucional que considera invertir en RWA no se detiene en un solo número. Observa el expediente completo: quién está detrás del audit, la estructura del equipo técnico, el historial operativo sin incidentes, y si el roadmap tiene planes para cubrir esas brechas.
Esa es la diferencia entre leer un número como una conclusión final, y leerlo como un punto de datos dentro de un panorama mayor. Con $DUSK , el bug bounty del 0 es un hecho, pero su significado depende de con qué se coloque: junto a un roadmap de seguridad claramente definido es totalmente distinto a colocarlo junto al silencio.
El problema no está en si ese número es malo o no, sino en que el mercado retail y la institución están leyendo el mismo dato de dos maneras completamente diferentes. Esa brecha de interpretación puede generar una reacción del precio que no refleja el riesgo real.
Autocrítica: no tengo información interna sobre si @Dusk tiene un roadmap de seguridad concreto o no, así que esto sigue siendo una especulación sobre cómo interpretan ese mismo número distintos tipos de inversores.
Estoy esperando ver si Dusk publica un roadmap de seguridad lo suficientemente claro para que tanto las instituciones como el retail lean la misma historia, en lugar de que cada parte haga sus propias suposiciones.
#dusk $AKE