
#dusk $DUSK @Dusk
Phoenix me hizo ver Dusk de otra manera.
Creo que los sistemas de privacidad a menudo se evalúan al revés. La gente pregunta si una transacción puede ocultar a su remitente, el monto y el destino. Yo preferiría preguntarme qué está haciendo el sistema debajo de esa capa de privacidad, y qué ocurre cuando el uso real empieza a acumularse.
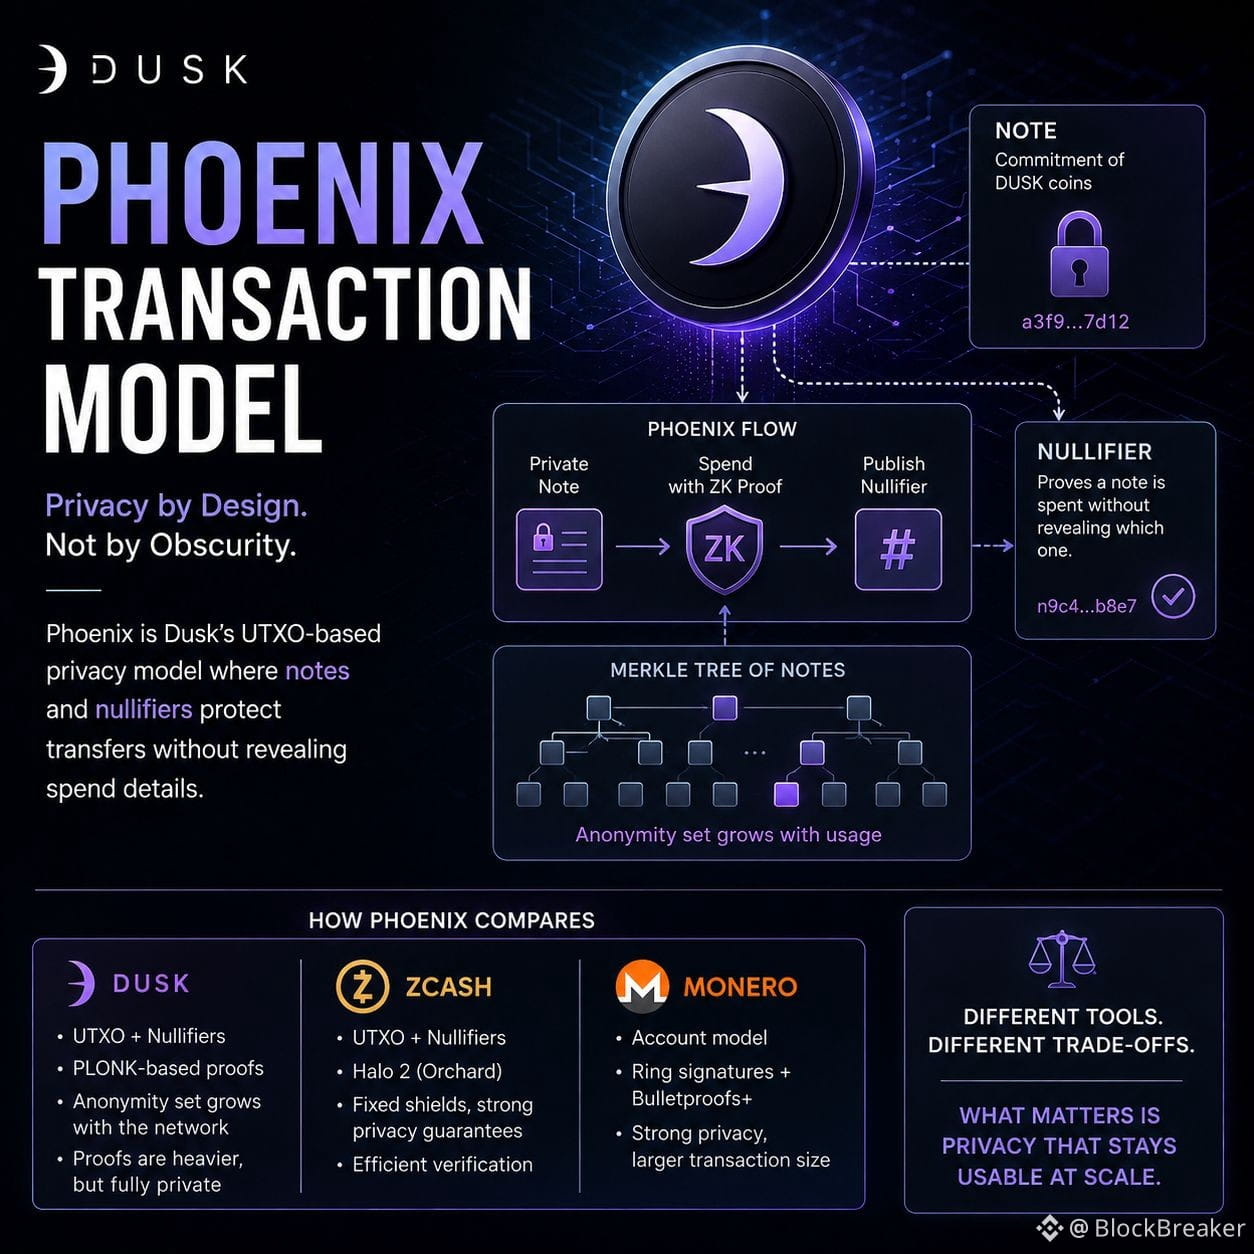
Phoenix usa un modelo tipo UTXO en el que DUSK existe como notas privadas. Un gasto publica un anulador para demostrar que la nota ya se consumió sin revelar cuál nota era. Esa separación es importante porque el conjunto de privacidad puede crecer a partir del historial de notas, en lugar de depender de un puñado de señuelos seleccionados en el momento del gasto.
Aquí es donde encuentro el diseño más interesante que el argumento habitual de “Dusk es privado”.
La pregunta más difícil es la eficiencia.
Phoenix utiliza pruebas de conocimiento cero para unir todo, y eso crea un perfil de ingeniería muy distinto al de sistemas como Monero, que usa firmas de anillo más Bulletproofs+, o Zcash, cuyo diseño más nuevo Orchard usa Halo 2.
No estoy convencido de que gane quien tenga la criptografía más fuerte sobre el papel.
Quiero saber el costo de esa privacidad: tamaño de la prueba, tiempo de prueba, tiempo de verificación y cómo se comportan esas métricas a medida que crece el conjunto de notas.
Porque la privacidad que funciona de maravilla en un prototipo es una cosa. La privacidad que se mantiene utilizable cuando la cadena está cargando años de transacciones es una prueba mucho más interesante.