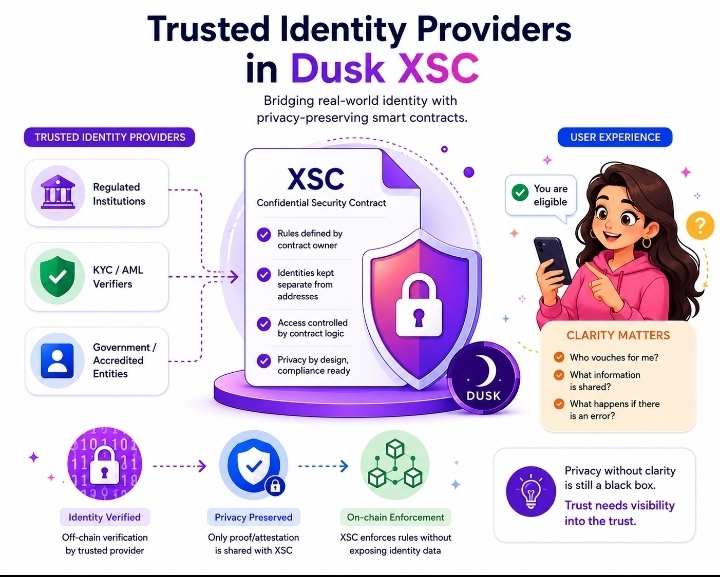
Hay algo sobre los sistemas de identidad que me sigue molestando: normalmente la gente acepta la verificación cuando entiende quién está tomando la decisión. En el momento en que eso se vuelve poco claro, incluso un sistema técnicamente sólido puede empezar a sentirse poco confiable.
Ahí es donde el modelo XSC de Dusk se vuelve interesante.
Un detalle concreto aquí es el enfoque de divulgación selectiva de Citadel. Un usuario puede probar un atributo como la residencia, el rango de edad o la acreditación sin revelar la información personal subyacente. Esa prueba luego puede respaldar reglas de acceso y cumplimiento en torno a activos regulados.
Técnicamente, ese cambio tiene mucho sentido. Pero la experiencia de usuario plantea otra pregunta.
Imagina a un inversor viendo “Eres elegible” en su pantalla. El sistema quizá solo necesite la prueba de que se cumple la condición requerida. Pero, ¿quién avaló en realidad esa condición? ¿El proveedor de identidad? ¿El emisor? ¿Otra parte autorizada? ¿Y qué pasa si esa fuente se equivoca?
Aquí es donde creo que el habitual relato de “la privacidad crea confianza” se queda corto.
La privacidad reduce la exposición innecesaria. No explica automáticamente la relación de confianza que hay detrás de la prueba.
Para @Dusk esa distinción importa porque XSC está diseñado en torno a flujos de trabajo de activos regulados, donde la elegibilidad y los controles de acceso se convierten en parte del sistema en sí.
Y $DUSK sits dentro de un ecosistema donde la credibilidad de esos flujos de trabajo puede depender tanto de límites de confianza comprensibles como de la criptografía subyacente.
El reto de UX interesante no es solo demostrar la elegibilidad de forma privada. Se trata de hacer que el límite de confianza sea comprensible para la persona que usa el sistema.
Si los usuarios pueden verificar el resultado, pero no pueden entender quién respalda la verificación, ¿realmente hemos eliminado la caja negra o solo la hemos vuelto invisible criptográficamente?
#dusk