


El hack del monedero en frío Coldcard, que involucra una billetera fría, fue uno de los mayores incidentes de seguridad en la custodia de la historia de Bitcoin, lo que provocó el robo de más de 1.816 BTC (equivalentes a unos 116 millones de USD) sin necesidad de ningún impacto físico en el dispositivo. El ataque comenzó el 30/07/2026 y fue detectado por la empresa de análisis blockchain Galaxy Research, lo que sacudió a toda la comunidad de las criptomonedas. [1, 2, 3, 4, 5]
Causa raíz de la vulnerabilidad
Según anunció Coinkite (fabricante de Coldcard) y el análisis de CoinDesk, la vulnerabilidad se origina en una actualización de firmware antigua de marzo de 2021: [1, 2]
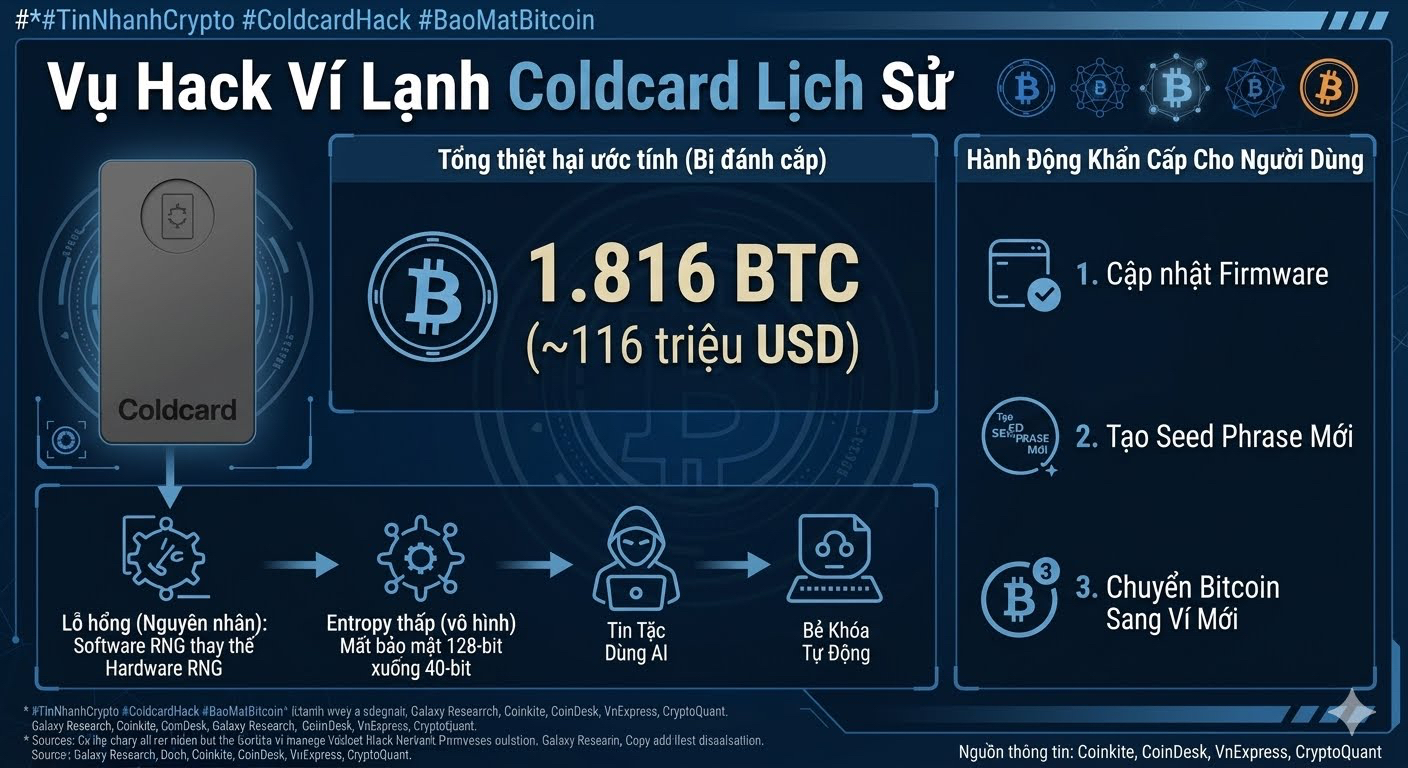
Fallo al generar claves aleatorias: en lugar de usar un generador de números aleatorios basado en hardware (Hardware RNG), el software del dispositivo se basó en un generador de números pseudoaleatorios implementado por software (Software RNG). [1, 2]
Datos predecibles: la información de entrada para crear claves de seguridad dependía de factores que se podían anticipar, como el número de serie del chip y el reloj del sistema. [1]
Seguridad extremadamente baja: este fallo reduce la seguridad (entropía) del frase de recuperación (seed phrase) a solo 40 bits en lugar del nivel estándar de 128 bits (estándar BIP39). Los hackers aprovecharon ordenadores con configuraciones potentes junto con herramientas de IA para rastrear códigos, encontrar y descifrar estas frases de recuperación de manera sencilla en la red. [1, 2, 3]
Evolución de las oleadas de ataque
El atacante ejecutó una campaña de vaciado de fondos de forma automática y sistemática a través de 4 grandes oleadas de barrido:[1, 2]
Oleada 1 (30/07): Retiro de más de 70,2 millones de USD (1.083 BTC) desde 1.196 direcciones de wallet en solo 41 minutos.
Oleada 2 (31/07): Continúa el barrido por unas 500 wallets de una sola firma (single-signature), llevándose otros 38 millones de USD (594 BTC) en 25 minutos.
Oleada 3 (31/07 - 01/08): Roban otros 208 BTC de 1.912 direcciones de wallets diferentes.
Oleada 4 (03/08): Se amplía aún más el alcance, superando el umbral de 5.200 direcciones de wallets afectadas. [1, 2]
Consecuencias para el mercado y los usuarios
La actualización de software no sirve de nada: aunque Coinkite lanzó rápidamente un nuevo firmware para solucionar el problema, como las seed phrase defectuosas ya se habían generado antes, la actualización de software no puede salvar los fondos antiguos. [1]
Ola de pánico y huida hacia exchanges centralizados: la alarma se extendió, haciendo que una gran cantidad de inversores minoristas abandonaran las wallets frías para mover Bitcoin de regreso a exchanges centralizados (CEX) como Binance o Coinbase en busca de una protección temporal. Según datos de VnExpress citados a partir de CryptoQuant, los flujos de transacciones de menos de 1 BTC depositadas en los exchanges alcanzaron su nivel más alto desde el colapso de FTX en 2022. [1, 2, 3, 4]
Acción urgente para los usuarios de Coldcard
Si tienes una wallet Coldcard creada a partir de periodos afectados, los expertos de seguridad del periódico Dân trí recomiendan: [1]
Actualiza el dispositivo inmediatamente a la versión más reciente de firmware desde el sitio web oficial del fabricante.
Obligar a generar completamente un nuevo seed phrase (frase de recuperación).
Transfiere todo el Bitcoin desde la dirección de la antigua wallet a una nueva dirección de wallet más segura. [1, 2]