Autor: Vitalik
Organización & Traducción | RuoYan
Enlace original: https://vitalik.eth.limo/general/2025/09/24/openness_and_verifiability.html
Declaración: Este artículo es contenido reimpreso, los lectores pueden obtener más información a través del enlace original. Si el autor tiene alguna objeción sobre la forma de reimpresión, por favor contáctenos, realizaremos modificaciones según las solicitudes del autor. La reimpresión se utiliza únicamente para compartir información, no constituye ningún consejo de inversión y no representa las opiniones y posiciones de Wu.
La tendencia más grande de este siglo se puede resumir como "Internet se ha convertido en la vida real". Desde el correo electrónico hasta la mensajería instantánea, desde las finanzas digitales hasta el seguimiento de la salud, y hasta las próximas interfaces cerebro-máquina, nuestra vida diaria se está digitalizando por completo. Sin embargo, esta digitalización trae enormes oportunidades y riesgos. Vitalik Buterin explora en este artículo por qué necesitamos lograr una verdadera apertura y verificabilidad en toda la pila tecnológica (software, hardware y biotecnología), y cómo construir un futuro digital más seguro, libre e igualitario.
Internet es la vida real
La mayor tendencia de este siglo hasta la fecha se puede resumir como "internet se ha convertido en una realidad". Comenzó con el correo electrónico y la mensajería instantánea. Las conversaciones privadas, mantenidas durante milenios a través de la boca, los oídos, el bolígrafo y el papel, ahora se ejecutan en infraestructura digital. Después llegaron las finanzas digitales, incluyendo tanto las criptomonedas como la digitalización de las propias finanzas tradicionales. Después llegó la salud: gracias a los teléfonos inteligentes, los relojes personales de seguimiento de la salud y los datos inferidos del comportamiento de compra, todo tipo de información sobre nuestros cuerpos se procesa a través de computadoras y redes informáticas. En las próximas dos décadas, preveo que esta tendencia se extenderá a una amplia gama de otras áreas, incluyendo diversos procesos gubernamentales (y eventualmente incluso el voto), la monitorización de indicadores físicos y biológicos y las amenazas en el entorno público y, en última instancia, a través de interfaces cerebro-computadora, incluso a nuestras propias mentes.
Creo que estas tendencias son inevitables; sus beneficios son tan grandes que, en un entorno global altamente competitivo, las civilizaciones que rechacen estas tecnologías perderán primero competitividad y luego soberanía. Sin embargo, además de proporcionar beneficios sustanciales, estas tecnologías influyen profundamente en las dinámicas de poder tanto dentro como entre las naciones.
Las civilizaciones que más se beneficiarán de la nueva ola tecnológica no son las que consumen tecnología, sino las que la producen. Los esquemas de acceso igualitario, centralizados y planificados, dirigidos a plataformas y API bloqueadas solo pueden proporcionar una pequeña fracción de este potencial y fracasarán más allá de lo que se pretende que sea "normal". Además, este futuro implica una enorme confianza en la tecnología. Si esta confianza se rompe (por ejemplo, mediante puertas traseras o brechas de seguridad), nos enfrentaremos a problemas realmente graves. Incluso la mera posibilidad de que se rompa esta confianza forzará una regresión a un modelo fundamentalmente excluyente de confianza social ("¿Fue esto construido por alguien en quien confío?"). Esto crea un incentivo para la propagación ascendente: el soberano es quien determina el estado de excepción.
Para evitar estos problemas se necesitan tecnologías con dos propiedades entrelazadas en toda la pila tecnológica (software, hardware y biología): verdadera apertura (es decir, código abierto, incluidas licencias gratuitas) y verificabilidad (incluida, idealmente, la verificación directa por parte de los usuarios finales).
Internet es la vida real. Esperamos que se convierta en una utopía, no en una distopía.
La importancia de la apertura y la verificabilidad en el sector salud
Hemos visto las consecuencias del acceso desigual a los medios tecnológicos de producción durante la pandemia de COVID-19. Las vacunas se producen en pocos países, lo que ha generado enormes diferencias en el tiempo que tardan en recibirse [1]. Los países más ricos recibieron vacunas de alta calidad en 2021, mientras que otros recibieron vacunas de menor calidad en 2022 o 2023. Se han tomado iniciativas para intentar garantizar la igualdad de acceso [2], pero estas iniciativas tienen un alcance limitado, ya que las vacunas están diseñadas para depender de procesos de fabricación patentados que requieren un uso intensivo de capital y que solo pueden implementarse en unos pocos lugares.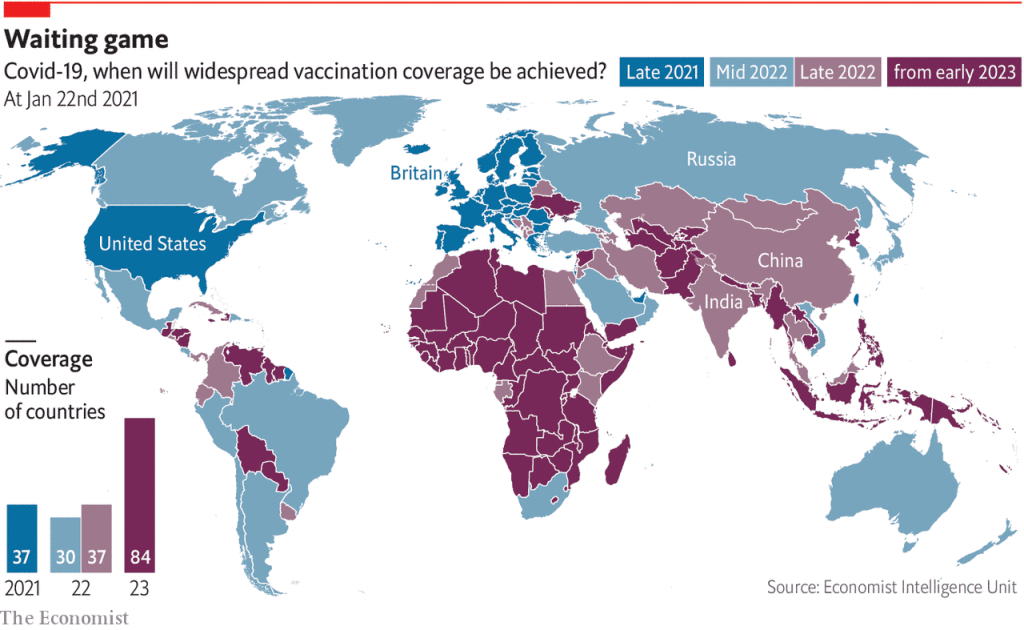
Cobertura de la vacuna contra la COVID-19 en 2021-2023
El segundo gran problema con las vacunas es la falta de transparencia [3] en las estrategias científicas y de comunicación [4], que intenta convencer al público de que prácticamente no conllevan ningún riesgo ni inconveniente, lo cual es falso y, en última instancia, contribuye en gran medida a la [5] desconfianza [6]. Hoy en día, esta desconfianza ha aumentado drásticamente y se percibe como un rechazo a medio siglo de ciencia.
De hecho, ambos problemas tienen solución. Vacunas como PopVax [8], financiadas por Balvi [7], son más económicas de desarrollar, tienen procesos de fabricación más abiertos, reducen las desigualdades de acceso y facilitan el análisis y la validación de su seguridad y eficacia. Podemos avanzar mucho más en el diseño de vacunas para su verificabilidad.
Preguntas similares se aplican a los aspectos digitales de la biotecnología. Al hablar con investigadores de la longevidad, una de las primeras cosas que se suele escuchar es que el futuro de la medicina antienvejecimiento es personalizado y basado en datos. Para saber qué medicamentos y cambios nutricionales se deben recomendar a una persona hoy en día, es necesario comprender su estado físico actual. Esto sería aún más efectivo si se pudieran recopilar y procesar cantidades masivas de datos digitales en tiempo real.
Internet es la vida real. Esperamos que se convierta en una utopía, no en una distopía.
La misma idea se aplica a las biotecnologías defensivas diseñadas para prevenir riesgos, como la lucha contra epidemias. Cuanto antes se detecte un brote, mayor será la probabilidad de detenerlo en su origen; e incluso si no se detecta, cada semana ofrece más tiempo para prepararse y comenzar a desarrollar contramedidas. Durante un brote, saber dónde están las personas enfermas es fundamental para implementar contramedidas en tiempo real. Si una persona común infectada con el virus lo sabe y se aísla en una hora, la transmisión se reduce 72 veces en comparación con si propaga el virus e infecta a otros durante tres días. Si sabemos qué 20% de las ubicaciones son responsables del 80% de la transmisión, mejorar la calidad del aire en ellas puede aportar beneficios adicionales. Todo esto requiere (i) una gran cantidad de sensores y (ii) la capacidad de estos sensores para comunicarse en tiempo real y proporcionar información a otros sistemas.
Si avanzamos más en la dirección de la "ciencia ficción", nos encontraremos con interfaces cerebro-computadora, que pueden lograr una enorme productividad, ayudar a las personas a entenderse mejor mediante la comunicación telepática y desbloquear un camino más seguro hacia una IA altamente inteligente.
Si la infraestructura para la biometría y el rastreo de salud (personal y espacial) es propietaria, los datos terminarán, por defecto, en manos de grandes corporaciones. Estas empresas tienen la capacidad de desarrollar diversas aplicaciones basadas en ella, mientras que otras no. Podrían ofrecerla mediante acceso a API, pero este acceso estará restringido y se utilizará para la extracción de rentas monopolísticas, pudiendo ser revocado en cualquier momento. Esto significa que unas pocas personas y empresas tendrán acceso a los componentes más importantes de los principales sectores tecnológicos del siglo XXI, lo que a su vez limita quiénes pueden beneficiarse de ello.
Por otro lado, si estos datos personales de salud no son seguros, los hackers pueden explotar cualquier problema de salud para chantajearlo, optimizar los precios de seguros y productos de salud para obtener beneficios, y si los datos incluyen rastreo de ubicación, saben dónde esperarlo para secuestrarlo. Por otro lado, sus datos de ubicación (que son hackeados con mucha frecuencia [9] [10]) pueden usarse para inferir información sobre su salud. Si su BCI es hackeada, significa que actores hostiles están literalmente leyendo (o peor aún, escribiendo) su mente. Esto ya no es ciencia ficción: vea aquí [11] un ataque plausible sobre cómo un hackeo de BCI podría provocar que alguien pierda el control de sus movimientos.
En general, hay enormes beneficios, pero también riesgos importantes: un énfasis en la apertura y la verificabilidad es adecuado para mitigar estos riesgos.
La importancia de la apertura y la verificabilidad en las tecnologías digitales personales y empresariales
A principios de este mes, tuve que rellenar y firmar un formulario necesario para un trámite legal. No me encontraba en el país en ese momento. Existe un sistema nacional de firma electrónica, pero no lo tenía instalado. Tuve que imprimir el formulario, firmarlo, ir al DHL más cercano, dedicar mucho tiempo a rellenarlo en papel y luego pagar su envío al otro lado del mundo. Tiempo requerido: media hora, coste: 119 $. Ese mismo día, tuve que firmar una transacción (digital) para ejecutar una acción en la blockchain de Ethereum. Tiempo requerido: 5 segundos, coste: 0,10 $ (para ser justos, sin la blockchain, firmar podría ser completamente gratis).
Estas historias son fáciles de encontrar en áreas como la gobernanza corporativa o de organizaciones sin fines de lucro y la gestión de la propiedad intelectual. Han sido un recurso esencial en las presentaciones de una parte significativa de las startups de blockchain durante la última década. Además, existe el ejemplo más representativo del "ejercicio digital de la autoridad personal": pagos y finanzas.
Por supuesto, todo esto conlleva riesgos significativos: ¿qué pasa si el software o el hardware son hackeados? Este es un riesgo que el criptoespacio reconoció tempranamente: las cadenas de bloques no requieren permisos y están descentralizadas, por lo que si pierde el acceso a sus fondos [12], no hay recursos, ningún Tío en el Cielo al que recurrir. Ni a sus claves, ni a sus monedas. Por esta razón, el criptoespacio consideró tempranamente la multifirma [13] y las billeteras de recuperación social [14], así como las billeteras de hardware [15]. Sin embargo, en realidad, hay muchas situaciones donde la falta de un Tío en el Cielo de confianza no es una elección ideológica, sino una parte inherente del escenario. De hecho, incluso en las finanzas tradicionales, el "Tío en el Cielo" no puede proteger a la mayoría de las personas: por ejemplo, solo el 4% de las víctimas de fraude recuperan sus pérdidas [16]. En casos de uso que involucran la custodia de datos personales, la recuperación de una filtración es imposible incluso en principio. Por lo tanto, necesitamos verificabilidad y seguridad reales: verificabilidad y seguridad tanto del software como, en última instancia, del hardware.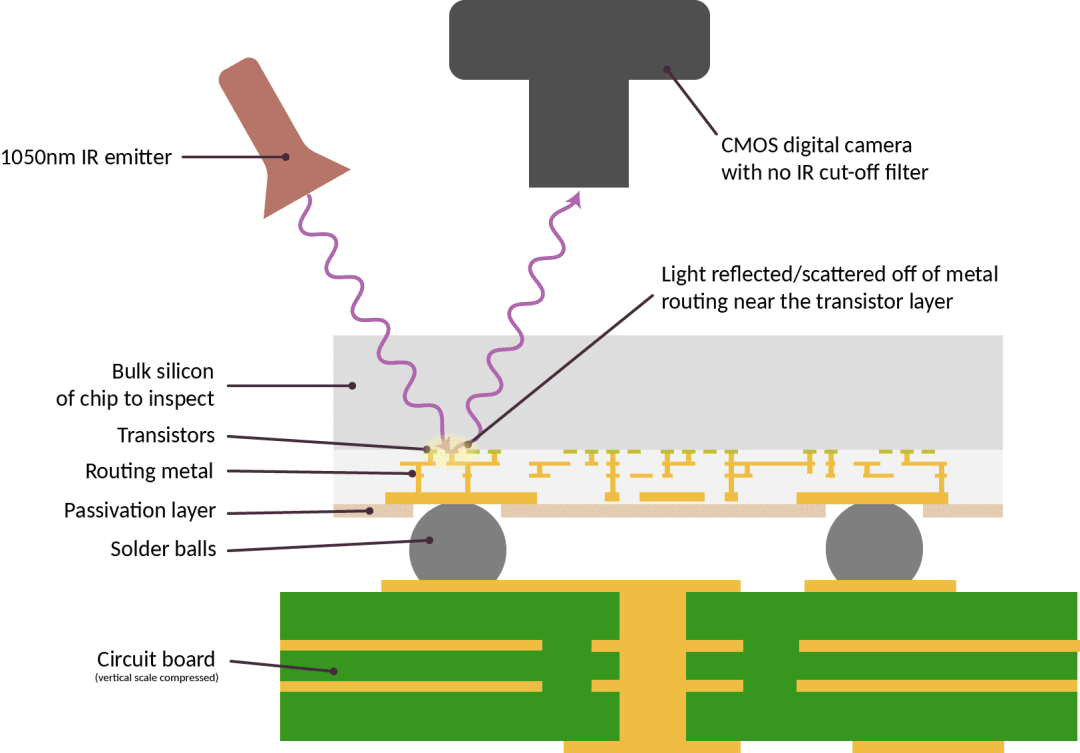
Una tecnología propuesta para comprobar si los chips de computadora se fabrican correctamente.
Es importante destacar que, en el caso del hardware, los riesgos que intentamos prevenir van mucho más allá de la pregunta "¿son malvados los fabricantes?". El problema radica en la existencia de una gran cantidad de dependencias, la mayoría de las cuales son de código cerrado, y la negligencia en cualquiera de ellas puede generar resultados de seguridad inaceptables. Este artículo muestra un ejemplo reciente [18] de cómo las decisiones microarquitectónicas pueden romper la resistencia del canal lateral de diseños demostrablemente seguros en modelos que solo analizan el software. Ataques como EUCLEAK [19] se basan en vulnerabilidades más difíciles de detectar debido a la cantidad de componentes propietarios. Los modelos de IA pueden insertar puertas traseras durante el entrenamiento si se entrenan con hardware comprometido [20].
Otro problema en todos estos casos son las desventajas de los sistemas cerrados y centralizados, incluso si son perfectamente seguros. La centralización crea una influencia persistente entre individuos, empresas o naciones: si su infraestructura principal es construida y mantenida por empresas o naciones potencialmente no confiables, es vulnerable al estrés (véase, por ejemplo, Henry Farrell sobre la interdependencia armada [21]). Este es el problema que la criptografía pretende resolver, pero existe en muchos ámbitos más allá de las finanzas.
La importancia de la apertura y la verificabilidad en las tecnologías ciudadanas digitales
A menudo hablo con personas que buscan mejores formas de gobierno para diversas situaciones del siglo XXI. Algunas, como Audrey Tang [22], intentan llevar los sistemas políticos ya funcionales al siguiente nivel, empoderando a las comunidades locales de código abierto y utilizando mecanismos como asambleas ciudadanas, loterías y votación secundaria. Otras parten de cero: he aquí una [23] constitución propuesta recientemente para Rusia por politólogos nacidos en Rusia, con sólidas garantías de libertad individual y autonomía local, un fuerte sesgo institucional hacia la paz frente a la agresión y un papel fundamental sin precedentes de la democracia directa. Otras, como los economistas que trabajan en impuestos sobre el valor de la tierra [24] o tarifas de congestión, intentan mejorar la economía de sus países.
Cada idea puede tener distintos grados de entusiasmo. Pero todas tienen algo en común: requieren un alto ancho de banda, por lo que cualquier implementación práctica debe ser digital. El papel y el bolígrafo sirven para registros básicos de propiedad y para elecciones cuatrienales, pero no para nada que requiera mayor ancho de banda o frecuencia de entrada.
Sin embargo, históricamente, los investigadores de seguridad han oscilado entre el escepticismo y la hostilidad hacia ideas como el voto electrónico. A continuación, se presenta un buen resumen de los argumentos en contra del voto electrónico [25]. (Citando este documento:)
En primer lugar, la tecnología es un "software de caja negra", lo que significa que el público no tiene acceso al software que controla las máquinas de votación. Si bien las empresas protegen su software para prevenir el fraude (y superar a la competencia), esto también mantiene al público al margen de su funcionamiento. Sería fácil para una empresa manipular el software para obtener resultados fraudulentos. Además, los proveedores que venden las máquinas compiten entre sí, sin garantía de que produzcan máquinas que beneficien a los votantes y a la precisión de las papeletas.
Hay muchos ejemplos del mundo real [26] que justifican este escepticismo.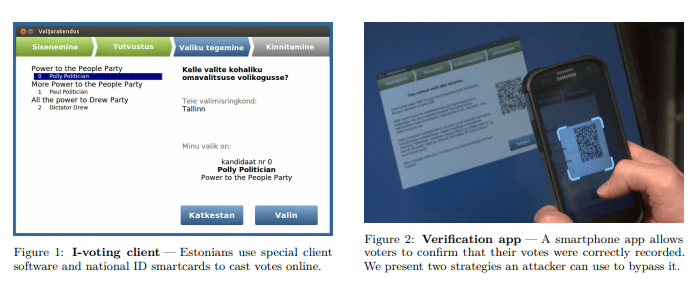
Un análisis crítico del voto en línea en Estonia en 2014 [27]
Estos argumentos son aplicables textualmente a todos los demás casos. Pero predigo que, a medida que la tecnología avance, la respuesta de "no lo hagamos en absoluto" se volverá cada vez más irreal en una amplia gama de campos. El mundo se está volviendo rápidamente más eficiente (para bien o para mal) gracias a la tecnología, y predigo que cualquier sistema que no siga esta tendencia se volverá cada vez más irrelevante para los asuntos personales y colectivos a medida que la gente lo eluda. Por lo tanto, necesitamos una alternativa: abordar realmente las tareas difíciles, descubrir cómo hacer que las soluciones tecnológicas complejas sean seguras y verificables.
En teoría, "seguro y verificable" y "código abierto" son dos cosas diferentes. Es absolutamente posible que algo sea propietario y seguro: los aviones son una tecnología altamente propietaria, pero la aviación comercial es un modo de transporte muy seguro en general [28]. Pero lo que el modelo propietario no puede lograr es el conocimiento compartido de la seguridad: la capacidad de ganarse la confianza de actores que desconfían mutuamente.
Los sistemas ciudadanos, como las elecciones, son situaciones donde la seguridad del conocimiento compartido es importante. Otra es la recopilación de pruebas en los tribunales. Recientemente, en Massachusetts, se declaró inválida una gran cantidad de pruebas relacionadas con alcoholímetros [29] debido a que se descubrió que se había ocultado información sobre el mal funcionamiento de las pruebas. (Artículo citado:)
Un momento, ¿entonces todos los resultados fueron erróneos? No. De hecho, en la mayoría de los casos, la prueba de alcoholemia no tuvo problemas de calibración. Sin embargo, como los investigadores descubrieron posteriormente que el laboratorio forense estatal había ocultado pruebas que demostraban que los problemas eran más generalizados de lo que afirmaban, el juez Frank Gaziano dictaminó que se habían violado los derechos al debido proceso de todos los acusados.
El debido proceso en los tribunales es esencialmente un campo que requiere no solo imparcialidad y precisión, sino también un conocimiento compartido de imparcialidad y precisión, porque sin un conocimiento compartido de que el tribunal está haciendo lo correcto, la sociedad puede caer fácilmente en una espiral de personas que hacen las cosas por sí mismas.
Más allá de la verificabilidad, la apertura en sí misma ofrece beneficios inherentes. Permite a las comunidades locales diseñar sistemas de gobernanza, identidad y otras necesidades que se alineen con los objetivos locales. Si un sistema de votación es propietario, los países (o provincias o municipios) que deseen probar un nuevo sistema se enfrentan a mayores dificultades: deben persuadir a la corporación para que implemente sus reglas preferidas como características o empezar desde cero y encargarse de todo el trabajo para que sea seguro. Esto añade un alto coste a la innovación en los sistemas políticos.
En cualquiera de estas áreas, un enfoque más abierto a la ética hacker otorgaría mayor poder delegado a los implementadores locales, ya sean individuos o parte de un gobierno o corporación. Para que esto sea posible, las herramientas abiertas desarrolladas deben estar ampliamente disponibles, y la infraestructura y las bases de código deben tener licencia gratuita para que otros puedan desarrollarlas. El copyleft es particularmente valioso para minimizar las disparidades de poder [30].
El último ámbito de la tecnología cívica que será importante en los próximos años es la seguridad física. Las cámaras de vigilancia han estado presentes en todas partes durante las últimas dos décadas, lo que ha generado numerosas preocupaciones sobre las libertades civiles. Desafortunadamente, predigo que el reciente auge de la guerra con drones hará que la política de "no usar seguridad de alta tecnología" ya no sea una opción viable. Incluso si las leyes de un país no violan las libertades individuales, carece de sentido si ese país no puede protegerte de las leyes impuestas por otros países (o empresas o individuos deshonestos). Los drones facilitan enormemente estos ataques. Por lo tanto, necesitamos contramedidas, que pueden incluir una gran cantidad de sistemas antidrones [31], sensores y cámaras.
Si estas herramientas son propietarias, la recopilación de datos será opaca y centralizada. Si estas herramientas son abiertas y verificables, entonces tenemos la oportunidad de adoptar un enfoque mejor: dispositivos de seguridad que puedan demostrar que solo generan datos limitados en condiciones finitas y eliminan el resto. Podemos tener un futuro de seguridad física digital que se parezca más a un organismo de control digital que a un panóptico digital. Cabe imaginar un mundo donde los equipos de vigilancia pública deban ser de código abierto y verificables, y donde cualquier persona tenga el derecho legal de seleccionar al azar un dispositivo de vigilancia pública y desmontarlo para verificarlo. Los clubes universitarios de informática podrían usar esto como ejercicio educativo.
Enfoque de código abierto y verificable
No podemos evitar la profunda integración de la informática digital en todos los aspectos de la vida, tanto personal como colectiva. Por defecto, es probable que terminemos con sistemas informáticos digitales creados y gestionados por corporaciones centralizadas, optimizados para el lucro de unos pocos, con accesos ocultos por los gobiernos anfitriones, y en los que la mayor parte del mundo no tiene voz ni voto en su creación ni sabe si son seguros. Pero podemos intentar avanzar hacia mejores alternativas. Imaginemos un mundo:
• Tiene un dispositivo electrónico personal seguro: algo con la funcionalidad de un teléfono móvil, la seguridad de una billetera de hardware cifrada y la capacidad de control de un reloj mecánico.
Todas sus aplicaciones de mensajería están cifradas, los patrones de mensajes se ofuscan mediante la mezcla de redes y todo el código está verificado oficialmente. Puede tener la seguridad de que sus comunicaciones privadas son realmente privadas.
Sus finanzas son activos ERC20 estandarizados en la cadena (o en algún servidor que publique hashes y pruebas en la cadena para garantizar su exactitud), gestionados por una billetera controlada por su dispositivo electrónico personal. Si pierde sus dispositivos, puede recuperarlos mediante una combinación de otros dispositivos de su elección, familiares, amigos o dispositivos institucionales [14] (no necesariamente del gobierno: si es fácil para cualquiera, por ejemplo, una iglesia también podría proporcionarlo).
• Existe una versión de código abierto de la infraestructura similar a Starlink, que nos permite lograr una conectividad global sólida sin depender de unos pocos actores individuales.
• Tienes un LLM ponderado de código abierto en tu dispositivo que analiza tu actividad, ofrece sugerencias, automatiza tareas y te avisa cuando podrías recibir mensajes de error o estás a punto de cometer un error. El sistema operativo también es de código abierto y está verificado oficialmente.
• Usarás un dispositivo de seguimiento de salud personal las 24 horas del día, los 7 días de la semana, que también es de código abierto y verificable, lo que te permite acceder a los datos y garantizar que nadie acceda a ellos sin tu consentimiento.
Contamos con formas de gobernanza más avanzadas, que utilizan loterías, asambleas ciudadanas, doble voto y, a menudo, ingeniosas combinaciones de votación democrática para establecer objetivos, así como un método de selección de ideas de expertos para determinar cómo alcanzarlos. Como participante, puede estar prácticamente seguro de que el sistema implementa las reglas tal como usted las entiende.
Los espacios públicos están equipados con equipos de vigilancia para rastrear variables biológicas como los niveles de CO2 y el ICA, la presencia de enfermedades transmitidas por el aire y las aguas residuales. Sin embargo, estos dispositivos (así como las cámaras de vigilancia y los drones de defensa) son de código abierto y verificables, cuentan con marcos legales establecidos y el público puede inspeccionarlos a voluntad.
Este es un mundo donde tenemos más seguridad, libertad y acceso igualitario a la economía global que hoy. Pero lograr este mundo requiere mayor inversión en diversas tecnologías: formas más avanzadas de criptografía. Los ZK-SNARKs, a los que llamo las cartas de los dioses egipcios de la criptografía, el cifrado totalmente homomórfico y la ofuscación son tan poderosos porque permiten calcular programas arbitrarios sobre datos en un entorno multipartito y brindan garantías sobre el resultado, manteniendo la privacidad de los datos y el cálculo. Esto posibilita aplicaciones más robustas que preservan la privacidad. Herramientas adyacentes a la criptografía, como blockchain para habilitar aplicaciones con fuertes garantías contra la manipulación de datos y la exclusión de usuarios, y privacidad diferencial para añadir ruido a los datos y una mayor protección de la privacidad, también son aplicables aquí.
Seguridad a nivel de aplicación y usuario. Las aplicaciones solo son seguras si las garantías de seguridad que ofrecen son realmente comprensibles y verificables para el usuario. Esto implica marcos de software que facilitan la creación de aplicaciones con sólidas características de seguridad. Es importante destacar que también implica que los navegadores, sistemas operativos y otros intermediarios (como los LLM de observadores locales) hagan todo lo posible para verificar la aplicación, determinar su nivel de riesgo y presentar esta información al usuario.
• Verificación Formal. Podemos usar métodos de prueba automatizados para verificar algorítmicamente que un programa cumple con propiedades importantes, como evitar la filtración de datos o que sea difícil de modificar por terceros no autorizados. El término "lean" se ha popularizado recientemente para esto. Estas técnicas se han comenzado a usar para verificar algoritmos de prueba ZK-SNARK para la Máquina Virtual de Ethereum (EVM) y otros casos de uso de alto valor y alto riesgo en criptografía, y se utilizan de forma similar en el resto del mundo. Además, necesitamos avanzar en otras prácticas de seguridad más básicas.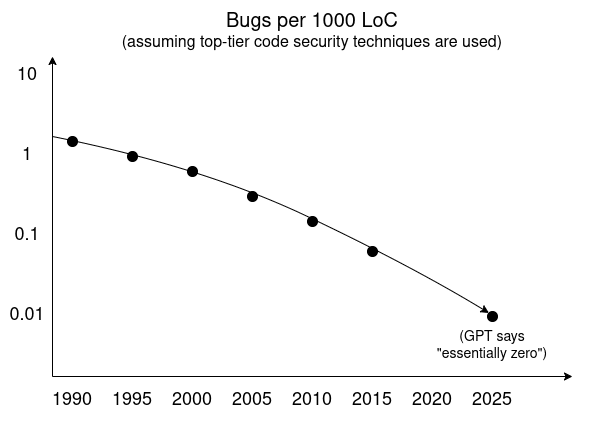
El pesimismo sobre la ciberseguridad de la década del 2000 era erróneo: las vulnerabilidades (y las puertas traseras) son superables. Solo necesitamos aprender a priorizar la seguridad por encima de otros objetivos.
• Sistemas operativos de código abierto y orientados a la seguridad. Cada vez surgen más: GrapheneOS, una versión de Android orientada a la seguridad; kernels mínimos orientados a la seguridad como Asterinas; y HarmonyOS de Huawei (que cuenta con una versión de código abierto) que utiliza hardware de código abierto seguro y verificado oficialmente (supongo que muchos lectores pensarán: «Si es Huawei, debe haber puertas traseras», pero eso no es lo importante: mientras sea abierto, cualquiera puede verificarlo, y no debería importar quién lo produzca. Este es un gran ejemplo de cómo la apertura y la verificabilidad pueden combatir la balcanización global). Ningún software es seguro si no se puede tener la certeza de que el hardware lo ejecuta y no filtra datos de forma independiente. En este sentido, me interesan principalmente dos objetivos a corto plazo:
• Los dispositivos electrónicos personales seguros (los entusiastas de blockchain los llaman “billeteras de hardware” y los fanáticos del código abierto los llaman “teléfonos seguros”) finalmente convergen en una sola cosa una vez que se comprende la necesidad de seguridad y versatilidad.
La infraestructura física de los espacios públicos (cerraduras inteligentes, los dispositivos de monitoreo biométrico que describí anteriormente y la tecnología general del "Internet de las Cosas") debe ser confiable. Esto requiere código abierto y verificabilidad.
• Desarrollar una cadena de herramientas segura y de código abierto para hardware de código abierto. Hoy en día, el diseño de hardware depende de una serie de dependencias de código cerrado. Esto incrementa significativamente el coste de fabricación del hardware y hace que el proceso sea más permisivo. Además, dificulta la verificación del hardware: si las herramientas que generan diseños de chips son de código cerrado, no se sabe qué se está verificando. Incluso herramientas como las cadenas de escaneo actuales suelen ser inutilizables en la práctica porque demasiadas herramientas necesarias son de código cerrado. Todo esto puede cambiar.
• Verificación de hardware (p. ej., escaneo IRIS y de rayos X). Necesitamos métodos para escanear chips y verificar que realmente tengan la lógica necesaria y que no tengan componentes adicionales que permitan la manipulación accidental y la extracción de datos. Esto puede hacerse de forma destructiva: un auditor solicita aleatoriamente un producto que contiene un chip informático (usando una identidad similar a la de un usuario final normal), luego desmonta el chip y verifica que la lógica coincida. Mediante escaneo IRIS o de rayos X, esto puede hacerse de forma no destructiva, lo que permite escanear potencialmente cada chip.
Dispositivos de monitoreo ambiental y biológico localizados, de código abierto y bajo costo. Las comunidades y las personas deberían poder medir su entorno y a sí mismas, e identificar riesgos biológicos. Esto incluye diversas tecnologías: dispositivos médicos personales como OpenWater, sensores de calidad del aire, sensores de enfermedades transmitidas por el aire de uso general (como Varro) y monitoreo ambiental a mayor escala.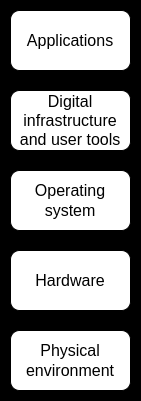
La apertura y verificabilidad de cada capa de la pila tecnológica son cruciales.
De aquí para allá
La diferencia clave entre esta visión y las visiones tecnológicas más tradicionales reside en su mayor afinidad con la soberanía local, el empoderamiento y la libertad individual. La seguridad no consiste en rastrear el mundo entero y garantizar que no haya malos en ninguna parte, sino en fortalecer el mundo a todos los niveles. La apertura implica la apertura a desarrollar y mejorar cada capa de tecnología, no solo API de acceso abierto planificadas centralmente. La validación no está reservada a auditores propietarios que solo se limitan a certificar su autenticidad y que podrían conspirar con las empresas y los gobiernos que implementan la tecnología; es un derecho de las personas y una afición socialmente fomentada.
Creo que esta visión es más sólida y se adapta mejor a nuestro fragmentado siglo XXI. Pero no disponemos de tiempo ilimitado para implementarla. Los enfoques de seguridad centralizados, que implican una recopilación de datos más centralizada y puertas traseras, simplificando la verificación por completo a "¿Fue esto creado por un desarrollador o fabricante de confianza?", avanzan rápidamente. Los intentos centralizados de reemplazar el acceso verdaderamente abierto llevan décadas en marcha. Puede que hayan comenzado con internet.org de Facebook y continuarán, cada intento más complejo que el anterior. Necesitamos actuar con rapidez para competir con estos enfoques y demostrar a las personas e instituciones que es posible encontrar mejores soluciones.
Si logramos hacer realidad esta visión, otra forma de entender el mundo que nos espera es como una especie de retrofuturismo. Por un lado, nos beneficiamos de una tecnología más potente, que nos permite mejorar nuestra salud, organizarnos de forma más eficiente y resiliente, y protegernos de amenazas antiguas y nuevas. Por otro lado, obtenemos un mundo que recupera la segunda naturaleza de todos en 1900: la infraestructura es libre de desmontar, verificar y modificar según las necesidades de cada persona, y cualquiera puede participar no solo como consumidor o "creador de aplicaciones", sino en cualquier nivel de la pila tecnológica, y cualquiera puede confiar en que un dispositivo cumple su promesa.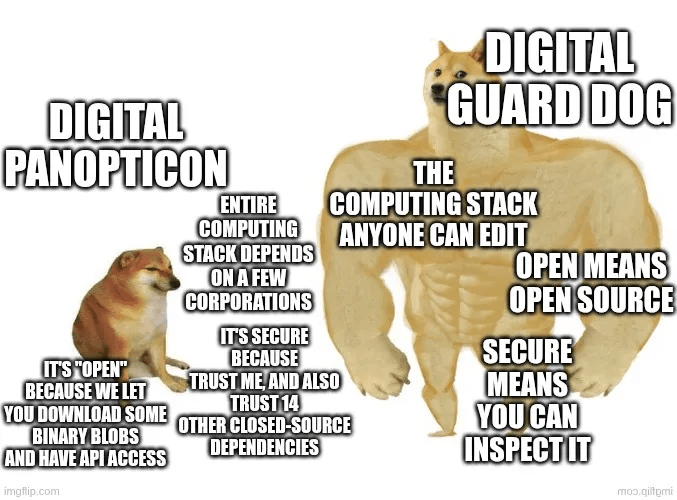
Diseñar para la verificabilidad tiene un precio: muchas optimizaciones de hardware y software ofrecen aumentos de velocidad muy codiciados, pero a costa de hacer que los diseños sean más difíciles de entender o más frágiles. El código abierto dificulta la rentabilidad en muchos modelos de negocio estándar. Creo que ambos problemas son exagerados, pero no es algo de lo que todo el mundo se convencerá de la noche a la mañana. Esto nos lleva a la pregunta: ¿cuáles son los objetivos realistas a corto plazo?
Propondría una respuesta: esforzarse por lograr una pila tecnológica totalmente de código abierto y fácil de verificar para aplicaciones de alta seguridad que no sean críticas para el rendimiento, tanto para consumidores como para instituciones, tanto a distancia como presenciales. Esto incluiría hardware, software y biotecnología. La mayor parte de la informática que realmente requiere seguridad no requiere velocidad real, e incluso cuando la requiere, a menudo existen maneras de combinar componentes de alto rendimiento pero poco fiables y fiables pero ineficientes [32] para lograr altos niveles de rendimiento y confianza para muchas aplicaciones. Lograr la máxima seguridad y apertura para todo es poco realista. Pero primero podemos asegurarnos de que estas propiedades estén disponibles en áreas donde realmente importan.
Hipervínculos dentro del texto original
[1] https://www.ucl.ac.uk/bartlett/news/2025/apr/nueva-investigación-encuentra-disparidades-globales-sustanciales-en-la-accesibilidad-de-las-vacunas-del-covid-19
[2] https://www.who.int/initiatives/act-accelerator/covax
[3] https://www.nytimes.com/2021/01/28/world/europe/vaccine-secret-contracts-prices.html
[4] https://jphe.amegroups.org/article/view/9331/html
[5] https://www.transparency.org/en/press/vaccines-covid-19-lack-of-transparency-trials-secretive-contracts-science-by-press-release-risk-success-of-global-response
[6] https://www.sciencedirect.com/science/article/pii/S0264410X24007217
[7] https://x.com/VitalikButerin/status/1567908552714616832
[8] https://popvax.com/
[9] https://www.nbcnews.com/tech/security/location-data-broker-gravy-analytics-was-seemingly-hacked-experts-say-rcna187038
[10] https://www.nytimes.com/interactive/2019/12/19/opinion/location-tracking-cell-phone.html
[11] https://www.sciencedirect.com/science/article/abs/pii/S0165027022002357
[12] https://bitcoinmagazine.com/culture/bitcoin-self-defense-part-i-wallet-protection-1368758841
[13] https://bitcoinmagazine.com/technical/multisig-future-bitcoin-1394686504
[14] https://vitalik.eth.limo/general/2021/01/11/recovery.html
[15] https://www.coinbase.com/en-sg/learn/crypto-basics/what-is-a-hardware-wallet
[16] https://www.gasa.org/post/informe-global-del-estado-de-las-estafas-2024-1-trillion-robado-en-12-meses-gasa-feedzai#:~:text=Solo%204%25%20de%20las%20víctimas%20se%20recuperan,procesos%20de%20recuperación%20financiera%20más%20efectivos.
[17] https://www.bunniestudios.com/blog/2023/inspección infrarroja del iris in situ del silicio/
[18] https://eprint.iacr.org/2024/574.pdf
[19] https://ninjalab.io/eucleak/
[20] https://arxiv.org/pdf/2304.08411
[21] https://www.brookings.edu/wp-content/uploads/2020/05/9780815738374_ch1.pdf
[22] https://6pack.care/manifiesto
[23] https://www.igrec.io/constitution-project
[24] https://www.landisabigdeal.com/
[25] https://cs.stanford.edu/people/eroberts/cs181/projects/2006-07/electronic-voting/index_files/page0002.html
[26] https://apnews.com/article/f6876669cb6b4e4c9850844f8e015b4c
[27] https://jhalderm.com/pub/papers/ivoting-ccs14.pdf
[28] https://www.linkedin.com/pulse/más-allá-de-la-intuición-por-qué-volar-es-realmente-más-seguro-que-conducir-philip-mann-15tee
[29] https://www.wbur.org/news/2023/04/27/massachusetts-breathalyzer-court-ruling-newsletter
[30] https://vitalik.eth.limo/general/2025/07/07/copyleft.html
[31] https://www.robinradar.com/resources/10-counter-drone-technologies-to-detect-and-stop-drones-today
[32] https://vitalik.eth.limo/general/2024/09/02/gluecp.html

Artículo
Blog de Vitalik: ¿Por qué necesitamos un mundo abierto y verificable?


--
Aviso legal: Incluye opiniones de terceros. No es asesoramiento. Binance Ai puede utilizarse sin garantía. Consultar Términos y condiciones.