En esta ronda, me volví a meter a revisar el explorer de Babylon; lo que me detuvo no fue el TVL ni la nueva integración de BSN.
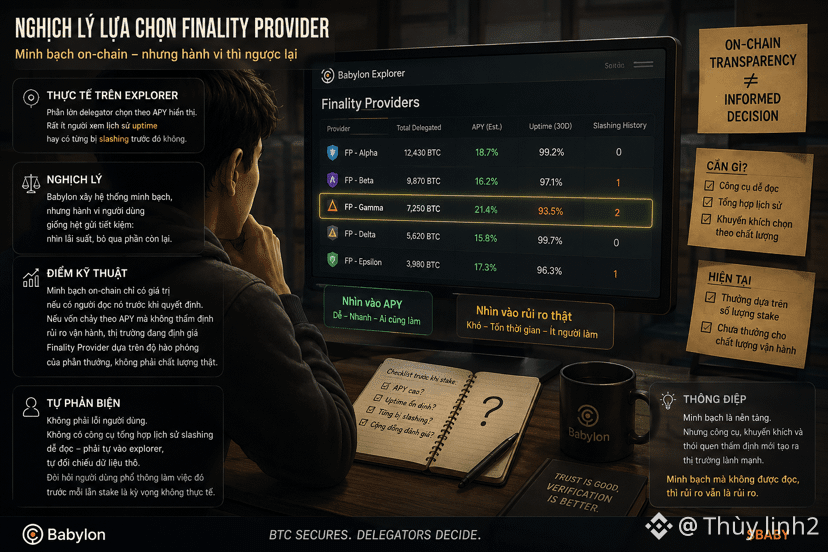
Lo que me detuvo fue la manera en que la mayoría de los delegadores eligen al Finality Provider.
La mayor parte elige según el APY que se muestra: el más alto, se elige. Muy poca gente baja para ver el historial de uptime, o si antes les han aplicado slashing.
Esto crea una paradoja silenciosa: @BabylonLabs_io construyó un sistema en el que, en teoría, toda la información es transparente en la cadena, pero el comportamiento real de los usuarios es exactamente como cuando eligen enviar dinero a una cuenta de ahorros: miran el interés y se olvidan del resto.
Punto técnico destacable: la transparencia on-chain solo tiene valor si alguien realmente la lee antes de decidir. Si gran parte del capital fluye hacia el APY sin ir acompañado de una evaluación del riesgo operativo, el mercado está valorando al finality provider por la generosidad de las recompensas, no por la calidad real de proteger la red.
Autocontradicción: quizá no sea un fallo del usuario. No hay herramientas que consoliden de forma fácil de leer el historial de slashing; para saberlo hay que entrar al explorer y contrastar los datos en bruto por cuenta propia. Pedirle eso al usuario promedio antes de cada stake no es una expectativa realista para la mayoría.
$BABY y el mecanismo de recompensas actual no incluyen incentivos específicos para elegir el finality provider en función de la calidad del funcionamiento, en lugar de basarse solo en el APY.
Estoy viendo si hay alguna herramienta que haga esto más fácil, o si la transparencia on-chain sigue siendo solo transparencia para quien tenga suficiente paciencia para buscarla.
#baby $DEXE