@BabylonLabs_io ki TBV architecture ko dekhte hue mujhe ek interesting cheez samajh aayi.
En el whitepaper, las garantías criptográficas parecen muy sólidas, pero la seguridad en el mundo real no solo se prueba con matemáticas: también con casos límite.
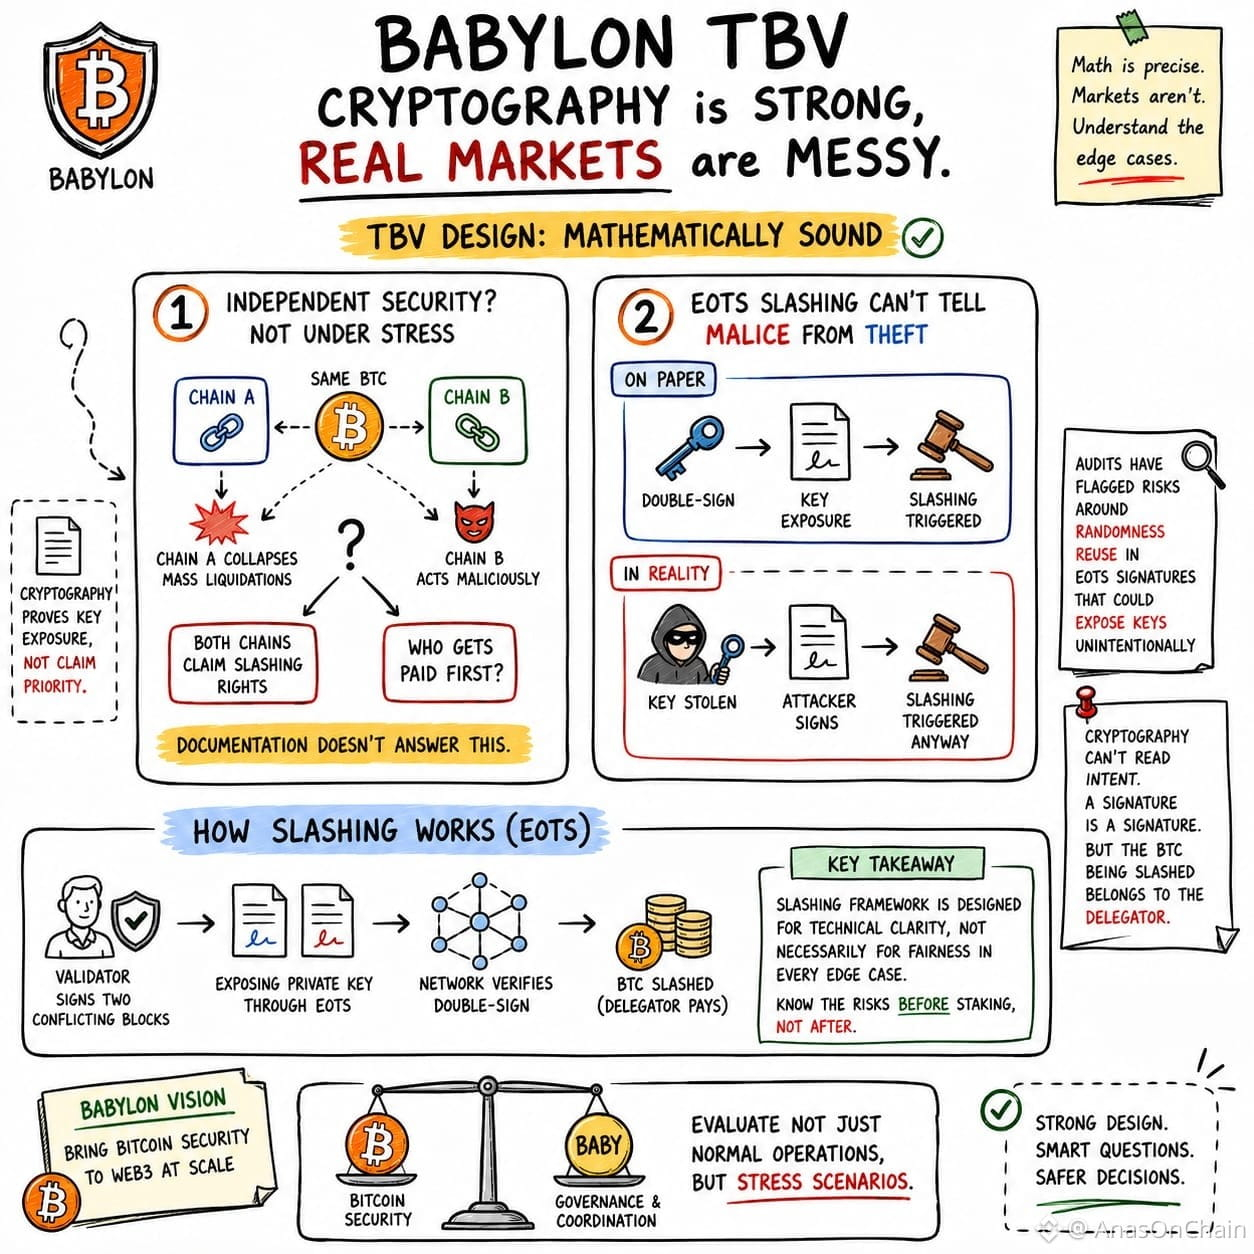
El modelo de TBV permite que un mismo BTC proporcione seguridad económica a múltiples Bitcoin Secured Networks. Es un diseño poderoso para la eficiencia de capital. Pero si durante un estrés extremo de mercado dos cadenas generaran, contra el mismo validador, reclamaciones de slashing, ¿con qué criterio se decidiría la prioridad? Este escenario no se define claramente en la documentación.
Otra observación fue sobre el mecanismo de slashing de EOTS.
EOTS hace cumplir la honestidad del validador porque el doble firmado expone la clave privada y activa el slashing. Pero la blockchain solo puede ver la firma; no puede ver la intención. Si la clave se ve comprometida y el atacante firma con esa misma clave, el resultado on-chain aún se verá como doble firmado.
Por eso, las revisiones independientes de seguridad también consideran que el manejo de la aleatoriedad y la gestión de claves son áreas críticas, porque la implementación técnica es una parte tan importante de la seguridad como el diseño criptográfico.
Para mí, esto no es una debilidad del protocolo...
Sino un punto para entender el modelo de confianza.
Los delegadores no solo están eligiendo rendimiento o recompensas. También están confiando en ese marco de slashing que ofrece claridad técnica, aunque no pueda identificar la intención en cada caso límite.
Babylon está extendiendo la seguridad de Bitcoin hasta Web3, pero al evaluar ese modelo de seguridad no basta con observar la operación normal: también hay que mirar los escenarios de estrés.
@BabylonLabs_io $BABY #baby
En el whitepaper, las garantías criptográficas parecen muy sólidas, pero la seguridad en el mundo real no solo se prueba con matemáticas: también con casos límite.
El modelo de TBV permite que un mismo BTC proporcione seguridad económica a múltiples Bitcoin Secured Networks. Es un diseño poderoso para la eficiencia de capital. Pero si durante un estrés extremo de mercado dos cadenas generaran, contra el mismo validador, reclamaciones de slashing, ¿con qué criterio se decidiría la prioridad? Este escenario no se define claramente en la documentación.
Otra observación fue sobre el mecanismo de slashing de EOTS.
EOTS hace cumplir la honestidad del validador porque el doble firmado expone la clave privada y activa el slashing. Pero la blockchain solo puede ver la firma; no puede ver la intención. Si la clave se ve comprometida y el atacante firma con esa misma clave, el resultado on-chain aún se verá como doble firmado.
Por eso, las revisiones independientes de seguridad también consideran que el manejo de la aleatoriedad y la gestión de claves son áreas críticas, porque la implementación técnica es una parte tan importante de la seguridad como el diseño criptográfico.
Para mí, esto no es una debilidad del protocolo...
Sino un punto para entender el modelo de confianza.
Los delegadores no solo están eligiendo rendimiento o recompensas. También están confiando en ese marco de slashing que ofrece claridad técnica, aunque no pueda identificar la intención en cada caso límite.
Babylon está extendiendo la seguridad de Bitcoin hasta Web3, pero al evaluar ese modelo de seguridad no basta con observar la operación normal: también hay que mirar los escenarios de estrés.
@BabylonLabs_io $BABY #baby