


Conclusiones principales
Un honeypot puede permitirle comprar tokens y luego bloquear la venta, dejándolo con ellos sin posibilidad de transferirlos.
Preste atención a señales de advertencia, como “solo compras”, contratos no verificados y elementos de control del propietario del token que pueden cambiar las reglas después del lanzamiento.
La billetera de Binance ayuda a detectar señales preocupantes sobre tokens y alertas de alto riesgo basadas en los datos disponibles, pero antes de comprar cualquier token, sigue siendo obligatorio hacer tu propia investigación.
Imagina que compras un token que sube rápidamente en el gráfico, ves cómo aumentan tus ganancias y luego descubres que no puedes venderlas. No importa cuántas veces lo intentes: la transacción no se procesa. Es una estafa tipo honeypot: una de las primeras trampas con las que, probablemente, se toparán los nuevos traders en DEX. En este blog, explicaremos qué es la estafa tipo honeypot, cómo funciona, qué señales de alerta vigilar y presentaremos una billetera que puede ayudarte a evitarla.
¿Qué es una estafa tipo honeypot?
Honeypot es un token malicioso creado para atraer a los compradores a una trampa. Entrar es fácil, pero salir siempre o es imposible o es con pérdidas. Cuando llega el momento de vender, tu transacción no se procesa una y otra vez o la cantidad que recibes resulta mucho menor de lo esperado.
¿Cómo funciona una estafa tipo honeypot?
Aunque los mecanismos son diferentes, todos llevan a la misma trampa. Los estafadores suelen usar estos métodos —por separado o combinados— para crear una estafa tipo honeypot:
Bloqueo de ventas: la lógica del contrato hace que las operaciones de venta sean rechazadas o finalicen con un error. Las compras pasan sin problemas, pero las ventas nunca pueden completarse.
Límites de venta: el token permite solo ventas muy pequeñas o ventas en un momento específico, creando una falsa sensación de seguridad y, al mismo tiempo, impidiendo que los titulares salgan de la posición en cualquier volumen significativo.
Control de listas blancas y negras: el contrato permite vender solo a direcciones aprobadas (lista blanca), bloquea las ventas para direcciones específicas (lista negra) o combina ambos enfoques.
Trampas fiscales: la venta en sí se realiza correctamente, pero las comisiones se fijan en niveles prohibitivamente altos (95%+), dejándote con casi nada incluso cuando puedes vender. Por ejemplo, si vendes este token por 1000 $, podrías recuperar solo 20–50 $.
Interruptores ocultos: el token se comporta de forma normal hasta que el propietario cambia la configuración; después, la venta se vuelve limitada. Los tokens con amplios permisos del propietario conllevan mayor riesgo cuando detrás no hay un proyecto confiable.
Retiro de tokens: algunos contratos incluyen lógica que mueve de forma imperceptible los tokens desde tu billetera después de la compra, por ejemplo mediante un comportamiento de transferencia malicioso incorporado en el código.
No importa cómo se implemente, el patrón base siempre es el mismo: puedes entrar en la operación, pero no puedes salir de ella en condiciones justas.
¿Por qué funciona una estafa tipo honeypot?
Honeypot funciona gracias al uso de urgencia y el miedo a perder la oportunidad. Cuando la mayoría de los titulares no puede vender, la presión de venta es baja, por lo que el mercado parece saludable y el precio sube de forma gradual: justo esa situación atrae a los compradores. La ilusión hace gran parte del trabajo, pero los estafadores también usan la psicología humana básica para cerrar la trampa.
Al tratar de no perder el siguiente gran movimiento, los usuarios nuevos actúan rápido y se saltan las verificaciones que podrían detectar el peligro. En lugar de revisar señales como el historial de operaciones, la verificación del contrato o elementos de control del propietario, operan basándose en el gráfico en aumento, una publicación viral o el hype de un grupo. Y mientras más compradores se suman, más su capital profundiza el mismo pool de liquidez que el estafador espera para vaciarlo.
Señales de alerta que deberías revisar antes de comprar cualquier token
Antes de comprar cualquier token, toma tu tiempo, realiza la debida diligencia y presta atención a las señales de alerta que se muestran a continuación:
Gráficos de precios anómalos: compras constantes con poca cantidad de ventas o sin ventas. Los mercados sanos muestran una combinación de ambas.
Patrones sospechosos de billeteras: el volumen está dominado por un pequeño grupo de direcciones o muchas billeteras negocian con tamaños y tiempos similares.
Términosidad creada artificialmente: temporizadores de cuenta regresiva, el eslogan «compra ahora» y las ofertas «tiempo limitado» en grupos o en redes sociales: señales clásicas de estafa.
Riesgo de control por parte del propietario: no se ha anulado el derecho de propiedad, lo que significa que el propietario puede cambiar comisiones, pausar la negociación o limitar direcciones. No siempre es una estafa, pero es una razón importante para revisar el proyecto y el equipo.
Contratos no verificados: el código fuente del contrato no está verificado, lo que significa que el código oculto controla si puedes vender. Tómalo como un riesgo significativo.
Ejemplo real: un «interruptor oculto» que bloquea las ventas.
Uno de los métodos comunes de honeypot utiliza un «interruptor» controlado por el propietario que puede bloquear las ventas después de que los compradores ya han entrado. En este ejemplo, los estafadores animaron a la gente en el grupo de Telegram a comprar el token, afirmando que «se volverá viral» y que los compradores tempranos obtendrán grandes ganancias. Las víctimas, impulsadas por el miedo a perderse la oportunidad, vieron las advertencias, pero aun así continuaron, lo que terminó con la pérdida de su dinero.
Para entender este truco, es útil saber qué suele ocurrir en un DEX:
Compras: tus fondos entran en el pool de liquidez y los tokens vuelven a tu billetera.
Vendes: tus tokens vuelven al pool de liquidez y el dinero llega a tu billetera.
Este honeypot con interruptor oculto rompió la fase del flujo de ventas. Así es como:
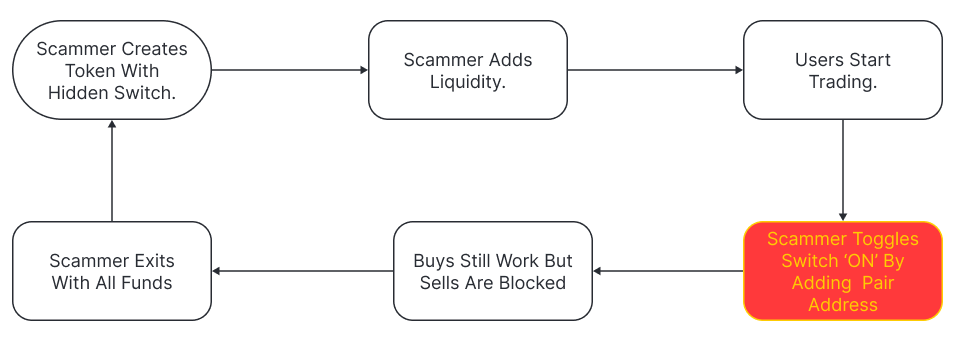
Figura 1: diagrama de flujo del bloqueo de ventas mediante un interruptor oculto
Los estafadores desplegaron el token, añadieron liquidez y lo promocionaron en varios grupos para que las víctimas compraran rápido.
Conservaron el derecho de propiedad del contrato, lo que les daba control sobre todas las funciones.
El contrato también incluía una configuración que mantenía las direcciones como una lista, y el código del token la verificaba antes de permitir las ventas. Al principio, esa lista se dejó vacía.
Después de que se acumulara suficiente dinero en el pool de liquidez, el estafador añadió de forma discreta la dirección del pool de liquidez a esa lista.
Así que ahora, antes de cualquier transacción, primero se comprueba la dirección en la lista.
Como resultado, cualquier transacción en la que el pool de liquidez sea la dirección de destino, es decir, los intentos de vender, termina fallando.
Al final, las víctimas se quedaron con tokens que no podían vender, mientras que los compradores nuevos seguían entrando porque las compras seguían funcionando.
Más tarde, el estafador retiró las ganancias y desapareció.
Cómo mantenerse más seguro con la billetera de Binance
La billetera de Binance verifica tokens usando los datos disponibles y puede mostrar advertencias o alertas de alto riesgo que te animen a detenerte y reevaluar la situación antes de hacer un swap. Estas notificaciones pueden aparecer en varios lugares, incluida la página de auditoría, la página del swap, la página del token o incluso como ventana emergente. Aun así, la decisión de continuar siempre queda en tus manos.
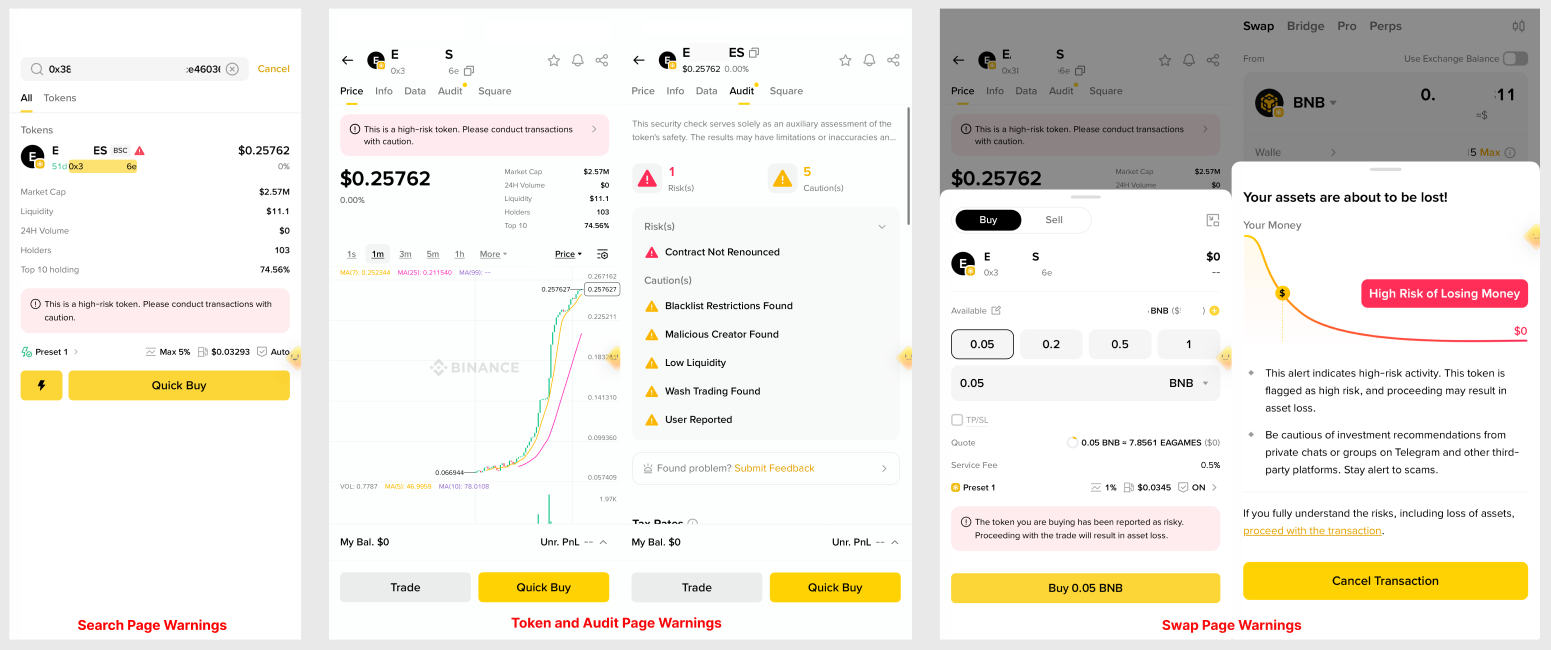
Las alertas no están garantizadas y ningún sistema de filtrado puede detectar en tiempo real cada nuevo tipo de fraude. Tómalas como una señal de riesgo, no como un veredicto, y verifica lo que ves con tus propias comprobaciones: historial de operaciones, estado de verificación del contrato, control de propiedad y fiabilidad del proyecto. Cada vez que un token muestre una advertencia o una alerta de alto riesgo, trátalo como una razón para detenerte y revisar antes de continuar.
Resumen
Las estafas tipo honeypot prosperan gracias a la urgencia y las decisiones dictadas por los gráficos, presionándote para que compres más antes de que tengas tiempo de comprobarlo. La mejor protección es ir más despacio, entender cómo funcionan los honeypot, vigilar las señales de alerta básicas y permitir que las advertencias integradas Binance Wallet sirvan como tu punto de control antes de cada swap.
Pero recuerda: ninguna herramienta puede tomar una decisión final por ti. Tú eres la última línea de defensa. Usa la billetera de Binance para tener en tu lado el filtrado de riesgos en tiempo real y, luego, usa tu propio criterio para mantenerte un paso por delante de los estafadores.
Material adicional
Seguridad de la billetera Web3: Stay SAFU con Binance MPC Wallet
IA contra IA: cómo Binance protege a los usuarios en la era del fraude inteligente
Ten en cuenta lo siguiente: puede haber discrepancias entre este contenido original en inglés y cualquier versión traducida (estas versiones pueden generarse mediante inteligencia artificial). Si hubiera cualquier discrepancia, por favor consulta la versión original en inglés para obtener la información más precisa.
Síguenos en redes sociales de Binance Ukraine:
Canal de Telegram | Grupo de Telegram | TikTok | X (Twitter) | Facebook | Instagram | YouTube