He leído «slashing» en todas las publicaciones sobre Babylon que he visto, y cada vez me imaginaba lo mismo: un validador se porta mal y alguna regla le quita su dinero.
Esa imagen se mantuvo hasta que intenté explicar quién hace cumplir realmente la regla.
¿Hay una votación? ¿Un período para presentar objeciones? ¿Alguien que revise las pruebas?
Busqué ese proceso, esperando encontrar un comité.
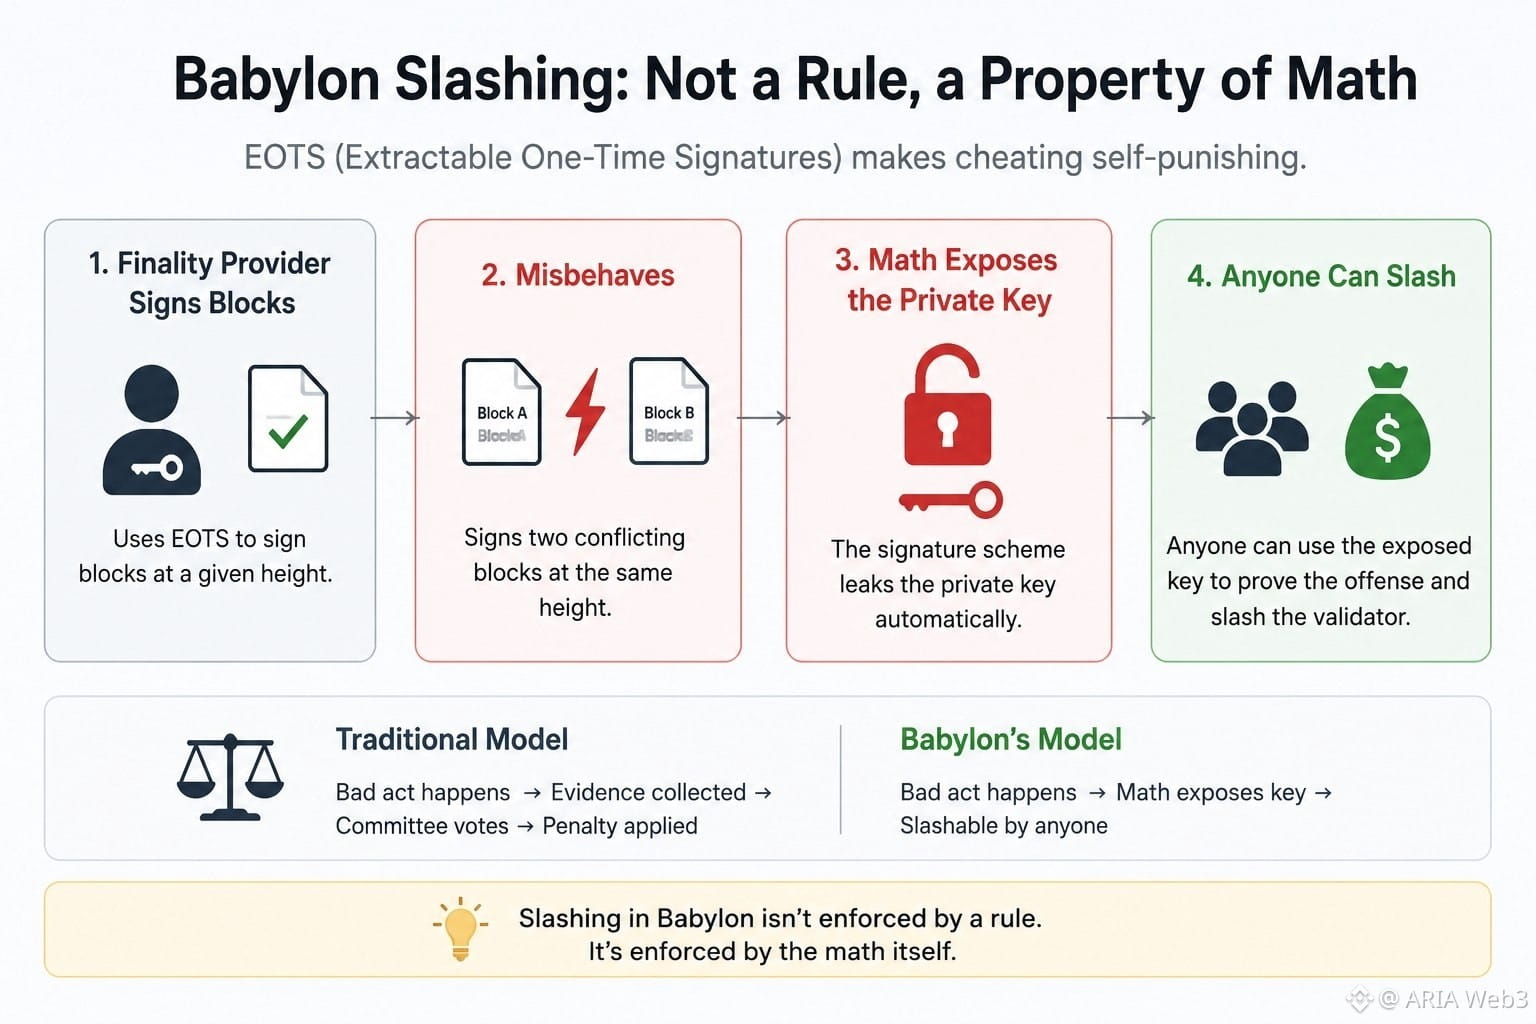
En cambio, encontré algo llamado EOTS —Firmas de un solo uso extraíbles—, la forma en que los proveedores de finalidad de Babylon firman bloques.
Supuse que era simplemente un esquema de firma más sofisticado. Entonces leí lo que significa «extraíble».
Si un proveedor de finalidad firma dos bloques incompatibles a la misma altura, las propias matemáticas de la firma revelan su clave privada. No como una sanción que se aplica después. Como resultado directo de la acción.
Me quedé un momento pensando en eso. No hay ningún juez que determine la culpabilidad. El engaño y la exposición de la clave son el mismo acontecimiento. Es distinto de cómo suelo pensar en la aplicación de las reglas: ocurre una mala acción y luego un proceso aparte decide la consecuencia. Aquí, hacer algo malo es entregar la clave para castigarte.
Una vez que lo entendí, «slashing» dejó de parecerme una regla que Babylon hace cumplir y empezó a parecerme algo que las matemáticas hacen realidad por sí solas.
Aún no sé cómo se sostiene esto fuera de la teoría ideal: errores de implementación, casos límite que nadie previó. Que la criptografía sea correcta sobre el papel no significa que vaya a comportarse correctamente bajo el estrés de una red real.
Pero me gusta quedarme con la idea de que aquí el castigo no es una decisión. Es un hecho que se revela por sí solo.
#baby $BABY @BabylonLabs_io