

Pasé parte de la tarde configurando la 2FA en una cuenta que llevaba meses posponiendo asegurar; de esas tareas que solo ocurren después de leer que a otra persona le vaciaron. Es tedioso, pero satisfactorio cuando ya está hecho: ese pequeño alivio de cerrar una puerta que sabías que estaba abierta.
Esa mentalidad seguía activa cuando abrí material de Newton Protocol después, y «marco de seguridad más inteligente» me hizo fijar la atención de un modo distinto al que podría haberlo hecho en un día normal, porque acababa de pasar una hora pensando de forma concreta en qué hace que la seguridad sea efectiva frente a lo que solo da una sensación tranquilizadora.
Esto fue lo que más me llamó la atención. «Marco» implica algo integral, una estructura que cubre una gama de situaciones de manera consistente. Pero al revisarlo, lo que encontré se comportaba más como un conjunto de comprobaciones individuales: cada una inteligente en aislamiento, marcando patrones de riesgo conocidos específicos, sin mucha lógica de conexión que las ate entre sí como algo que realmente llamarías un marco. Un marco sugiere que las partes se relacionan entre sí, que detectar un tipo de riesgo informa cómo el sistema trata un riesgo relacionado en otro lugar. Lo que yo vi se parecía más a una lista de verificación de reglas individuales inteligentes una al lado de la otra, y no a un sistema unificado de razonamiento que conecte todo.
Al principio pensé que era solo semántica, marco versus lista de verificación: ¿importa cómo lo llames si las comprobaciones individuales funcionan? Pero, en realidad, al sentarme a considerarlo, importa por exactamente la razón que mi tarde de 2FA me recordó. Las brechas reales de seguridad suelen aparecer en las conexiones entre las cosas, no dentro de ninguna comprobación aislada. El riesgo de mis cuentas comprometidas no se debía realmente a algún ajuste débil en particular; tenía que ver con cómo las debilidades se fueron acumulando entre diferentes servicios que yo usaba de la misma manera. Un marco, bien construido, tendría en cuenta ese tipo de acumulación. Un conjunto de comprobaciones independientes, por muy inteligentes que sean por separado, no necesariamente detecta lo que ocurre entre ellas.
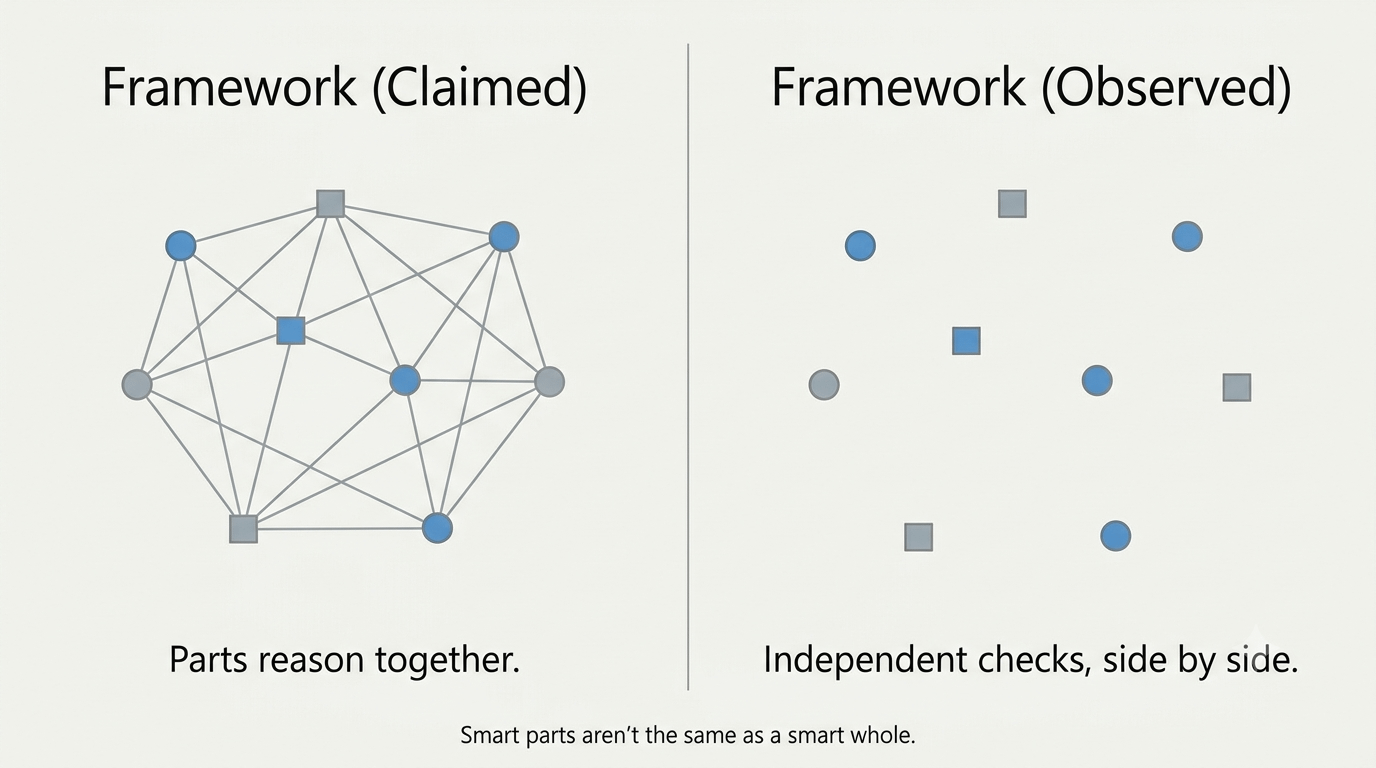
Pero aquí está la parte que me molesta. Si la arquitectura real está más cerca de comprobaciones inteligentes aisladas que de un marco unificado, entonces todo lo que cae entre esas comprobaciones, el riesgo que se va acumulando, el caso límite que no encaja de forma clara en ninguna regla por sí sola, se queda sin cubrir no importa lo buena que sea cualquier comprobación individual. Llamarlo «marco» implica que ese vacío no existe, cuando estructuralmente probablemente sí exista. No estoy del todo convencido de que reglas inteligentes independientes sumen protección a nivel de marco solo porque cada regla funciona bien por separado. Para mí se sienten como afirmaciones distintas, y solo una de ellas se demostró realmente durante la tarea.
Sigo yendo y viniendo sobre si estoy exigiendo demasiado a nivel arquitectónico. La mayoría de las herramientas de seguridad en este espacio funcionan así: basadas en reglas y modulares, en lugar de estar profundamente integradas. Quizá esperar un verdadero marco de razonamiento tan pronto sea poco realista. Aun así, la palabra «marco» implica específicamente integración, y lo que yo vi estaba más cerca de una buena colección de piezas.
A quién le importa esto probablemente es a cualquiera cuyo riesgo real proviene de combinaciones de cosas más pequeñas en lugar de una sola bandera roja obvia, y, según mi auditoría reciente, es mucho más común que una vulnerabilidad evidente y única.
En fin, al final logré configurar bien la 2FA, una pequeña victoria del día. Probablemente seguiré observando si aquí las comprobaciones individuales empiezan a hablarse entre sí con el tiempo, o si se queda como un montón sólido de piezas, en lugar de convertirse en un marco real.