


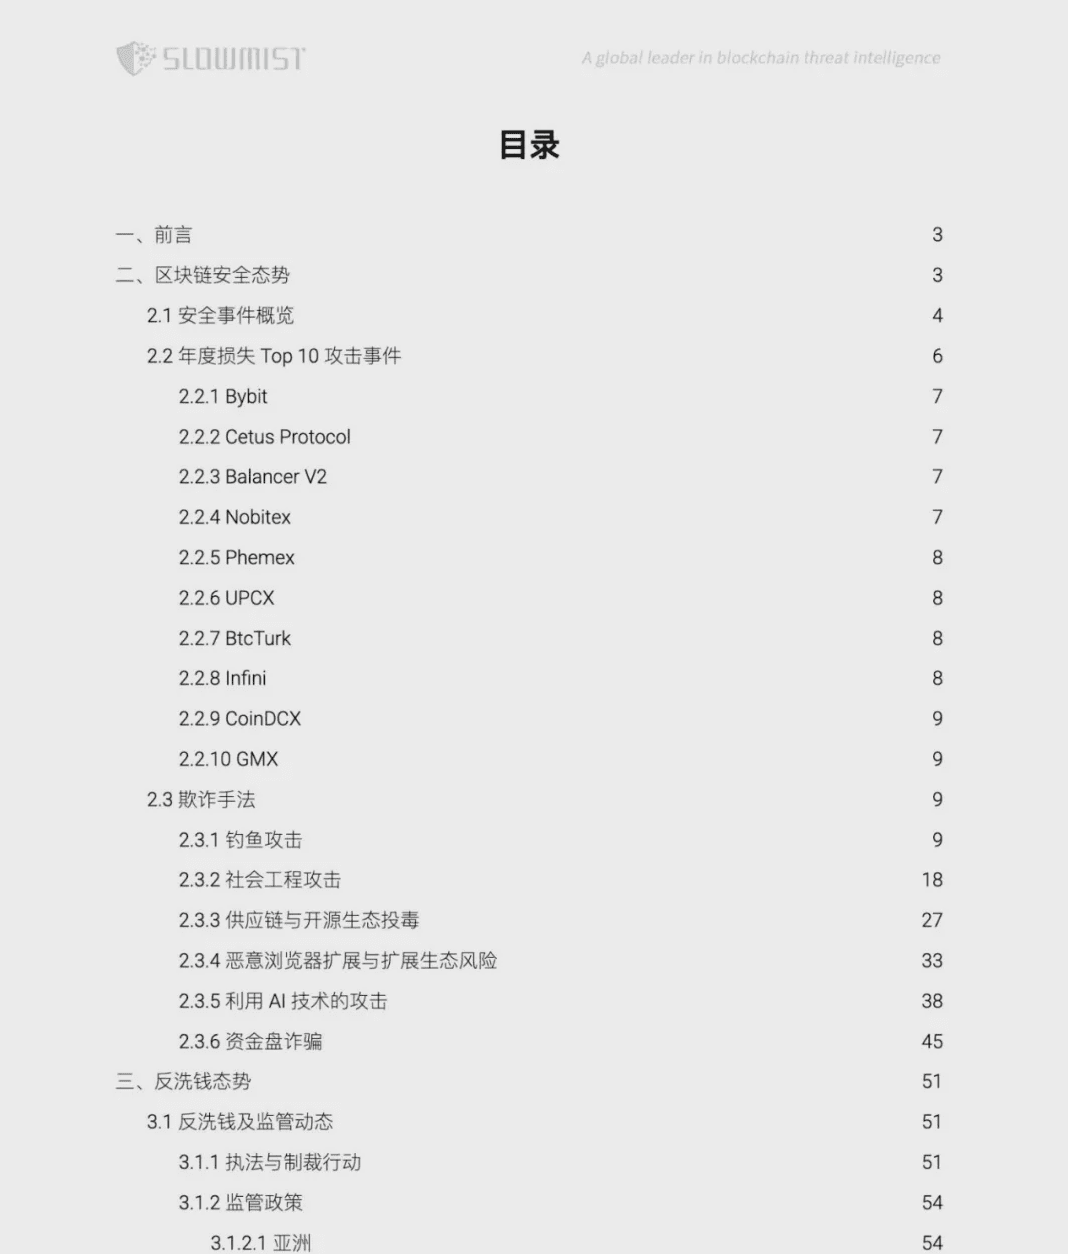
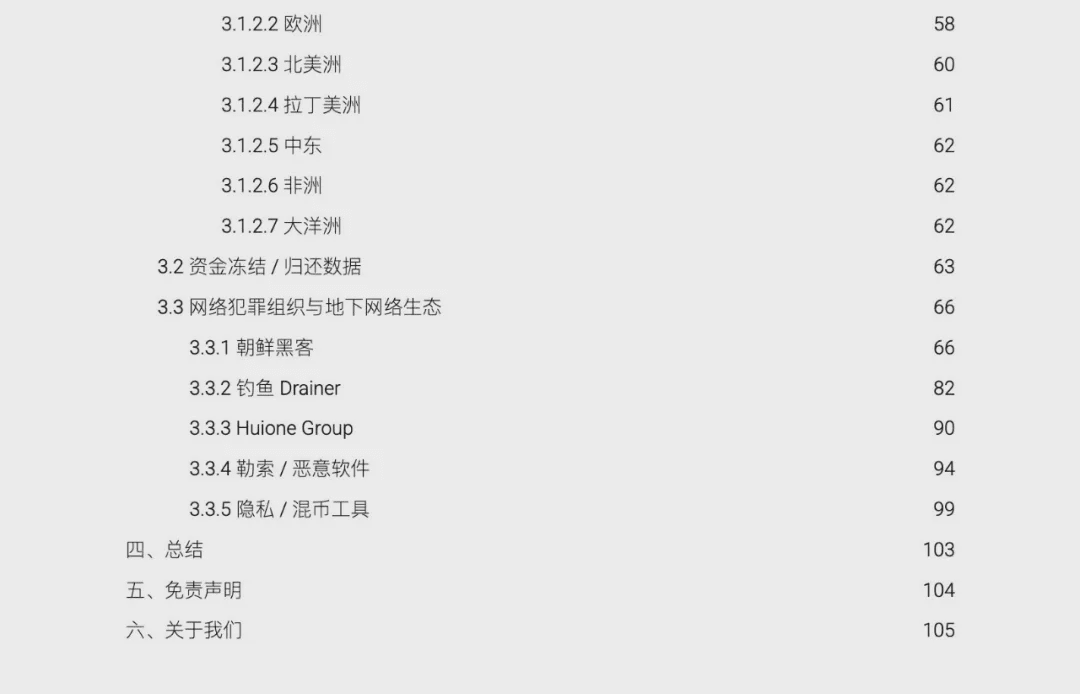
Debido a limitaciones de espacio, este artículo solo enumera los contenidos clave del informe de análisis, el contenido completo se puede descargar a través del PDF al final del artículo.
I. Resumen
En 2025, la industria de la cadena de bloques continuará evolucionando rápidamente, la incertidumbre del entorno financiero macroeconómico y la intensidad de los ataques se superponen, lo que hace que la situación de seguridad durante todo el año sea significativamente compleja. En particular, las organizaciones de hackers y el crimen organizado están altamente especializadas, los hackers relacionados con Corea del Norte están activos con frecuencia, y los troyanos de robo de información, la interceptación de claves privadas y el phishing social se han convertido en los principales métodos de ataque; además, la gestión de permisos de DeFi y la emisión de memes han provocado numerosas pérdidas significativas, y los servicios de RaaS/MaaS han reducido la barrera de entrada al crimen, permitiendo que los atacantes sin antecedentes técnicos también puedan llevar a cabo ataques rápidamente. Al mismo tiempo, el sistema de lavado de dinero subterráneo sigue madurando, los grupos de fraude del sudeste asiático, las herramientas de privacidad y las instalaciones de mezcla de monedas constituyen canales de financiación de múltiples niveles. En términos de regulación, los países están acelerando la implementación del marco AML/CFT, múltiples acciones de aplicación de la ley transfronterizas han mejorado la eficiencia del seguimiento en cadena y la congelación de activos, y la regulación ha pasado gradualmente de ataques puntuales a un cerco sistemático, redefiniendo también los límites legales de los protocolos de privacidad, diferenciando más entre la propiedad técnica y el uso criminal.
En este contexto, este informe ofrece un análisis exhaustivo de los incidentes de seguridad blockchain y los métodos de ataque típicos en 2025, las tendencias en las actividades de los grupos APT, la evolución de los modelos de blanqueo de capitales y los avances en la regulación y el cumplimiento normativo a nivel global. Esperamos que este informe proporcione a los profesionales del sector, investigadores de seguridad y responsables de control de riesgos y cumplimiento normativo referencias oportunas, estructuradas y perspicaces sobre seguridad y cumplimiento normativo, mejorando su capacidad para identificar, responder y predecir los riesgos.
II. Situación de la seguridad de la cadena de bloques
Según estadísticas incompletas del archivo de SlowMist Hacked, se produjeron un total de 200 incidentes de seguridad a lo largo del año, lo que resultó en pérdidas de aproximadamente 2.935 millones de dólares. En comparación con 2024 (410 incidentes, con pérdidas de aproximadamente 2.013 millones de dólares), si bien el número de incidentes disminuyó significativamente, las pérdidas aumentaron aproximadamente un 46 % interanual.
(Nota: Los datos de este informe se basan en el precio del token en el momento del evento. Debido a factores como las fluctuaciones del precio del token, algunos eventos no revelados y la exclusión de las pérdidas de los usuarios comunes, las pérdidas reales deberían ser mayores que los resultados estadísticos).
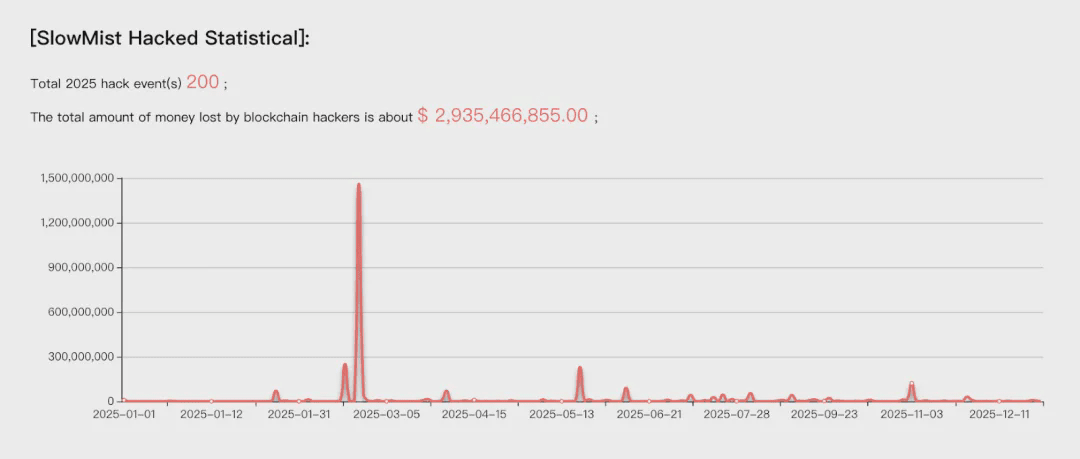
Descripción general del incidente de seguridad
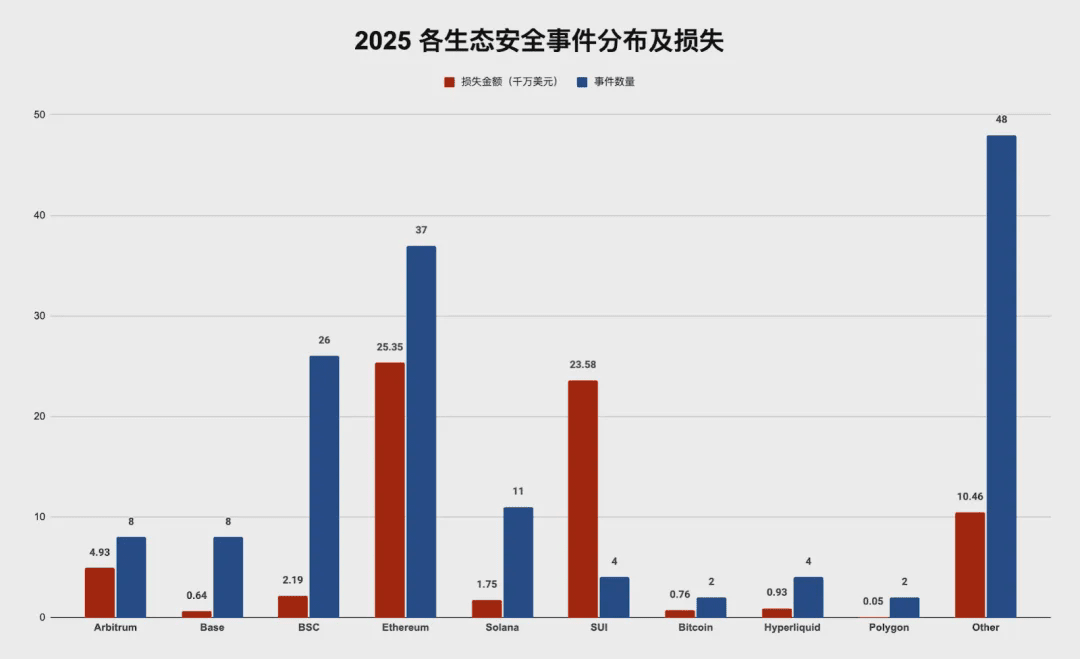
En términos de distribución del ecosistema, Ethereum sigue siendo el ecosistema más frecuentemente atacado y más severamente afectado, con una pérdida anual de aproximadamente $ 254 millones, liderando significativamente el grupo; BSC le sigue de cerca, con pérdidas relacionadas de aproximadamente $ 21,93 millones; Solana ocupa el tercer lugar, con una pérdida anual de aproximadamente $ 17,45 millones.
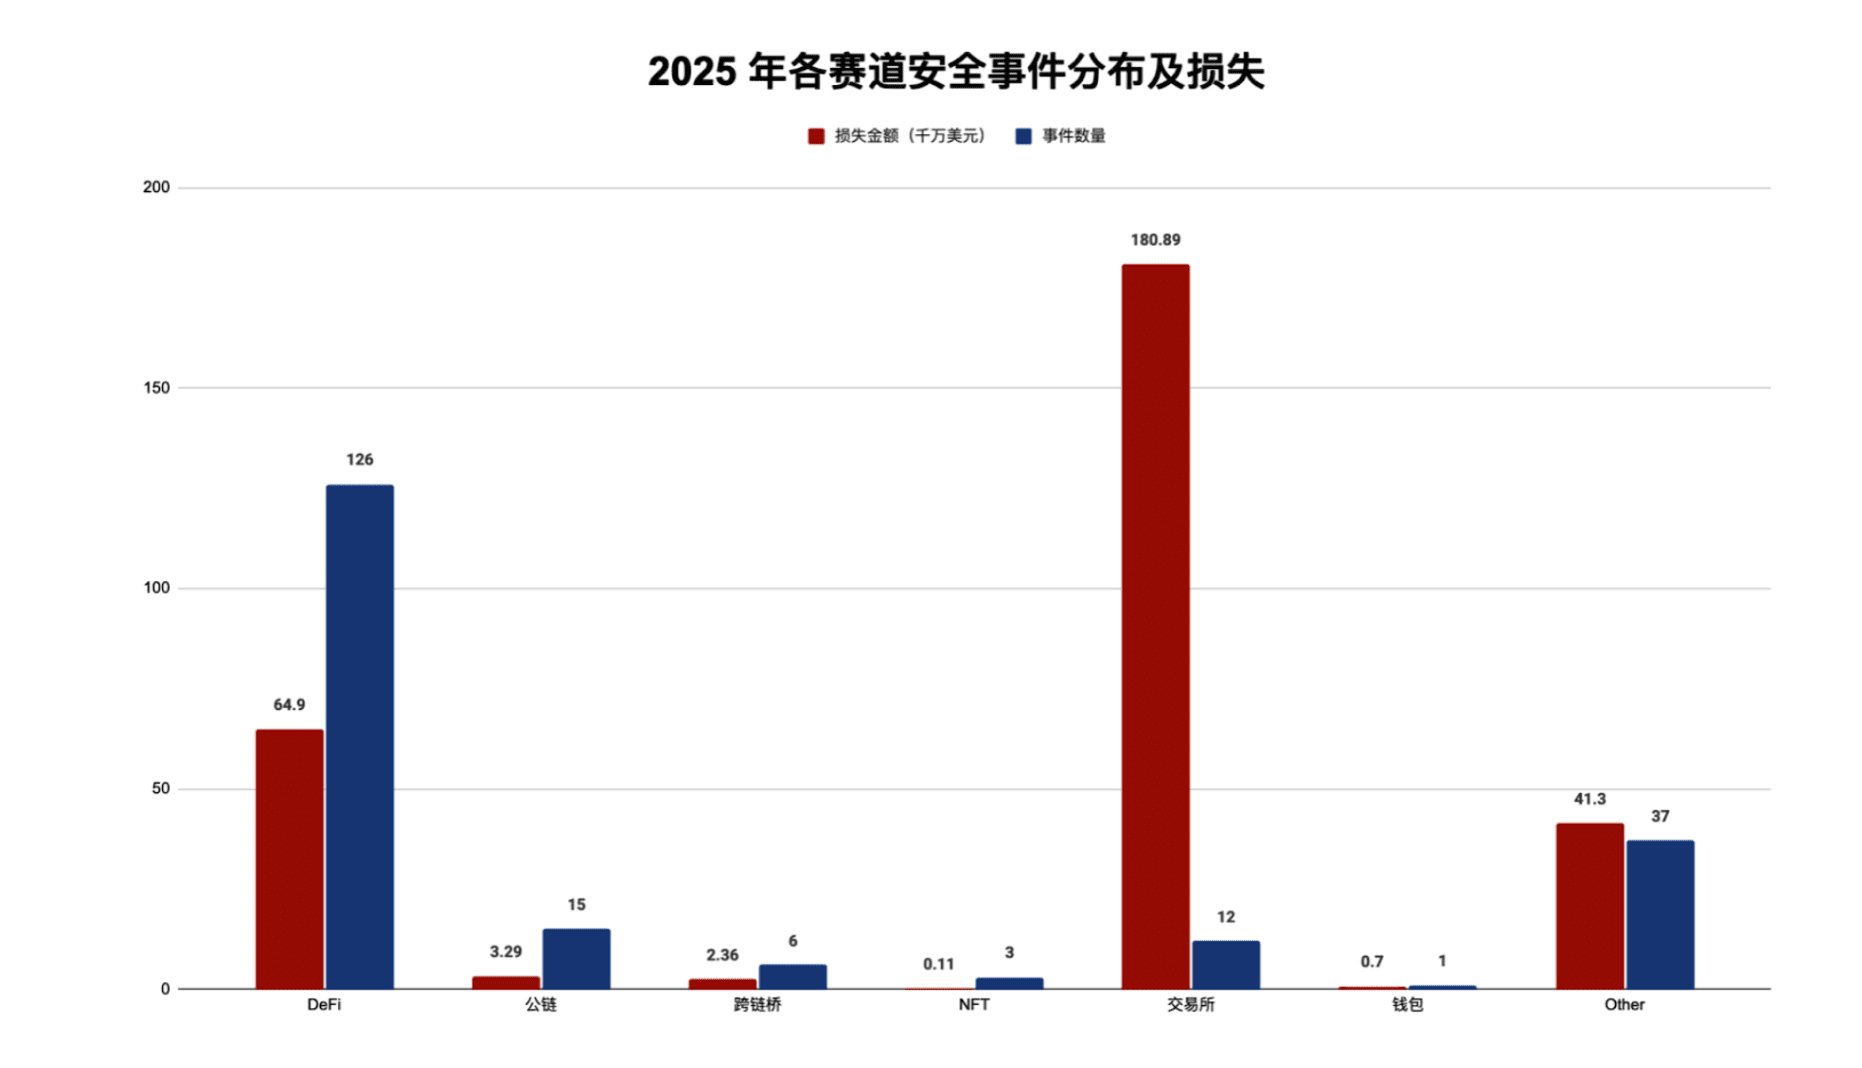
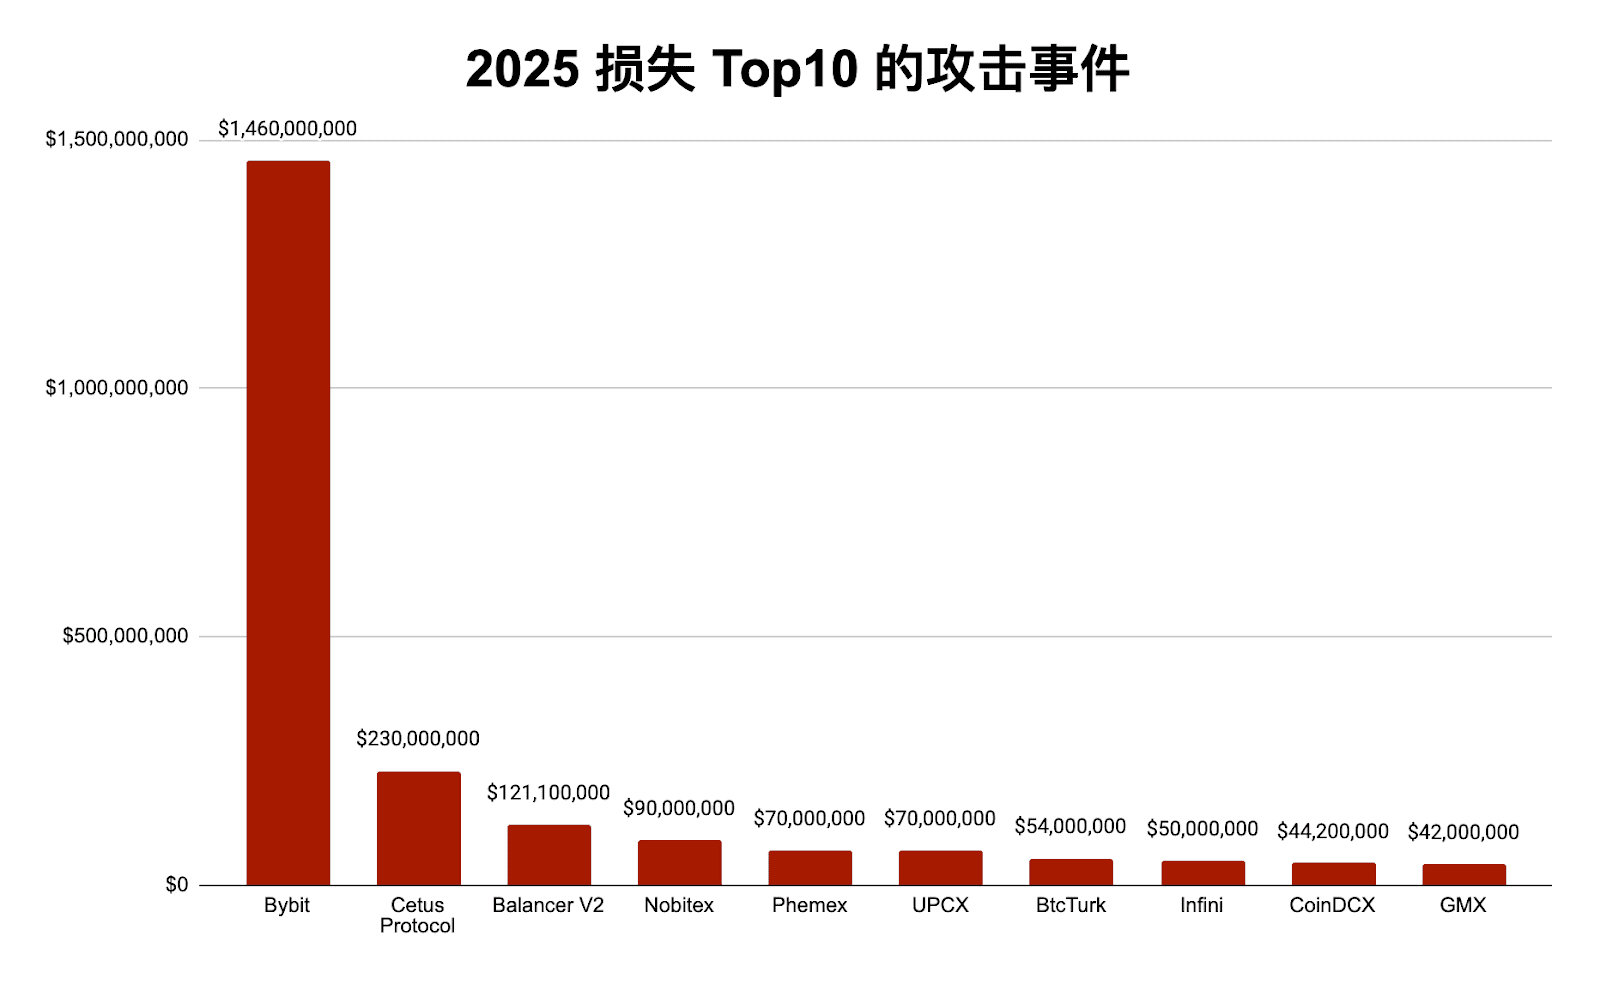
Por sector de proyecto, los proyectos DeFi fueron los más atacados: en 2025 se produjeron 126 incidentes de seguridad, lo que representa aproximadamente el 63 % del total del año, lo que resultó en pérdidas de aproximadamente 649 millones de dólares, una disminución de aproximadamente el 37 % en comparación con 2024 (339 incidentes, 1029 millones de dólares en pérdidas). Los incidentes en plataformas de trading fueron solo 12, pero causaron la asombrosa cifra de 1809 millones de dólares en pérdidas, siendo Bybit el que sufrió el incidente más grave del año, con pérdidas de aproximadamente 1460 millones de dólares en un solo incidente.
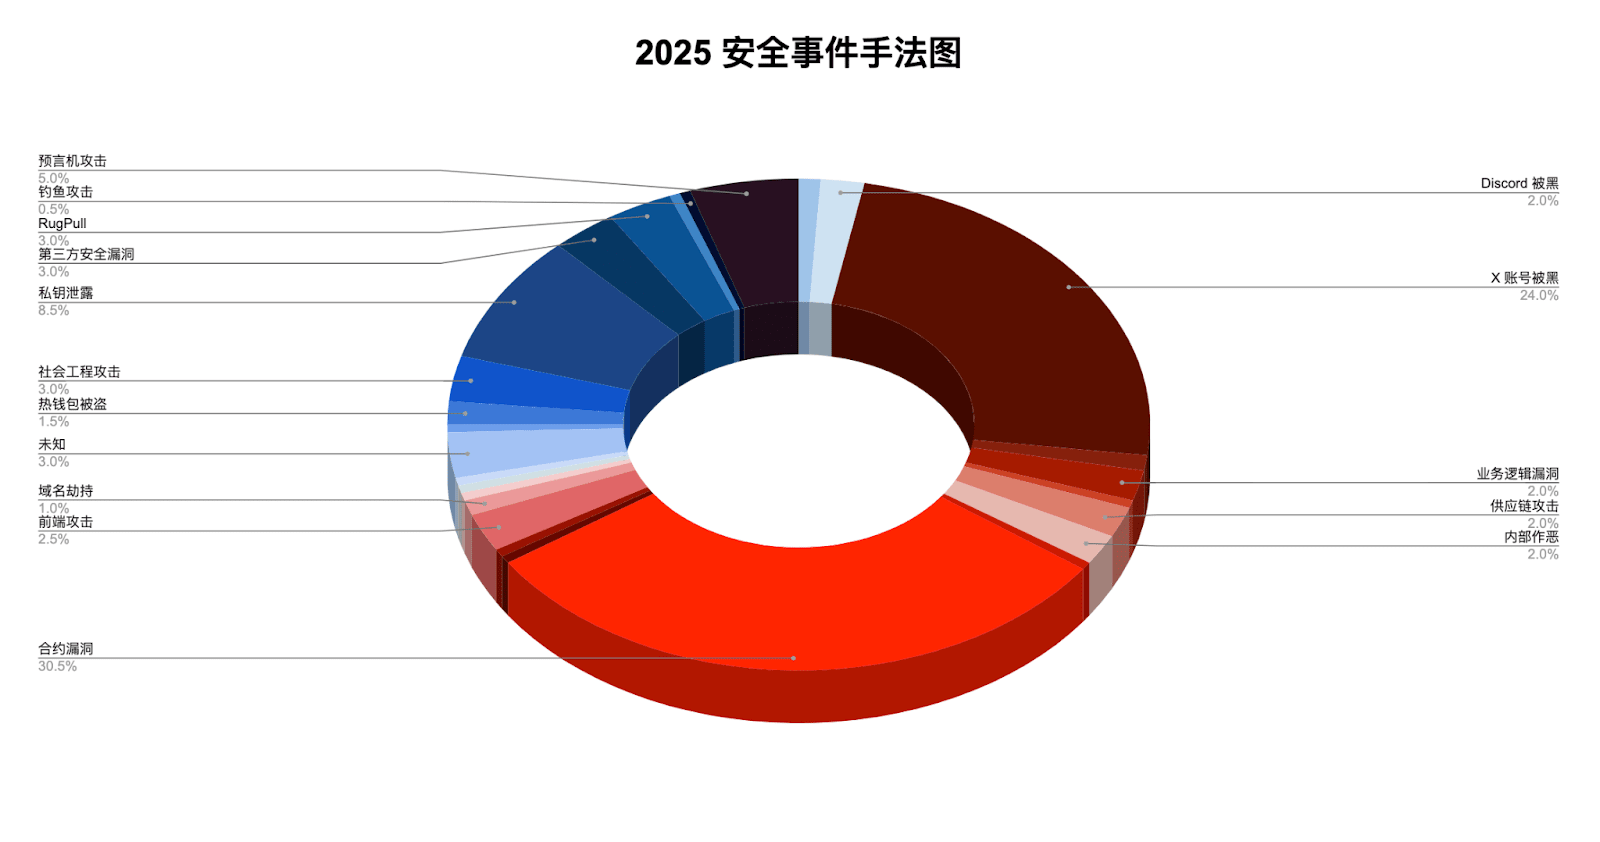
En cuanto a las causas de los ataques, las vulnerabilidades contractuales fueron el principal detonante, con 61 casos; muy de cerca le siguió el hackeo de cuentas X, con 48 casos.
Incidentes de ataque típicos
En esta sección se seleccionan los 10 principales incidentes de ataques de seguridad que provocaron pérdidas en 2025. Consulte el archivo PDF al final del artículo para obtener más detalles.
Métodos fraudulentos
A continuación se presentan algunos métodos de fraude típicos o emergentes que merecen mucha atención en 2025.
1. ataque de phishing
En 2025, el phishing siguió siendo uno de los factores de riesgo más activos. Sus métodos de ataque han evolucionado desde la clonación tradicional de sitios web y páginas de autorización falsas hasta técnicas complejas que combinan comandos del sistema, permisos de monederos, características del protocolo e incluso el control del dispositivo. A diferencia del pasado, cuando los ataques solicitaban directamente frases mnemotécnicas, los ataques actuales tienden a utilizar "operaciones guiadas" para inducir a los usuarios a transferir activos sin saberlo. Estos métodos son más encubiertos, engañosos y han ampliado significativamente el número de víctimas. Esta sección destaca cuatro patrones típicos de phishing: ataques de phishing de ClickFix, manipulación de permisos del propietario del monedero de Solana, abuso de autorización EIP-7702 y la estafa de la "falsa protección" de Telegram.
2. Ataques de ingeniería social
En 2025, los ataques de ingeniería social mostraron una tendencia al alza significativa en los incidentes de seguridad de blockchain, convirtiéndose gradualmente en un punto de entrada clave que conecta el phishing, el malware y el robo de activos. Estos ataques se centran en la "manipulación de la confianza", utilizando la suplantación de identidad, la presión emocional y la asimetría de información para inducir a las víctimas a cooperar activamente en la realización de operaciones de alto riesgo. Los atacantes no suelen apresurarse a robar activos directamente, sino que construyen gradualmente una imagen de confianza a través de múltiples rondas de interacción, lo que finalmente induce a las víctimas a descargar malware, revelar claves privadas o transferir activos a direcciones controladas por el atacante. Esta sección analiza tres técnicas típicas de ataque de ingeniería social: estafas en entrevistas de trabajo, suplantación de "expertos en seguridad" para obtener asesoramiento y falsificación de monederos físicos.
3. Envenenamiento de la cadena de suministro y del ecosistema de código abierto
Los ataques a la cadena de suministro de software se mantuvieron activos en el ámbito de la seguridad blockchain en 2025. Los atacantes ya no se limitaban a comprometer directamente bibliotecas conocidas o infraestructura central, sino que recurrían a proyectos de código abierto, herramientas de desarrollo y cadenas de distribución de dependencias. Utilizaban código envenenado para atacar indirectamente a un gran número de usuarios finales. Estos ataques a menudo no se dirigían a una sola víctima, sino que se propagaban a través de componentes de software de confianza. Una vez activados, el impacto era de amplio alcance, el rastreo del origen era difícil y eran muy susceptibles de combinarse con técnicas de ingeniería social. Esta sección ofrece un análisis detallado de varios tipos de incidentes de envenenamiento que ocurrieron con frecuencia en 2025.
4. Riesgos asociados a las extensiones de navegador maliciosas y al ecosistema de extensiones
Las extensiones de navegador son prácticamente omnipresentes en los casos de uso de la Web3. Ya sean plugins de billetera, herramientas proxy, extensiones de seguridad o herramientas de productividad utilizadas por desarrolladores, generalmente poseen características como privilegios elevados, funcionamiento en segundo plano y actualizaciones automáticas. Una vez manipuladas o explotadas maliciosamente, a menudo pueden robar datos sin el conocimiento del usuario, incluso causando pérdidas directas de activos. Esta sección resume los riesgos de seguridad de las extensiones de navegador en escenarios de la Web3 y los analiza con casos prácticos típicos.
5. Ataques que utilizan tecnología de IA
A medida que la IA generativa ha ganado popularidad rápidamente en los últimos dos años, los atacantes han comenzado a incorporarla en las cadenas de fraude y ataque. En comparación con las herramientas tradicionales, las capacidades de la IA en la generación de texto, síntesis de voz, imágenes y vídeo reducen significativamente el coste del fraude. Los ataques ya no se basan en retórica burda ni en comportamientos claramente anómalos, sino en contenido altamente realista, interacciones coherentes y una selección precisa de objetos, lo que dificulta psicológicamente que las víctimas detecten el riesgo. Esta sección resume los riesgos del uso indebido de la IA generativa en escenarios de seguridad empresarial y de criptoactivos.
6. Fraude del esquema Ponzi
En 2025, los esquemas Ponzi siguieron siendo una de las formas más extendidas de fraude de activos digitales. A diferencia de los esquemas Ponzi tradicionales, la nueva generación de proyectos tendía a camuflarse como "finanzas blockchain", "tecnología de big data" o "plataformas de comercio internacional", expandiéndose rápidamente mediante estructuras de comisiones escalonadas. Esta sección resume el modelo operativo y las características de riesgo de un caso típico de esquema Ponzi de activos digitales en 2025: Xinkangjia DGCX.
III. Estrategia contra el blanqueo de capitales
Esta sección cubre principalmente tres partes: desarrollos regulatorios y contra el lavado de dinero, datos sobre fondos congelados/devueltos, y organizaciones de delitos cibernéticos y el ecosistema de redes subterráneas.
Antilavado de dinero y novedades regulatorias
1. Medidas de cumplimiento y sanciones
En 2025, las medidas de cumplimiento y sanciones en el sector global de criptoactivos se intensificaron significativamente. Los organismos reguladores y de cumplimiento de diversos países fueron más allá de la simple emisión de políticas o directrices de cumplimiento, interviniendo directamente en áreas clave como el blanqueo de capitales, el fraude, la evasión de sanciones y la financiación ilícita de criptomonedas mediante la congelación de activos, sanciones a entidades, procesos penales y operaciones conjuntas transnacionales. La cobertura de las medidas de cumplimiento se amplió y profundizó, abarcando desde las plataformas de intercambio hasta los proveedores de servicios de infraestructura e incluso direcciones individuales en cadena. Esta sección se centra en cuatro avances clave en materia de cumplimiento en 2025: la lucha contra el malware, la red oscura y la infraestructura de ciberdelincuencia; el enjuiciamiento regulatorio y penal clave de la plataforma de intercambio de criptomonedas Garantex; operaciones conjuntas contra el fraude, los esquemas Ponzi y las redes de "matanza ilegal"; y casos de sanciones por incumplimiento y operaciones ilegales en servicios de criptomonedas.
2. Políticas regulatorias
En 2025, la regulación global de las criptomonedas entró en una fase de avance estructurado y sistemático. Las políticas nacionales pasaron gradualmente de la anterior "regulación exploratoria" a la "implementación de normas claras y la construcción de un marco unificado". El cumplimiento normativo se consideraba ampliamente un requisito previo para el desarrollo del mercado de las criptomonedas, y la transparencia fiscal, la prevención del blanqueo de capitales (AML/KYC), la seguridad de la custodia y la divulgación de información se convirtieron en objetivos políticos frecuentes. Esta sección resume la evolución de las políticas regulatorias en varios países en 2025; se pueden encontrar entradas detalladas en el apéndice PDF al final del documento.
Datos de congelación/devolución de fondos
Con el sólido apoyo de la red de asociación de inteligencia de amenazas de InMist Lab, SlowMist ayudó a clientes, socios e incidentes de piratería divulgados públicamente a congelar/recuperar aproximadamente US$19,29 millones en 2025.
En 2025, Tether congeló los activos USDT-ERC20 en 576 direcciones ETH y Circle congeló los activos USDC-ERC20 en 214 direcciones ETH.
En 2025, se produjeron 18 incidentes en los que se recuperaron o congelaron fondos robados tras los ataques. En estos 18 incidentes, el monto total de los fondos robados fue de aproximadamente 1.957 millones de dólares estadounidenses, de los cuales casi 387 millones de dólares estadounidenses fueron devueltos o congelados, lo que representa el 13,2 % de las pérdidas totales en 2025.
Organizaciones de ciberdelincuencia y el ecosistema cibernético clandestino
1. Hackers norcoreanos
Según un informe de investigación publicado por MSMT en 2025, entre enero de 2024 y septiembre de 2025, grupos de hackers relacionados con Corea del Norte robaron al menos 2.837 millones de dólares en criptoactivos al atacar plataformas de intercambio de criptomonedas, proveedores de servicios de monederos electrónicos, infraestructuras multifirma y empresas del ecosistema Web3 en todo el mundo. De esta cantidad, aproximadamente 1.645 millones de dólares fueron robados solo en los primeros nueve meses de 2025, lo que supone un nuevo récord.
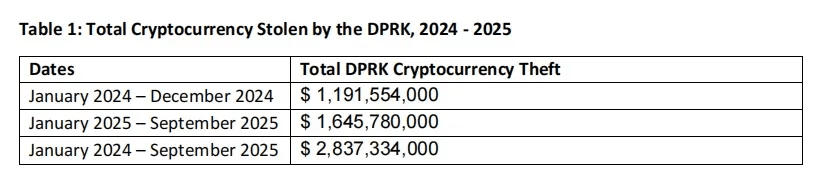
Esta sección resume las características de las actividades de los hackers norcoreanos en 2025, su principal estructura organizativa y división de funciones, los principales métodos de ataque y objetivos clave, así como el proceso industrializado de lavado de dinero y circulación en cadena. Además, revela su modelo encubierto de entrada de dinero, formado mediante la subcontratación de TI y el lavado de dinero a través de empleos legales.
2. Escurridor de pesca
Esta sección fue escrita por nuestro socio, la plataforma antifraude Web3 Scam Sniffer, a quien expresamos nuestro agradecimiento. Esta sección analiza únicamente las últimas tendencias en ataques de phishing de Wallet Drainer dentro del ecosistema EVM para ayudar a profesionales y usuarios a proteger mejor sus activos.
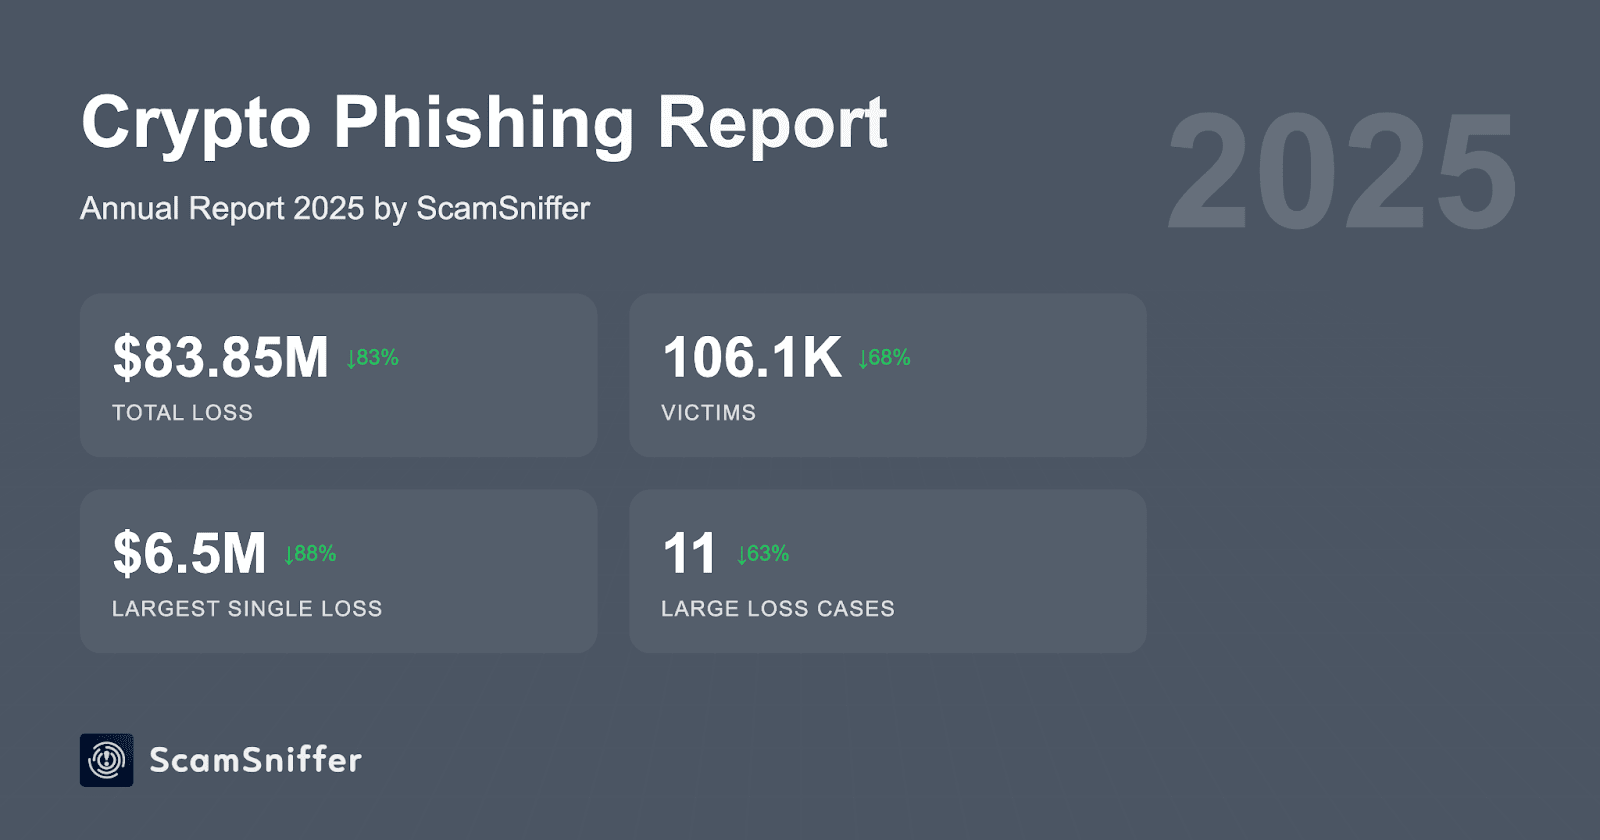
Pérdidas totales: 83,85 millones de dólares, 106.106 víctimas, un 83% y un 68% menos respectivamente que en 2024.
Robo más grande: 6,5 millones de dólares, mediante la firma del permiso (septiembre).
Principales tipos de firmas: Permit sigue siendo dominante; las firmas maliciosas EIP-7702 surgieron después de la actualización de Pectra, con dos casos a gran escala en agosto.
3. Grupo Huione
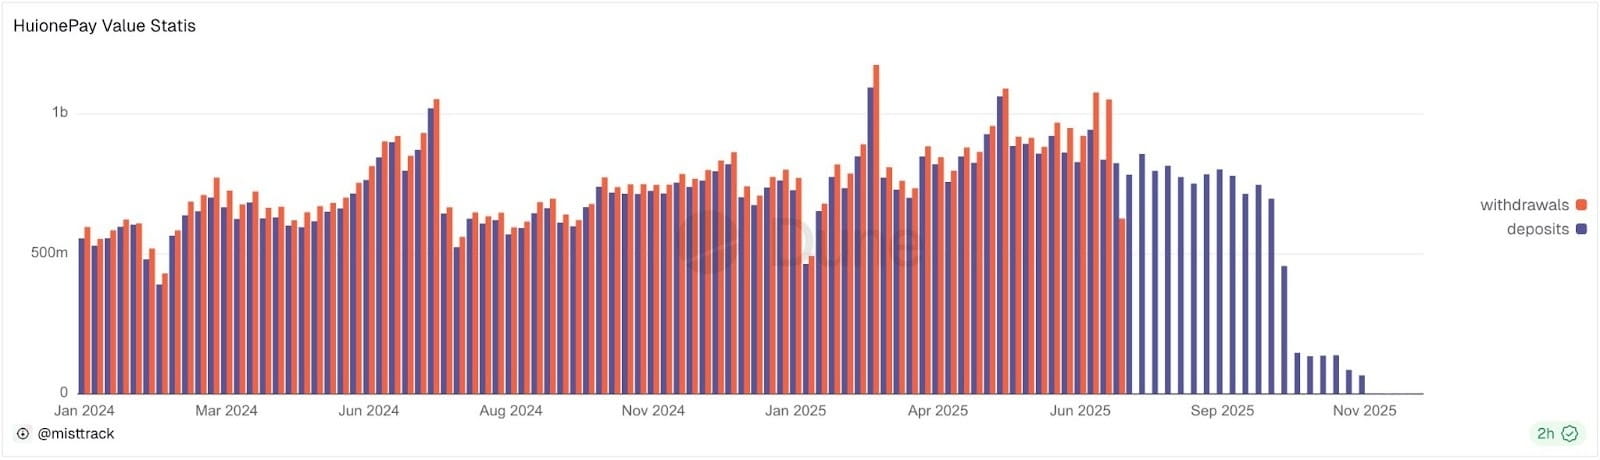
A medida que el fraude en línea y el blanqueo de capitales transfronterizo continúan expandiéndose en el Sudeste Asiático, el Grupo Huione y sus filiales, como HuionePay y Huione Guarantee, se han convertido en un foco clave de las agencias reguladoras y de seguridad globales, atrayendo la atención de múltiples organizaciones de inteligencia. Esta sección describe la trayectoria de expansión de servicios del ecosistema Huione, el estado actual de las actividades de fondos en cadena y demuestra las presiones transfronterizas conjuntas de las agencias reguladoras y de seguridad.
4. Ransomware/malware
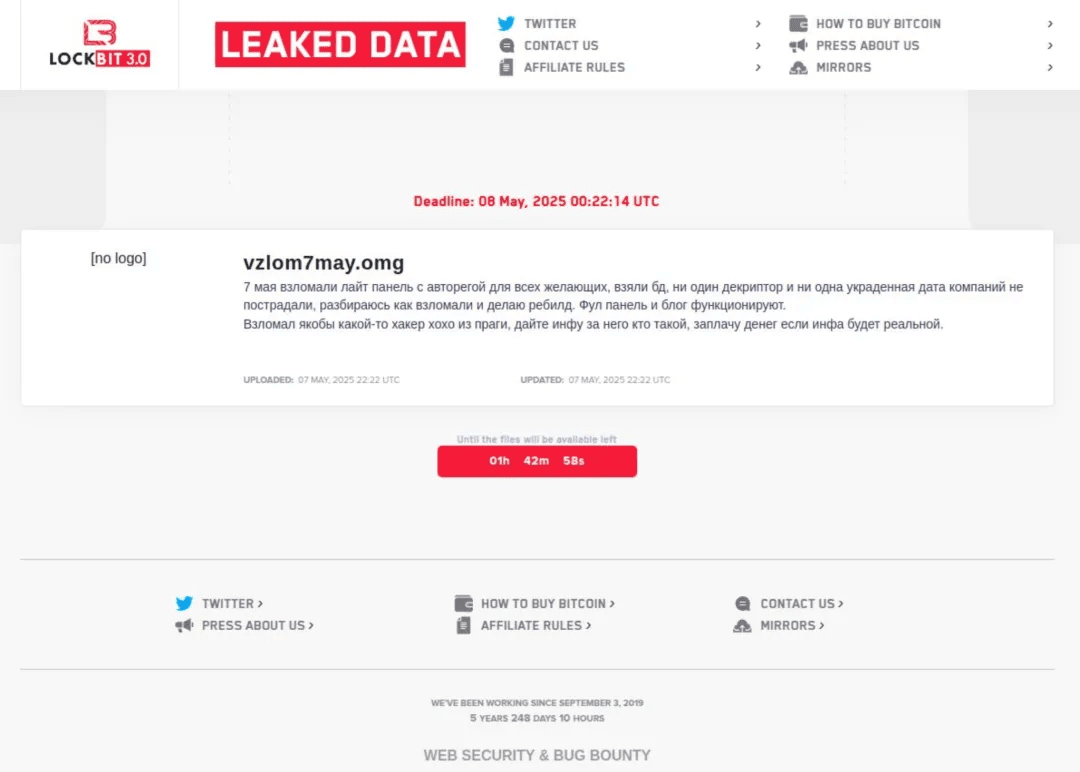
El ransomware y el malware que roba información siguieron siendo técnicas clave para el robo de criptoactivos y la generación de beneficios en 2025. El modelo de comercialización de MaaS/RaaS (malware/ransomware como servicio) redujo aún más la barrera de entrada para los atacantes, permitiendo que muchos delincuentes sin conocimientos técnicos lanzaran ataques mediante servicios empaquetados, creando así una cadena de suministro de ciberdelincuencia en constante expansión. Durante el último año, las fuerzas del orden de varios países han llevado a cabo varias operaciones clave contra grupos clave relacionados. Esta sección ofrece un análisis detallado de dos casos representativos: LockBit y LummaC2.
5. Herramientas de privacidad y mezcla de monedas
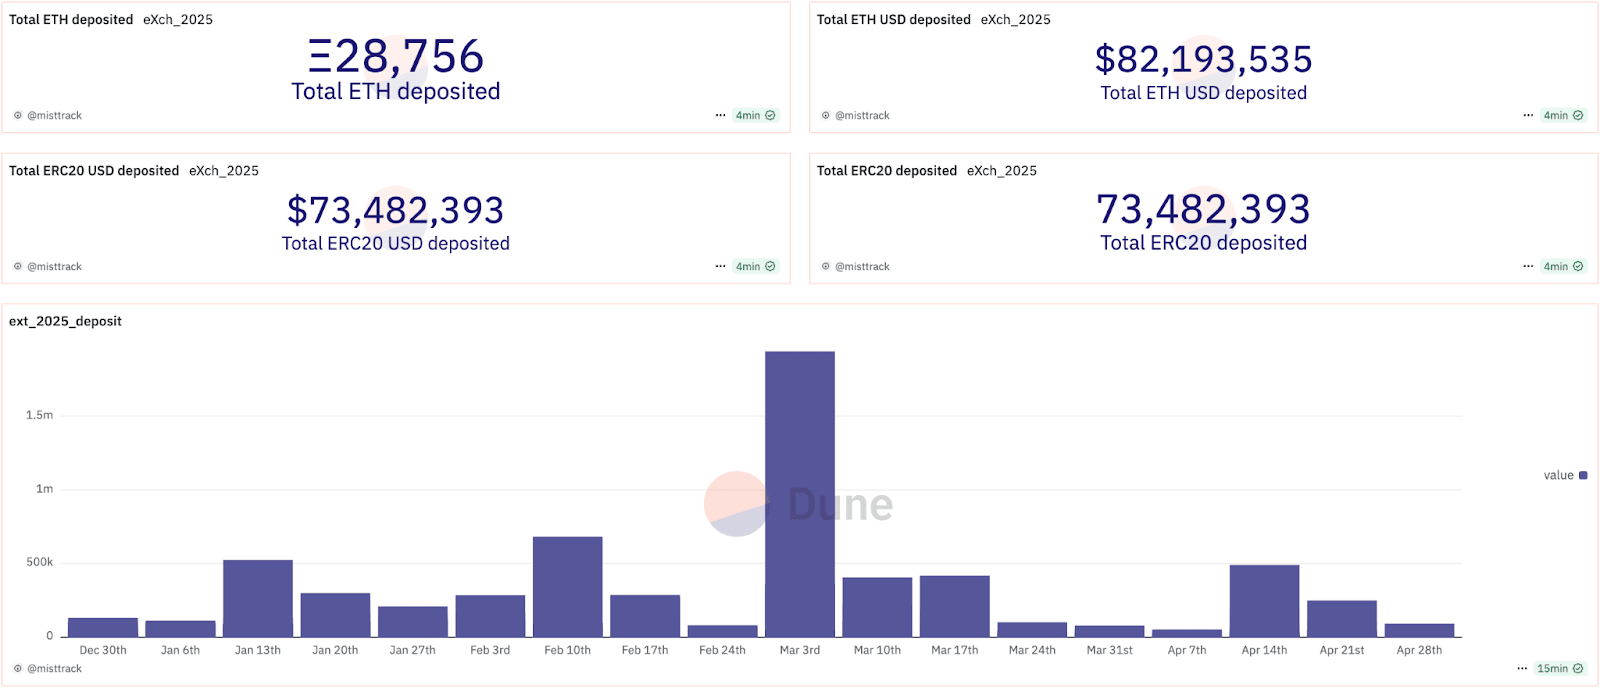
En el ecosistema de lavado de dinero de las criptomonedas, los protocolos de privacidad y las herramientas de mezcla han desempeñado un papel crucial desde hace tiempo, tanto para usuarios legítimos que priorizan la privacidad como para quienes los utilizan como canales importantes para eludir las regulaciones, incluyendo grupos de hackers, bandas de ransomware y redes clandestinas de lavado de dinero. Esta sección, basada en un análisis de casos típicos de regulación y cumplimiento en 2025, revela que la frontera entre la tecnología de privacidad y el abuso ilegal se está redefiniendo, y los enfoques regulatorios están cambiando gradualmente de un enfoque "universal" a una "gobernanza escalonada basada en el propósito y la responsabilidad".
IV. Resumen
En retrospectiva, hacia 2025, el ecosistema de seguridad blockchain y antilavado de dinero exhibió tres características principales: métodos de ataque más profesionales, cadenas criminales más encubiertas y una aplicación regulatoria más rigurosa. Si bien el número de incidentes de seguridad se estabilizó, se observaron cambios estructurales significativos, con un aumento continuo de los riesgos relacionados con el control de acceso, los ataques de ingeniería social y las filtraciones de claves privadas. La naturaleza "orientada al servicio" de las herramientas del mercado negro hizo realidad los ataques "plug-and-play", extendiendo los riesgos desde el aspecto técnico a los usuarios y la cadena de suministro. Las redes de lavado de dinero continuaron operando en torno a estafas del sudeste asiático, ataques norcoreanos y herramientas de mezcla de criptomonedas centradas en la privacidad, mientras que la regulación entró en una fase de represión coordinada transfronteriza. Múltiples países promovieron simultáneamente la implementación de la AML/GAFI, restringiendo el espacio para dichas operaciones mediante la incautación de direcciones, la congelación de activos y la exigencia de responsabilidades a los operadores de mezcla de criptomonedas. La seguridad y el cumplimiento normativo han pasado de ser "capacidades adicionales" a "umbrales de supervivencia comercial", y el foco de la competencia en la industria ya no se centra en las narrativas tecnológicas, sino en quién puede construir un sistema de control interno y cumplimiento seguro y de funcionamiento continuo.
En respuesta a esta tendencia, SlowMist actualiza continuamente sus capacidades de seguridad y cumplimiento basadas en IA. Creemos firmemente que la seguridad no debe entenderse simplemente como una "auditoría de proyecto" puntual o un "seguimiento de emergencias", sino como un sistema integrado de circuito cerrado que abarca la detección de amenazas y la defensa antes, durante y después de un incidente: antes de un incidente, esto incluye auditorías de seguridad y formación; durante un incidente, la monitorización en cadena y la detección en tiempo real del comportamiento de los hackers; y después, el rastreo y la respuesta ante incidentes. En la práctica, SlowMist materializa esta capacidad de circuito cerrado a través de sus productos y servicios, entre los que se incluyen: MistEye (un sistema de alerta temprana de amenazas Web3 y monitorización dinámica basado en modelos de inteligencia de amenazas), MistTrack (una plataforma de análisis en cadena y seguimiento contra el blanqueo de capitales, que incluye capacidades de cumplimiento AML/KYT y control de riesgos), InMist Lab (una red global de cooperación en inteligencia de amenazas), y servicios de ataque, defensa y auditoría. Impulsadas por IA, estas capacidades automatizan, gestionan de forma inteligente y permiten una respuesta en tiempo real en la identificación de amenazas, el rastreo y el soporte de cumplimiento, proporcionando a la industria capacidades de seguridad subyacentes sólidas y a largo plazo.
V. Descargo de responsabilidad
Este informe se basa en nuestro conocimiento de la industria blockchain, datos del archivo de hacking de SlowMist y datos del sistema de seguimiento antilavado de dinero MistTrack. Sin embargo, debido al anonimato de la blockchain, no podemos garantizar la exactitud absoluta de todos los datos ni asumir responsabilidad por errores, omisiones o pérdidas derivadas del uso de este informe. Además, este informe no constituye asesoramiento de inversión ni base para otros análisis. Agradecemos cualquier crítica o corrección sobre cualquier omisión o deficiencia en este informe.
Versión en chino: https://www.slowmist.com/report/2025-Blockchain-Security-and-AML-Annual-Report(CN).pdf
Inglés: https://www.slowmist.com/report/2025-Blockchain-Security-and-AML-Annual-Report(EN).pdf