A medida que los criptofondos (DeFi) sigan gestionando cantidades cada vez mayores de capital, la seguridad ya no puede depender únicamente de curadores confiables o de permisos estáticos de contratos inteligentes. Cada acción sensible del fondo debe verificarse frente a políticas dinámicas de riesgo, cumplimiento y operación antes de ejecutarse. Newton VaultKit introduce exactamente esta capacidad al añadir una capa descentralizada de aplicación de políticas a los flujos de trabajo existentes de los fondos.
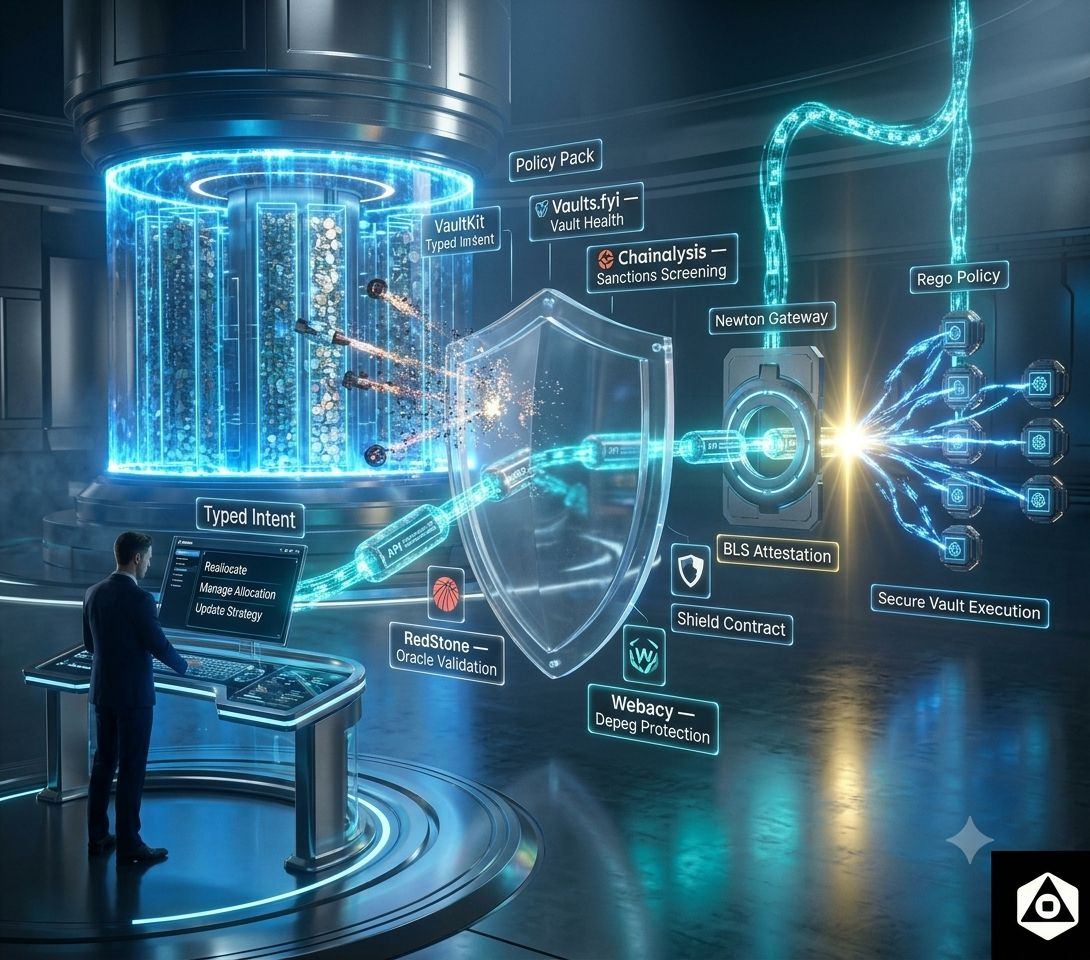
A diferencia de las integraciones tradicionales que obligan a los desarrolladores a rediseñar su infraestructura, VaultKit funciona junto con los SDK de los fondos que ya utilizan. Las aplicaciones continúan preparando las acciones del fondo de la forma habitual, pero en lugar de enviarlas directamente al fondo, la ejecución se enruta a través de un contrato Shield que requiere una atestación válida de Newton antes de que cualquier acción pueda continuar.
Para empezar con VaultKit, primero se instala el SDK principal, las bibliotecas de policy pack y cualquier SDK de vendedor específico del protocolo, como Morpho. Luego, los desarrolladores crean clientes públicos y de billetera (wallet) de Viem, que permiten que VaultKit lea el estado de la blockchain y envíe transacciones de forma segura.
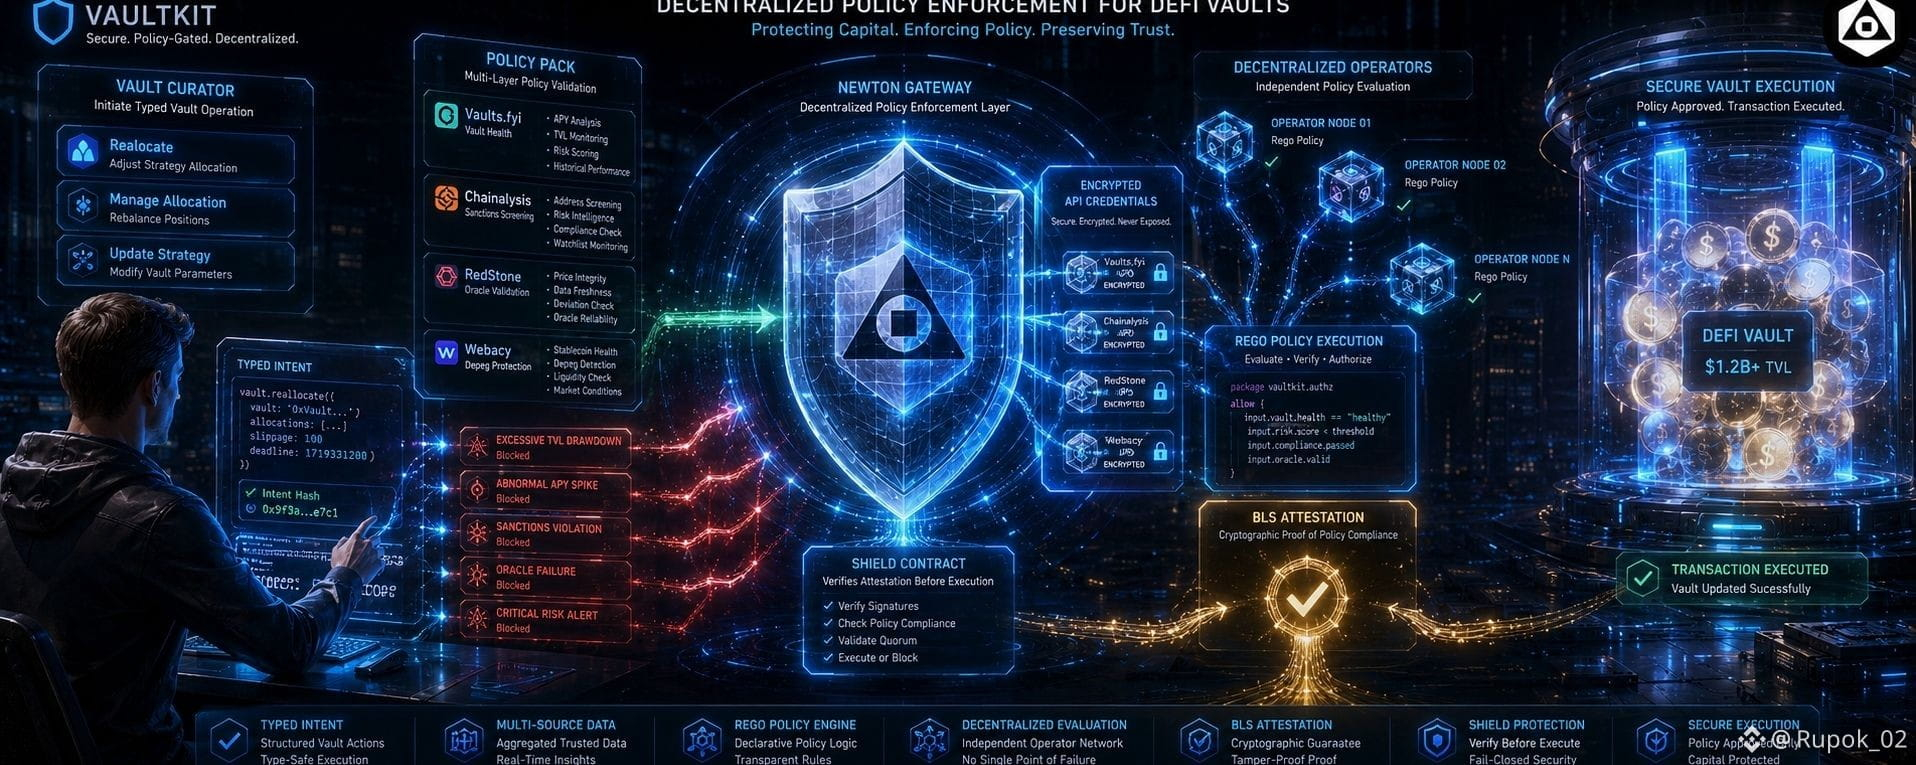
El siguiente paso es crear un Policy Pack. Los policy packs definen las reglas que los operadores de Newton evaluarán durante la autorización. Un vault puede combinar múltiples módulos, incluido Vaults.fyi para monitoreo de salud del vault, Chainalysis para la revisión de sanciones, RedStone para la validación de oráculos y Webacy para la protección contra el desanclaje (depeg). Esta arquitectura modular permite a los proyectos componer políticas de seguridad según sus propios requisitos, en lugar de depender de un enfoque único para todos.
Después de definir el policy pack, los desarrolladores crean un Shield usando createShield(). El Shield actúa como la capa de ejecución segura entre el curador y el vault. Como la implementación del Shield es determinista, VaultKit se adjunta automáticamente a un Shield compatible existente cuando ya existe, o despliega uno nuevo solo cuando es necesario. Esto simplifica el despliegue y, al mismo tiempo, evita la infraestructura duplicada.
Una vez que el Shield está listo, los parámetros de la política pueden configurarse en cadena usando valores tipados como puntuaciones mínimas de riesgo, umbrales de desviación de APY, límites de caída (drawdown) de TVL, detección de cambios de asignación y comprobaciones de advertencia crítica. Las credenciales de API sensibles, incluidas las claves de Vaults.fyi, se cifran antes de subirse a través de Newton Gateway. Los operadores pueden acceder a estos secretos de forma segura durante la evaluación de políticas sin exponerlos nunca en cadena.
Antes de que puedan ejecutarse acciones del vault, el Shield debe recibir los permisos requeridos. Los delegados aprobados se autorizan explícitamente para enviar transacciones, mientras que los roles de administrador específicos del protocolo—como los permisos del asignador MetaMorpho—se asignan al propio Shield. Esto garantiza que cada acción privilegiada pase por el proceso de verificación de políticas de Newton.
Ejecutar una operación del vault es intencionalmente sencillo. Por ejemplo, las integraciones de Morpho usan la función shield.morpho.reallocate() tipada. Tras bambalinas, VaultKit construye la intención de la transacción, obtiene las entradas de la política, solicita una evaluación descentralizada a los operadores de Newton, recibe una atestación criptográfica y, finalmente, envía la transacción a través del Shield. Si alguna regla de política falla, la ejecución se detiene antes de que la transacción llegue siquiera al vault.
VaultKit también ofrece un manejo integral de errores. Los desarrolladores pueden distinguir entre denegaciones de políticas, problemas temporales en la puerta de enlace y tiempos de espera de la atestación, lo que permite a las aplicaciones reintentar de forma segura cuando corresponda, rechazando de inmediato las acciones que infrinjan las políticas configuradas.
Esta arquitectura fortalece significativamente la seguridad en DeFi. En lugar de depender únicamente de curadores confiables, VaultKit introduce el cumplimiento descentralizado de políticas, que evalúa continuamente la salud del vault, los requisitos de cumplimiento, la integridad del oráculo y el riesgo operativo antes de que ocurran acciones sensibles. Cada transacción aprobada incluye una prueba criptográfica de que cumplió las políticas configuradas, mejorando la transparencia para depositantes, instituciones y operadores del protocolo por igual.
Al combinar policy packs reutilizables, el despliegue determinista de Shield, la gestión de secretos cifrados y la atestación descentralizada, Newton VaultKit transforma la administración de vaults en un proceso verificable, programable y orientado a la seguridad, sin necesidad de rediseñar protocolos de vault existentes.