#newt $NEWT
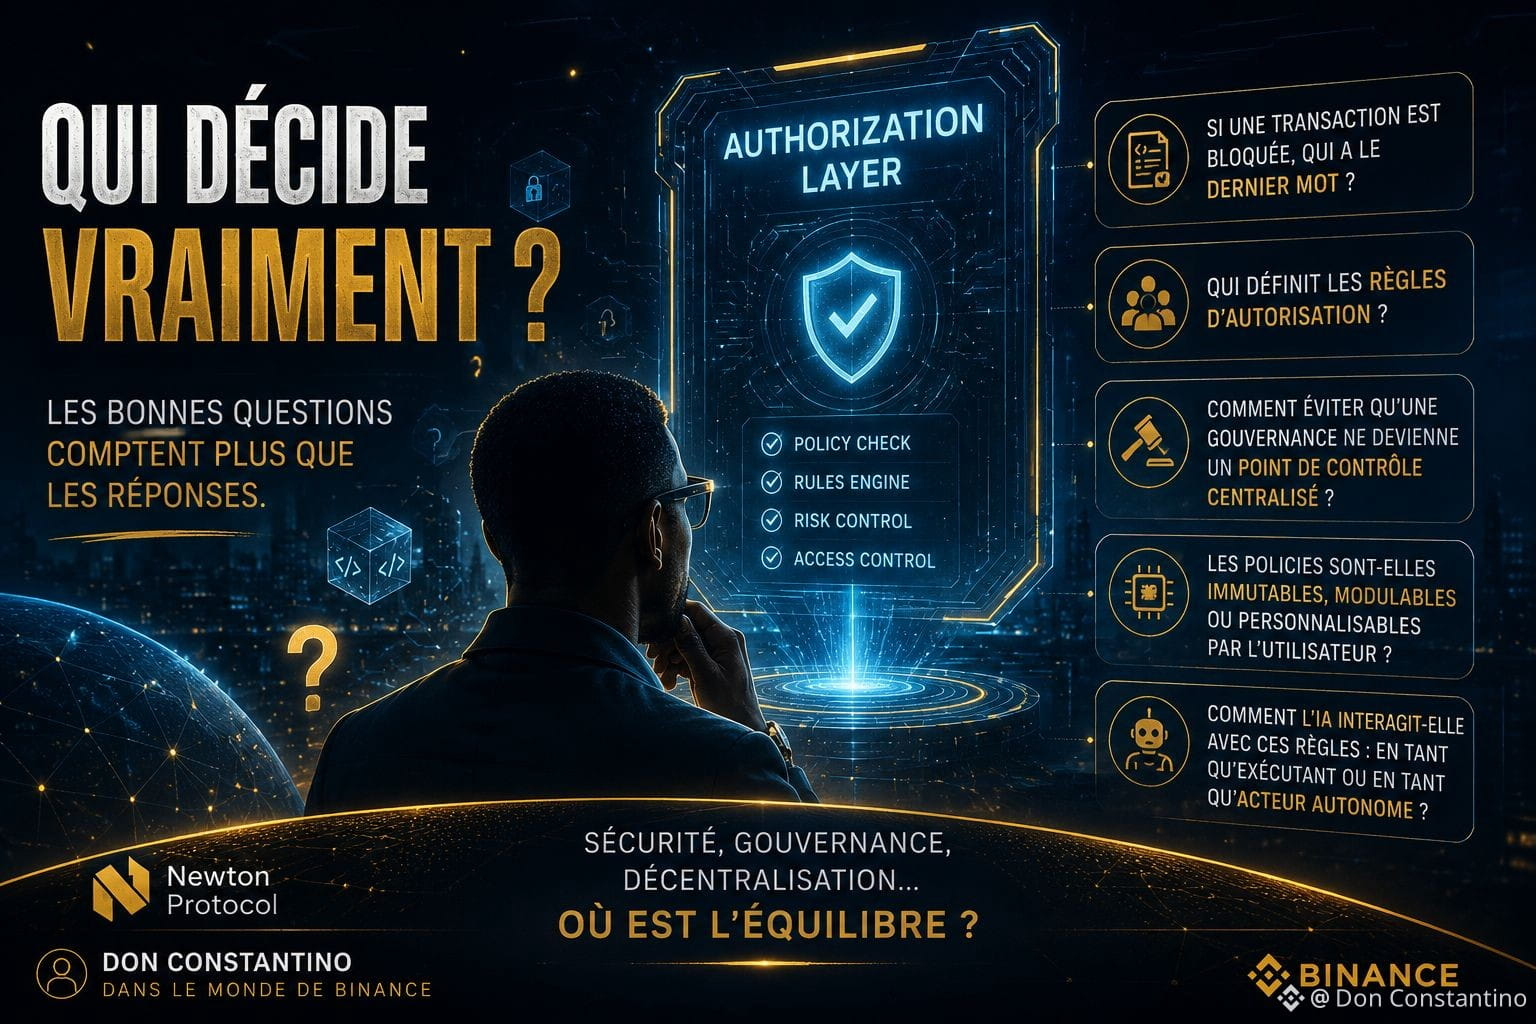
¿La capa de Autorización de Newton Protocol resuelve un problema… o crea una nueva capa de poder?
Desde hace unos días, intento entender Newton Protocol más allá de los eslóganes.
La idea de una Authorization Layer es atractiva: aplicar reglas antes de que se ejecute una transacción. En papel, eso puede reforzar la seguridad, el cumplimiento y el control de riesgos.
Pero cuanto más avanzo en mis investigaciones, más nuevas preguntas aparecen.
Si una transacción es técnicamente válida, pero una policy decide bloquearla, ¿quién tiene realmente la última palabra?
¿El smart contract?
¿La capa de autorización?
¿La gobernanza que puede modificar las policies?
Y si estas reglas evolucionan con el tiempo, ¿cómo pueden los usuarios asegurarse de que las condiciones de hoy seguirán siendo previsibles mañana?
Veamos un ejemplo.
Una regla puede limitar ciertas transferencias o exigir una validación adicional. Pero si esa regla se modifica mediante una votación de gobernanza, la cuestión de la confianza se vuelve central.
La verdadera dificultad tal vez no sea autorizar o rechazar una transacción. Es saber quién define las reglas… y cómo evolucionan.
Eso es lo que hace interesante analizar Newton Protocol. El proyecto no se limita a añadir una funcionalidad técnica; nos obliga a reflexionar sobre el equilibrio entre seguridad, gobernanza y descentralización.
A medida que los agentes de IA ganen autonomía, esta pregunta será aún más importante. ¿Deberá una IA seguir reglas fijas, reglas votadas por una comunidad o reglas personalizadas por cada usuario?
Todavía no tengo todas las respuestas. Pero algo es seguro: la Authorization Layer de Newton Protocol abre un debate mucho más profundo que la simple ejecución de transacciones.
Y tú, ¿quién debería tener la última palabra en un sistema de autorización on-chain: el código, la gobernanza o el usuario?
$NEWT #Newt
¿La capa de Autorización de Newton Protocol resuelve un problema… o crea una nueva capa de poder?
Desde hace unos días, intento entender Newton Protocol más allá de los eslóganes.
La idea de una Authorization Layer es atractiva: aplicar reglas antes de que se ejecute una transacción. En papel, eso puede reforzar la seguridad, el cumplimiento y el control de riesgos.
Pero cuanto más avanzo en mis investigaciones, más nuevas preguntas aparecen.
Si una transacción es técnicamente válida, pero una policy decide bloquearla, ¿quién tiene realmente la última palabra?
¿El smart contract?
¿La capa de autorización?
¿La gobernanza que puede modificar las policies?
Y si estas reglas evolucionan con el tiempo, ¿cómo pueden los usuarios asegurarse de que las condiciones de hoy seguirán siendo previsibles mañana?
Veamos un ejemplo.
Una regla puede limitar ciertas transferencias o exigir una validación adicional. Pero si esa regla se modifica mediante una votación de gobernanza, la cuestión de la confianza se vuelve central.
La verdadera dificultad tal vez no sea autorizar o rechazar una transacción. Es saber quién define las reglas… y cómo evolucionan.
Eso es lo que hace interesante analizar Newton Protocol. El proyecto no se limita a añadir una funcionalidad técnica; nos obliga a reflexionar sobre el equilibrio entre seguridad, gobernanza y descentralización.
A medida que los agentes de IA ganen autonomía, esta pregunta será aún más importante. ¿Deberá una IA seguir reglas fijas, reglas votadas por una comunidad o reglas personalizadas por cada usuario?
Todavía no tengo todas las respuestas. Pero algo es seguro: la Authorization Layer de Newton Protocol abre un debate mucho más profundo que la simple ejecución de transacciones.
Y tú, ¿quién debería tener la última palabra en un sistema de autorización on-chain: el código, la gobernanza o el usuario?
$NEWT #Newt