

Antes de explorar los conceptos fundamentales del Protocolo Newton, pensé que la autorización era algo que ocurría en silencio dentro de un contrato inteligente.
Se comprueban algunas condiciones.
La transacción tiene éxito o falla.
Fin de la historia.
Pero Newton organiza la autorización en su propio sistema, y eso cambió la forma en que pienso sobre las aplicaciones de blockchain.
Todo comienza con una Política.
No es una lista de permisos.
No es una condición codificada de forma fija, oculta dentro de la lógica del contrato.
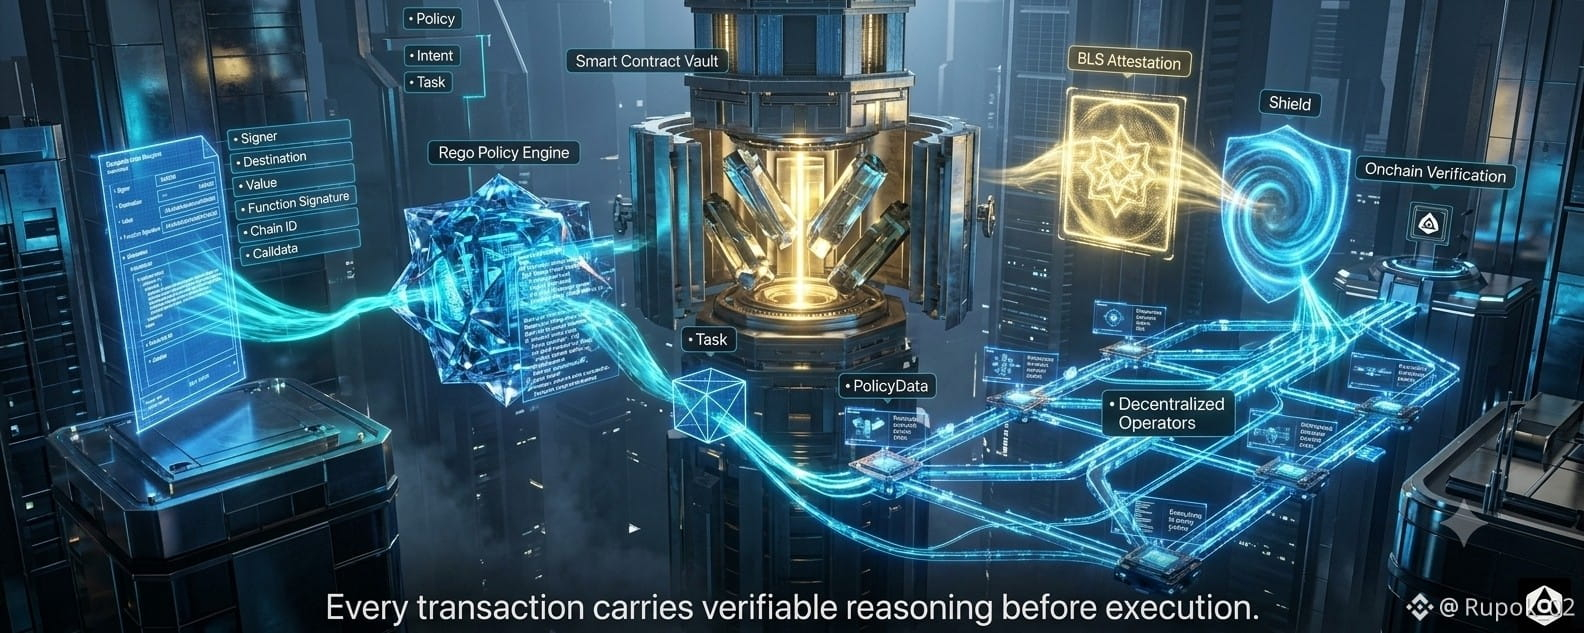
Un programa Rego reutilizable que define exactamente cuándo se debe permitir una acción.
Lo que me parece interesante es que la política no se limita al estado onchain. También puede usar parámetros configurables e información en tiempo de ejecución proporcionada por oráculos de PolicyData. Eso significa que la autorización puede reflejar condiciones cambiantes del mercado, requisitos de cumplimiento o señales externas sin abandonar la verificabilidad.
Entonces viene la Intención.
Me gusta la elección de esta palabra.
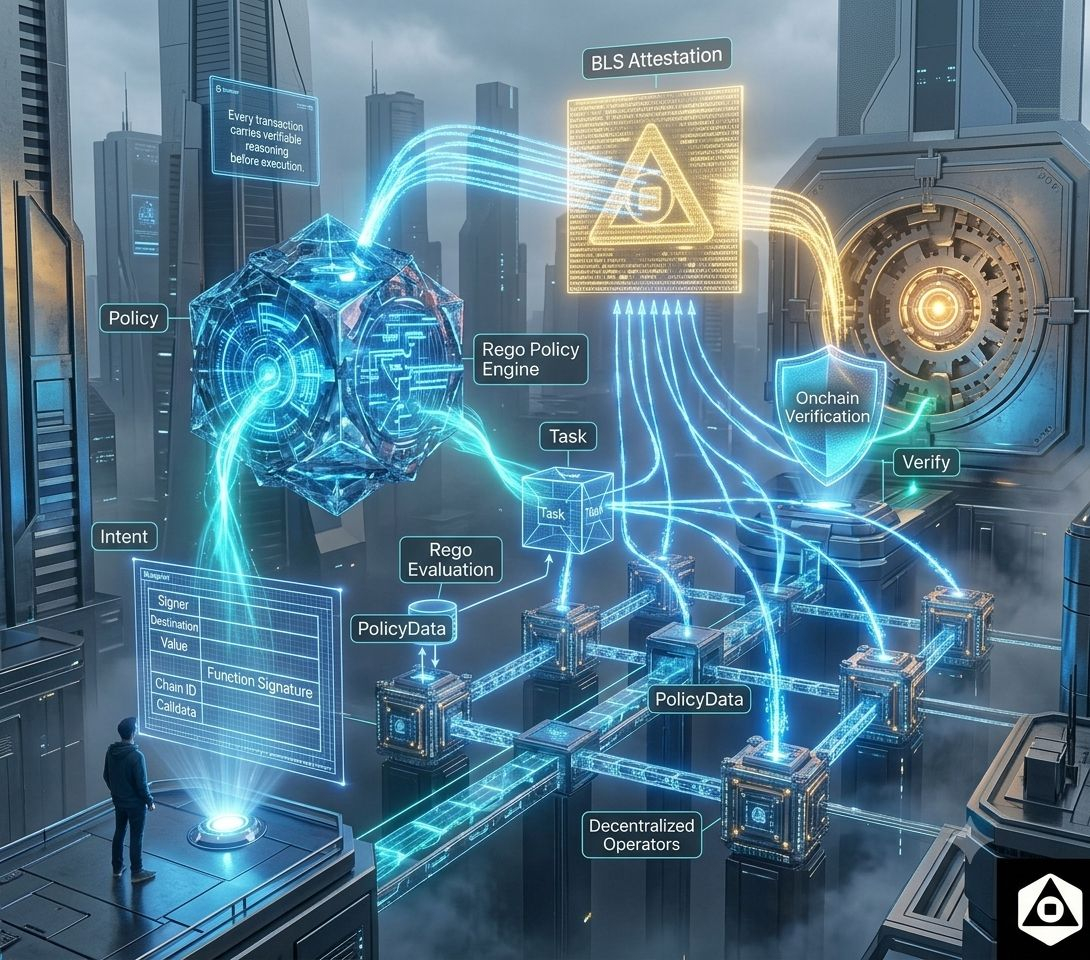
Una Intención no es solo una transacción esperando ejecución. Es una descripción estructurada de lo que alguien está intentando hacer: quién la envía, a dónde va, qué valor está involucrado, qué función se está llamando y en qué cadena.
Esa información se convierte en la base para cada decisión posterior.
El siguiente concepto es la Tarea.
Al principio, sonaba como un contenedor simple que combina una Intención con su Política.
Pero cuanto más lo pensaba, más entendí por qué eso importa.
En lugar de evaluar las transacciones de forma aislada, Newton evalúa con claridad preguntas definidas.
¿Esta intención específica satisface esta política específica?
Ese planteamiento hace que el resultado sea mucho más fácil de razonar.
Después de eso, los operadores descentralizados evalúan de forma independiente la tarea.
Cada operador recopila los PolicyData necesarios, ejecuta la política de Rego y firma el resultado. Una vez que suficientes firmas ponderadas por participación coinciden, se agregan en una única atestación BLS.
Creo que aquí es donde Newton se vuelve especialmente práctico.
En lugar de pedirle a cada contrato inteligente que recree una lógica de decisión complicada, el protocolo entrega evidencia criptográfica compacta de que la evaluación requerida ya ocurrió.
Entonces, el contrato inteligente realiza una responsabilidad final.
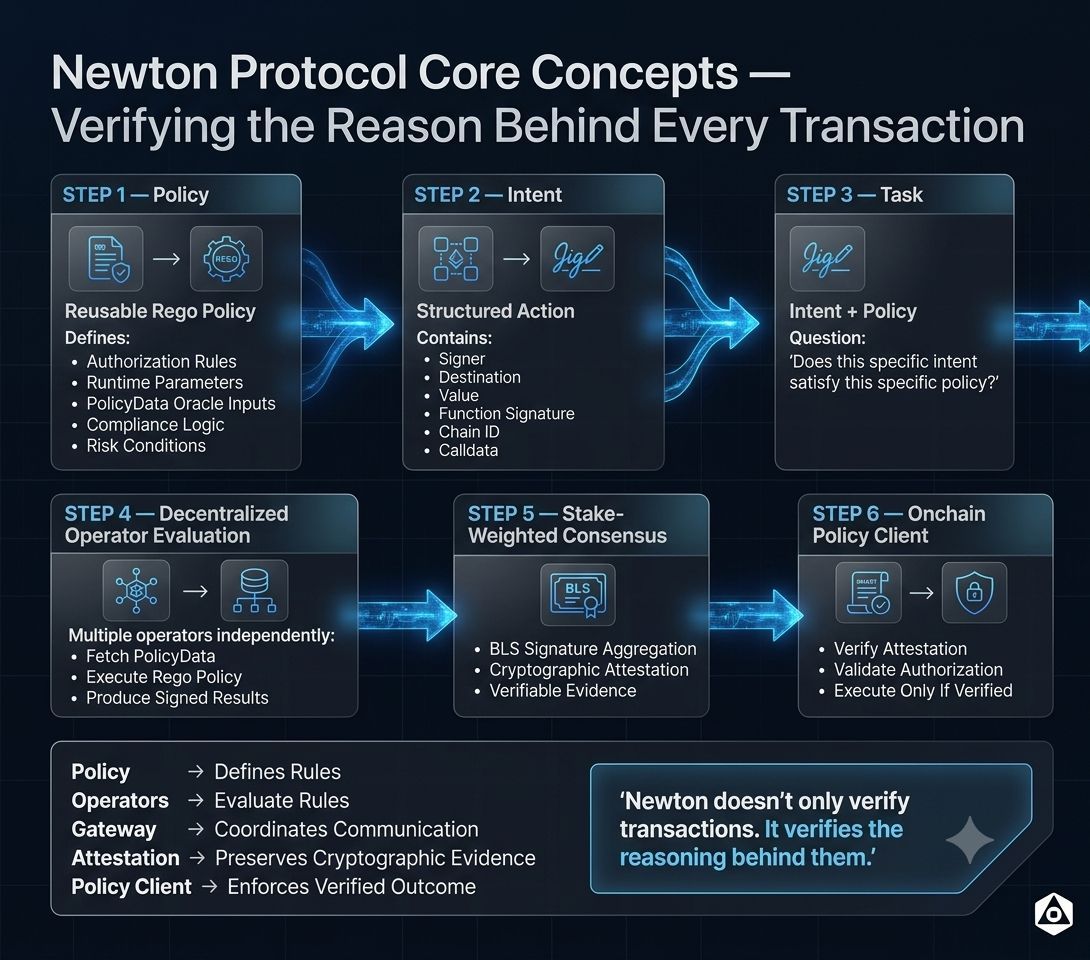
Verifica la atestación.
Si la prueba es válida, la ejecución continúa.
Si no es así, la transacción se detiene.
Esa separación de responsabilidades se siente clara.
Las políticas definen las reglas.
Los operadores evalúan esas reglas.
La Gateway coordina la comunicación.
Las atestaciones preservan la evidencia.
Los PolicyClients aplican el resultado en la cadena.
Ningún componente único intenta hacerlo todo.
Al leer el ciclo de vida de la evaluación, también noté algo sutil.
Newton no reemplaza los contratos inteligentes existentes ni la lógica de las aplicaciones.
En cambio, inserta una capa de autorización verificable entre la intención del usuario y la ejecución.
Esa distinción importa.
Las aplicaciones mantienen su funcionalidad existente mientras obtienen una forma transparente de demostrar por qué se aprobó una acción.
Después de terminar la documentación, me quedó una idea.
A menudo describimos blockchain como un sistema que verifica transacciones.
Newton parece estar planteando una pregunta diferente.
¿Y si pudiéramos verificar también el razonamiento detrás de esas transacciones?
Para mí, esa es la parte más convincente de la arquitectura.
No se trata simplemente de decidir si ocurre una acción.
Se trata de convertir la decisión en sí misma en algo en lo que se pueda confiar de forma independiente.