Hace un par de días, en un grupo de desarrolladores, estuve hablando de DeFAI. Un amigo perdió una captura de pantalla on-chain: decía que una dirección que ya había sido marcada como sospechosa, en realidad todavía podía transferir una cantidad considerable de activos desde un contrato.
En el grupo se armó un caos al momento. Algunos dijeron que era una mala conducta de los nodos; otros sospechaban que era un problema de permisos internos; y también hubo quienes pensaron que era una vulnerabilidad en el diseño del contrato.
Pero a mí me preocupa más por qué este tipo de cosas no se detuvo antes mediante ningún mecanismo. Este punto es clave, ¿no?
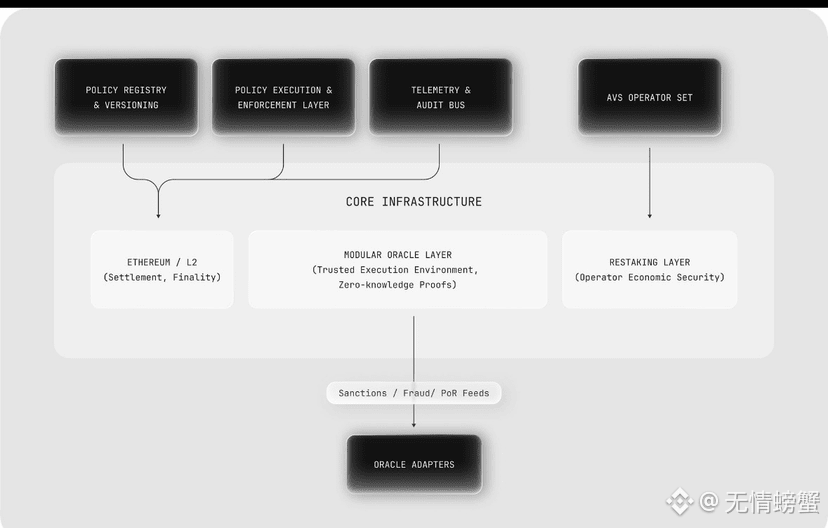
Siguiendo la pista, revisé la documentación de @NewtonProtocol, donde mencionan un mecanismo de resolución de disputas.
En resumen: cualquiera puede presentar una prueba ZK durante el período de desafío. Si se demuestra que la operación está mal, y la verificación pasa, se ejecuta el decomiso/cobro de la penalización.
Este diseño no depende de una identidad que posea moneda; las personas comunes también pueden actuar como supervisores, y la seguridad queda en manos de la comunidad y no de un equipo central.
A nivel técnico, combina la verificación de confianza de la ejecución entre cadenas usando ZKP y TEE.
Pero CertiK muestra que parte de los módulos no ha sido auditado, y la puntuación no es alta.
El problema no es la tecnología, sino si es posible ejecutar el cierre de seguridad completo en un entorno real.
Seguiré observando los datos on-chain para decidir el valor y ver cómo evolucionan las actualizaciones en el futuro.
@NewtonProtocol $NEWT #Newt
En el grupo se armó un caos al momento. Algunos dijeron que era una mala conducta de los nodos; otros sospechaban que era un problema de permisos internos; y también hubo quienes pensaron que era una vulnerabilidad en el diseño del contrato.
Pero a mí me preocupa más por qué este tipo de cosas no se detuvo antes mediante ningún mecanismo. Este punto es clave, ¿no?
Siguiendo la pista, revisé la documentación de @NewtonProtocol, donde mencionan un mecanismo de resolución de disputas.
En resumen: cualquiera puede presentar una prueba ZK durante el período de desafío. Si se demuestra que la operación está mal, y la verificación pasa, se ejecuta el decomiso/cobro de la penalización.
Este diseño no depende de una identidad que posea moneda; las personas comunes también pueden actuar como supervisores, y la seguridad queda en manos de la comunidad y no de un equipo central.
A nivel técnico, combina la verificación de confianza de la ejecución entre cadenas usando ZKP y TEE.
Pero CertiK muestra que parte de los módulos no ha sido auditado, y la puntuación no es alta.
El problema no es la tecnología, sino si es posible ejecutar el cierre de seguridad completo en un entorno real.
Seguiré observando los datos on-chain para decidir el valor y ver cómo evolucionan las actualizaciones en el futuro.
@NewtonProtocol $NEWT #Newt