


En el legendario y arriesgado 'bosque oscuro' de las criptomonedas, cada día se representan espectáculos asombrosos. Algunas personas alcanzan el estrellato por hacerse ricas de la noche a la mañana, mientras que otras caen en el abismo por un instante de descuido. Sin embargo, recientemente una confesión de un OG del mundo de las criptomonedas, reveló de una manera que trasciende la comprensión común, el lado más real y absurdo de este mundo.
“El año pasado, sospeché que mi clave privada había sido filtrada. Para verificar si esa dirección realmente había sido comprometida, transferí 500 bitcoins a ella. Me sorprendió que el hacker se comportara de manera muy 'generosa', llevándose solo 490 y dejándome 10 bitcoins como dinero para vivir.”
Quien pronunció estas palabras es Wang Chun, cofundador de F2Pool (uno de los mayores grupos de minería de bitcoin del mundo). Este tuit, publicado en la plataforma social X, hizo estallar de inmediato a toda la comunidad de criptomonedas. La gente no se sorprendió tanto por la cantidad de dinero perdido —aunque, calculada al precio de mercado de ese momento, esta suma se acercaba a 25 millones de dólares— sino por la actitud 'despreocupada' de Wang Chun y su sorprendente operación de usar 500 bitcoins para 'probar' la seguridad de la dirección. La comunidad estaba llena de exclamaciones de 'What the Fuck', y muchos comentaron: 'El mundo de los ricos realmente no es algo que nosotros, los mortales, podamos comprender.'
Robo digital
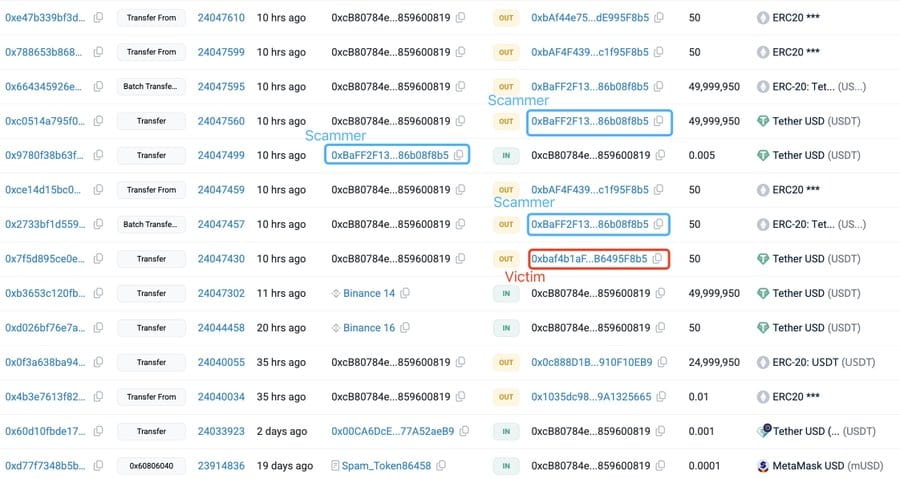
La razón por la que Wang Chun hizo esta declaración es que estaba comentando sobre otro incidente de hacking aún más devastador. Solo unos días antes, un trader había sido víctima de un 'ataque de contaminación de dirección' cuidadosamente planeado, y en solo media hora, casi 50 millones de dólares en activos de USDT desaparecieron.
El proceso de este ataque es como una película de crimen de alta inteligencia, utilizando con precisión las debilidades de la naturaleza humana y las zonas ciegas de los hábitos de operación:
Transacciones de prueba y colocación de cebos: la víctima es un trader cauteloso que, antes de realizar una gran transferencia, envió 50 USDT desde el intercambio Binance a su dirección de billetera como prueba para asegurarse de que todo estuviera en orden.
Generación y contaminación de direcciones tóxicas: sin embargo, esta pequeña transacción de prueba fue monitoreada en tiempo real por el script automatizado del hacker. El hacker inmediatamente generó una 'dirección disfrazada', cuyos primeros y últimos caracteres eran exactamente los mismos que los de la dirección real del receptor. Luego, el hacker envió una pequeña transacción de polvo a la víctima usando esta 'dirección tóxica'.
Engaño visual y negligencia fatal: cuando la víctima confirmó que la transacción de prueba fue exitosa y se preparó para realizar la gran transferencia oficial, por conveniencia, no volvió a copiar la dirección desde la fuente segura, sino que la tomó directamente del historial reciente de su billetera. Dado que la mayoría de las interfaces de billeteras omiten la parte intermedia de direcciones largas con '...', la dirección real de la víctima y la 'dirección tóxica' del hacker eran casi indistinguibles visualmente. Así, la víctima, sin darse cuenta, seleccionó esa dirección similar fatal.
Rápida limpieza de activos: a las 3:32 a.m. UTC, casi 50 millones de dólares en USDT fueron transferidos a la billetera del hacker. Este atacante, apodado 'el experto en lavado de dinero' por la empresa de seguridad SlowMist, completó una serie de operaciones de lavado profesional en menos de 30 minutos: primero intercambió USDT por DAI a través de un intercambio descentralizado (para evitar el mecanismo de congelación centralizado de Tether), y luego cambió DAI por aproximadamente 16,690 ethers, y rápidamente transfirió la mayor parte a un mezclador llamado Tornado Cash, cortando por completo las pistas de seguimiento del dinero.
Después del incidente, el desesperado víctima envió un mensaje en la cadena al hacker, indicando que había presentado oficialmente un informe y estaba dispuesto a ofrecer 1 millón de dólares como 'recompensa de sombrero blanco', con la única esperanza de que el hacker pudiera devolver el 98% de los activos. Sin embargo, enfrentando fondos que ya habían sido mezclados por un mezclador, las esperanzas de recuperación eran extremadamente bajas.
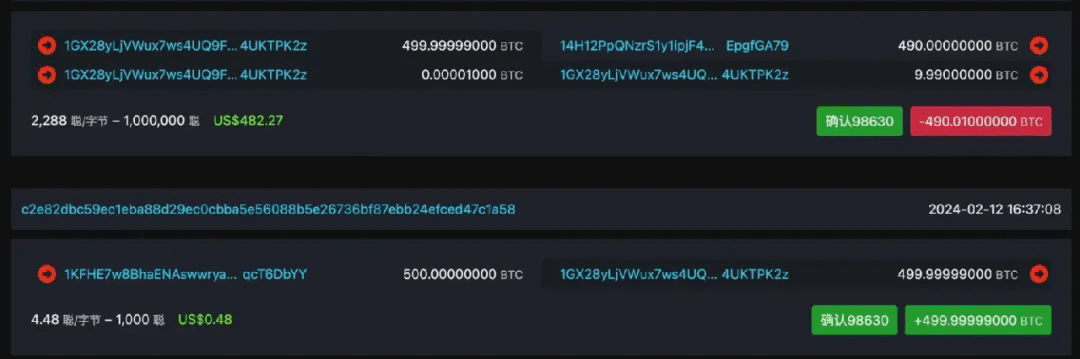
La confesión de Wang Chun se emitió al comentar sobre esta tragedia. Parece que está advirtiendo al mundo con su propia experiencia, mientras también muestra una especie de desdén tras haber 'navegado por mares tormentosos'. Después de todo, para alguien que comenzó a minar bitcoins en 2011, cuando solo valía 1 dólar, que ha minado más de 7,700 bitcoins y que incluso ha experimentado el robo de un iPhone comprado con más de 600 bitcoins en el metro de Rusia, la pérdida de 500 bitcoins puede ser realmente solo un costoso 'experimento de seguridad'.
Extensión del crimen
Si lo que le sucedió a Wang Chun y a ese trader se quedó en una batalla de ciberactivos del mundo digital, entonces el incidente que ocurrió casi al mismo tiempo en Corea del Sur marca que el crimen relacionado con las criptomonedas está saliendo del ámbito en línea y convirtiéndose en una amenaza directa para la sociedad real.
El 19 de diciembre de 2025, dos de los principales edificios de oficinas del Grupo Hyundai en Seúl fueron sumidos en el pánico. Se envió un correo electrónico anónimo con una amenaza de bomba a la empresa, que decía sin rodeos: “Si no se pagan 13 bitcoins, volaremos el edificio del Grupo Hyundai a las 11:30 a.m., y luego llevaremos una bomba a Yangjae-dong (la ubicación de la oficina del Grupo Hyundai) para hacerla estallar.”
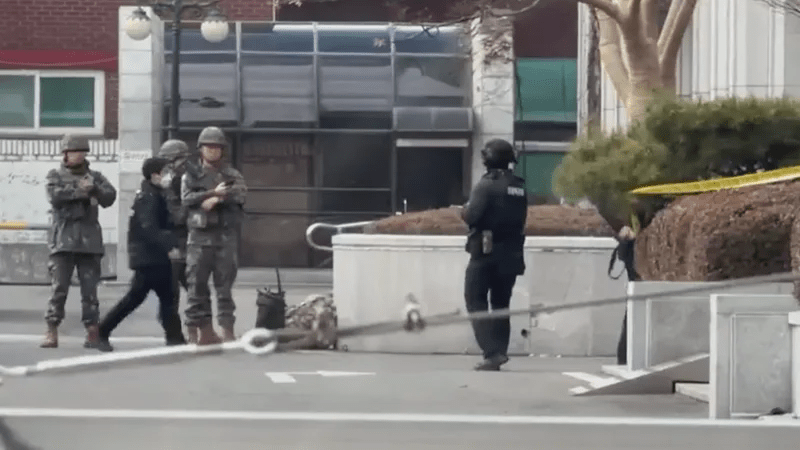
Calculado al precio del bitcoin de ese momento, 13 BTC valen aproximadamente 1.1 millones de dólares (alrededor de 1.64 mil millones de wones coreanos). Este escandaloso incidente de extorsión obligó al Grupo Hyundai a evacuar urgentemente a todos los empleados de sus dos edificios de oficinas. La policía respondió rápidamente, enviando fuerzas especiales y un equipo de explosivos para realizar una búsqueda exhaustiva en los edificios durante varias horas y bloqueando las áreas circundantes.
Afortunadamente, tras una intensa inspección, no se encontraron dispositivos explosivos. Las autoridades finalmente determinaron que se trataba de una amenaza falsa, un engaño destinado a crear pánico. Sin embargo, este incidente no fue un caso aislado. En los últimos días, varias empresas líderes en Corea del Sur, incluidas Samsung Electronics, Kakao, Naver y KT Telecom, han recibido amenazas de bomba similares, acompañadas de altos requisitos de rescate en criptomonedas o efectivo. Aunque todas las amenazas fueron finalmente confirmadas como bromas, esta serie de eventos ha dejado sin duda una profunda sombra psicológica en la sociedad y el mundo empresarial de Corea del Sur, destacando que los criminales están utilizando la anonimidad de las criptomonedas como el bitcoin y la conveniencia de los pagos transfronterizos como herramientas ideales para nuevos tipos de extorsión.
Reflexiones sobre la autoconservación
Desde el ‘generoso’ hacker Wang Chun, hasta la dolorosa lección de 50 millones de dólares del trader, y la amenaza real que enfrenta el Grupo Hyundai, estos eventos aparentemente aislados se entrelazan para pintar un panorama de la actual seguridad en el campo de las criptomonedas. Nos dice que el riesgo en este mundo es mucho mayor de lo que imaginamos, y que la negligencia, la codicia y el miedo de la naturaleza humana siempre son las armas más afiladas de los hackers.
Primero está el éxito de la 'contaminación de direcciones', que se basa en la sobreconfianza de las personas en el 'copiar y pegar' y el 'historial de transacciones'. Jameson Lopp, cofundador de Casa, advirtió que este tipo de ataques se ha propagado en las principales cadenas de bloques, con más de 48,000 casos detectados solo en la red de bitcoin. Esto ha sonado la alarma para todos los usuarios de criptomonedas:
Siempre copia direcciones de fuentes originales y confiables, nunca elijas directamente de tu historial de transacciones.
Realiza múltiples verificaciones. Antes de enviar grandes activos, asegúrate de verificar palabra por palabra la dirección completa, no solo el principio y el final.
Utiliza una libreta de direcciones o servicios de dominio como ENS/CNS para marcar direcciones comunes, reduciendo el riesgo de copia manual.
Además, en el caso de Wang Chun, ya sea una prueba real o una broma posterior, apunta al principio de seguridad más fundamental en el mundo de las criptomonedas: la seguridad absoluta de las claves privadas. Una vez que se filtra la clave privada, tus activos están como si estuvieran en una caja de seguridad transparente, listos para ser retirados en cualquier momento. Utilizar una billetera de hardware, hacer copias físicas de las palabras clave y almacenarlas en diferentes lugares es un consejo común, pero es una regla atemporal que nunca pasa de moda.
Finalmente, frente a los constantes métodos de ataque, toda la industria también debe asumir la responsabilidad. Los desarrolladores de billeteras deben desarrollar activamente la función de 'advertencia de direcciones similares', que emita una fuerte advertencia cuando los usuarios peguen direcciones que podrían estar 'contaminadas'. Los intercambios y las instituciones de seguridad también necesitan mejorar la educación del usuario y dar a conocer estas nuevas técnicas de fraude.
En resumen, en este mundo descentralizado, nadie puede asumir la responsabilidad última por la seguridad de tus activos, excepto tú mismo. Mantener el respeto, seguir aprendiendo y desarrollar hábitos de seguridad obsesivos puede ser el único pase para atravesar este bosque oscuro. Después de todo, no todos tienen la riqueza y la mentalidad de Wang Chun, que puede reírse de los 490 bitcoins robados mientras observa los 10 'gastos de vida' que dejaron los hackers. Para la gran mayoría de los participantes comunes, cualquier error puede ser catastrófico.