Algo se deslizó hacia el foco durante la tarea de lo que no esperaba encontrar, y eso reconfigura por completo el enfoque de cumplimiento.
OpenGradient $OPG @OpenGradient #OPG se presenta como una IA amigable con el cumplimiento mediante una prueba criptográfica de cada inferencia: qué modelo se ejecutó, qué datos la tocaron, un rastro inmutable en cadena. Para industrias reguladas — servicios financieros, salud, en cualquier lugar donde una decisión de IA deba contar con un rastro de auditoría — esta estructura es realmente convincente.
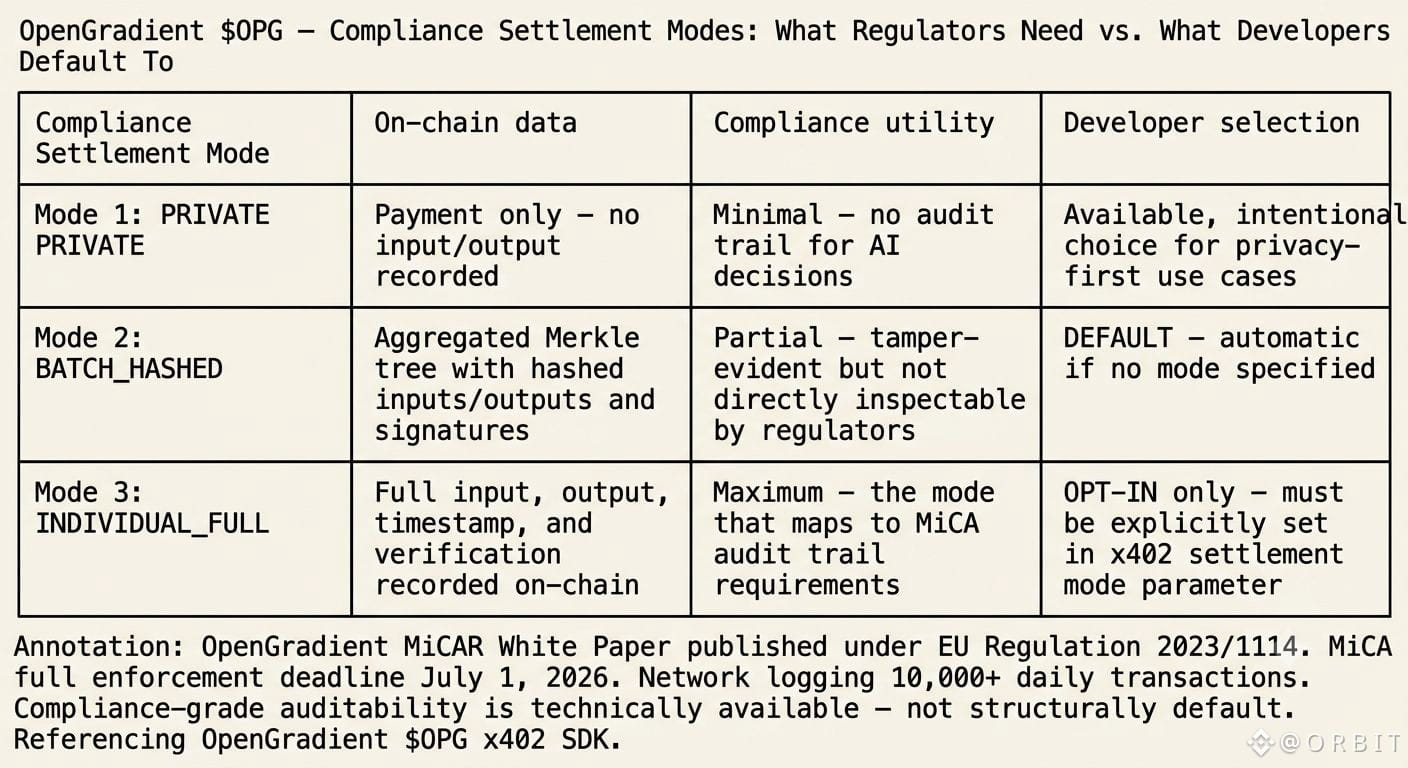
Pero si profundizas en el SDK de settlement x402 en sí, hay tres modos. PRIVATE: solo pago, cero datos en cadena. BATCH_HASHED: agregados con hash en un árbol de Merkle, eficiente en costos, y el predeterminado. INDIVIDUAL_FULL: entrada y salida completas, marca de tiempo y verificación registradas en cadena. Ese último es el rastro de cumplimiento que, de hecho, los reguladores querrían. No es el predeterminado. Un desarrollador que construye una aplicación conforme debe optar conscientemente por ello.
Me quedé pensando en esto. El whitepaper de MiCA de OpenGradient existe: etiquetado regulatorio completo bajo el Reglamento (UE) 2023/1114, lo que muestra que están pensando en serio en el mercado de cumplimiento justo cuando termina el periodo transitorio de MiCA el 1 de julio de 2026 y el cumplimiento se endurece en los estados miembros de la UE. La cadena registró 10.000+ transacciones diarias esta semana en ese contexto. Pero la historia de cumplimiento a nivel de red y el comportamiento predeterminado a nivel de desarrollador aún están tirando en direcciones distintas.
¿El cumplimiento realmente requiere una infraestructura que haga que la auditabilidad sea el predeterminado en lugar de un modo seleccionable?