#opg $OPG $BTW $CLO
gienso que Vanilla es quizá la palabra más honesta en OpenGradient.
y es gracioso porque casi suena insultante.
como OpenGradient Firmas Vanilla. Verificación básica de firmas. esa frase no tiene ningún encanto. cero aura TEE. cero seriedad ZKML. sin postureo de seguridad basado en hardware. sin pureza de conocimiento-cero. solo... bueno, aquí tienes la firma, aquí tienes el registro de inferencia firmado, aquí está lo que este nivel de verificación está dispuesto a prometer y ni un centímetro más.
y tal vez sea exactamente por eso que se me queda pegado.
porque la mayoría de las capas de verificación se esfuerzan mucho por sonar más fuertes de lo que son. más seguras de lo que son. más ciertas de lo que son. ocultan los bordes. lo alisan todo. hacen que cada garantía de ejecución suene como la misma cosa pulida y adulta.
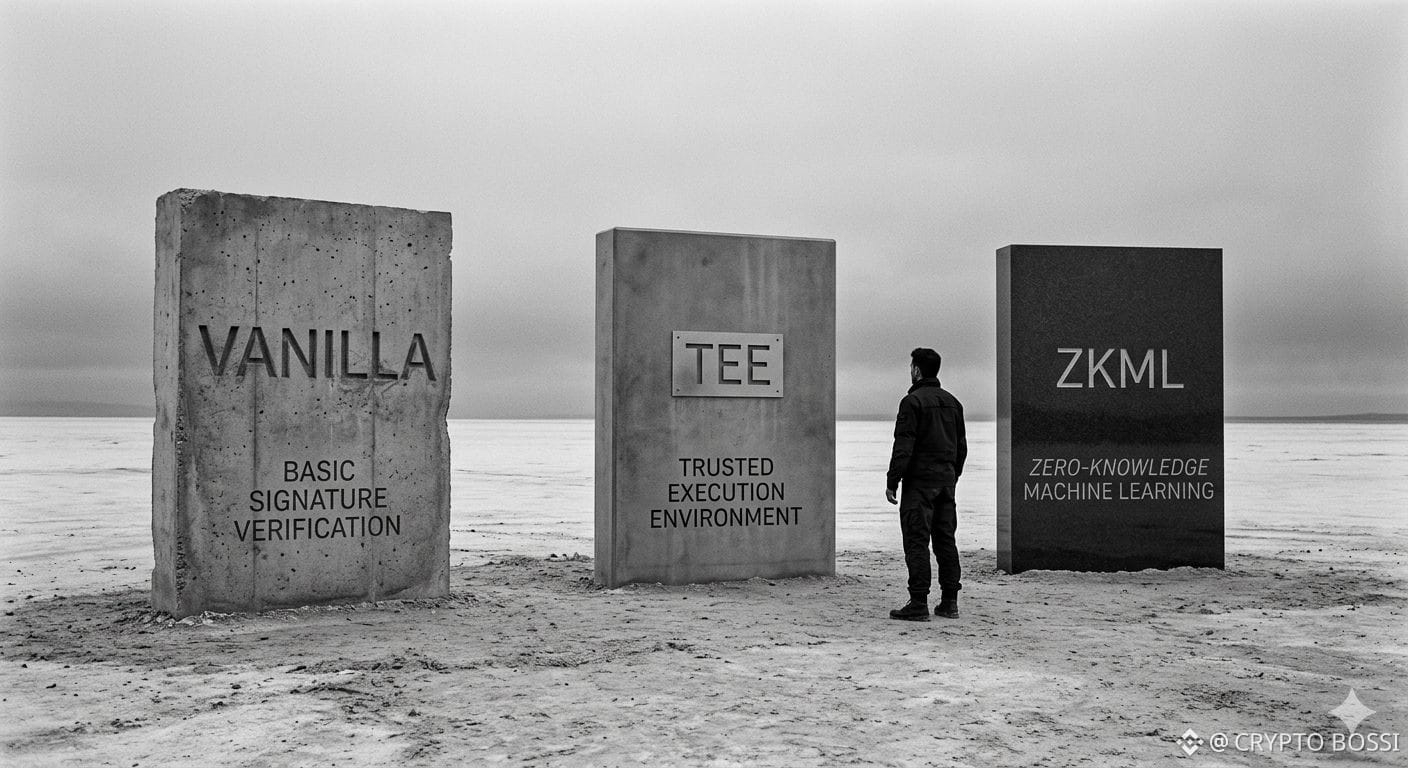
OpenGradient hace algo más interesante en su espectro de verificación de tres niveles.
Vanilla;
TEE.
ZKML.
y la parte extraña es que ya no leo OpenGradient Vanilla como el eslabón débil. no exactamente. lo leo como un nivel que apenas finge. La verificación básica de firmas es casi descortés en ese sentido. no se comporta como si hubiera demostrado una ejecución correcta. no se comporta como si hubieran intervenido entornos de ejecución confiables. no se comporta como si las pruebas de conocimiento-cero llevaran toda la carga. solo te dice qué tipo de garantía de ejecución existe y se detiene ahí.
“el nivel de verificación más débil podría ser el menos deshonesto”.
sí. esa frase no se me quita de la cabeza.
porque, una vez que pones Vanilla junto a TEE y ZKML, todo el Espectro de Verificación empieza a leerse menos como una escalera y más como un conjunto de niveles distintos de honestidad sobre lo que la capa de verificación de OpenGradient realmente puede garantizar. y cuando lo lees así, elegir un nivel de verificación deja de sonar como “más seguridad es mejor” y empieza a sonar más como... qué tipo de incertidumbre estás dispuesto a admitir en voz alta.
y eso queda un poco raro, sinceramente.
porque a veces el nivel de verificación más serio no es el que promete más.
a veces es el que se niega a fingir certeza criptográfica.
gienso que Vanilla es quizá la palabra más honesta en OpenGradient.
y es gracioso porque casi suena insultante.
como OpenGradient Firmas Vanilla. Verificación básica de firmas. esa frase no tiene ningún encanto. cero aura TEE. cero seriedad ZKML. sin postureo de seguridad basado en hardware. sin pureza de conocimiento-cero. solo... bueno, aquí tienes la firma, aquí tienes el registro de inferencia firmado, aquí está lo que este nivel de verificación está dispuesto a prometer y ni un centímetro más.
y tal vez sea exactamente por eso que se me queda pegado.
porque la mayoría de las capas de verificación se esfuerzan mucho por sonar más fuertes de lo que son. más seguras de lo que son. más ciertas de lo que son. ocultan los bordes. lo alisan todo. hacen que cada garantía de ejecución suene como la misma cosa pulida y adulta.
OpenGradient hace algo más interesante en su espectro de verificación de tres niveles.
Vanilla;
TEE.
ZKML.
y la parte extraña es que ya no leo OpenGradient Vanilla como el eslabón débil. no exactamente. lo leo como un nivel que apenas finge. La verificación básica de firmas es casi descortés en ese sentido. no se comporta como si hubiera demostrado una ejecución correcta. no se comporta como si hubieran intervenido entornos de ejecución confiables. no se comporta como si las pruebas de conocimiento-cero llevaran toda la carga. solo te dice qué tipo de garantía de ejecución existe y se detiene ahí.
“el nivel de verificación más débil podría ser el menos deshonesto”.
sí. esa frase no se me quita de la cabeza.
porque, una vez que pones Vanilla junto a TEE y ZKML, todo el Espectro de Verificación empieza a leerse menos como una escalera y más como un conjunto de niveles distintos de honestidad sobre lo que la capa de verificación de OpenGradient realmente puede garantizar. y cuando lo lees así, elegir un nivel de verificación deja de sonar como “más seguridad es mejor” y empieza a sonar más como... qué tipo de incertidumbre estás dispuesto a admitir en voz alta.
y eso queda un poco raro, sinceramente.
porque a veces el nivel de verificación más serio no es el que promete más.
a veces es el que se niega a fingir certeza criptográfica.