

claude opus encontró un bug en el token de privacidad de crypto de ~$9B que podía imprimir dinero de la nada - y es jodidamente aterrador
zcash tenía un fallo oculto en su código. te permitía crear zec falso de la nada - y era completamente invisible. nadie podía siquiera darse cuenta de que había sucedido
y estuvo ahí durante 4 años. todos los mejores criptógrafos miraron zcash, y ninguno lo detectó
entonces un white hat usó claude opus 4.8 + una configuración personalizada y lo encontró en aproximadamente un día - solo días después de que salió el modelo. incluso construyó una versión funcional que acuñó monedas falsas en una red de pruebas
la parte aterradora es que, debido a que zcash es privado, no hay forma de probar al 100% que nadie lo haya usado antes de la corrección
ahora piensa en cuántas otras monedas tienen un bug como este esperando ahí
cómo funcionaba realmente: zcash oculta cada transacción detrás de una prueba matemática que básicamente dice "soy dueño de esta moneda y la estoy gastando" - sin revelar nada más
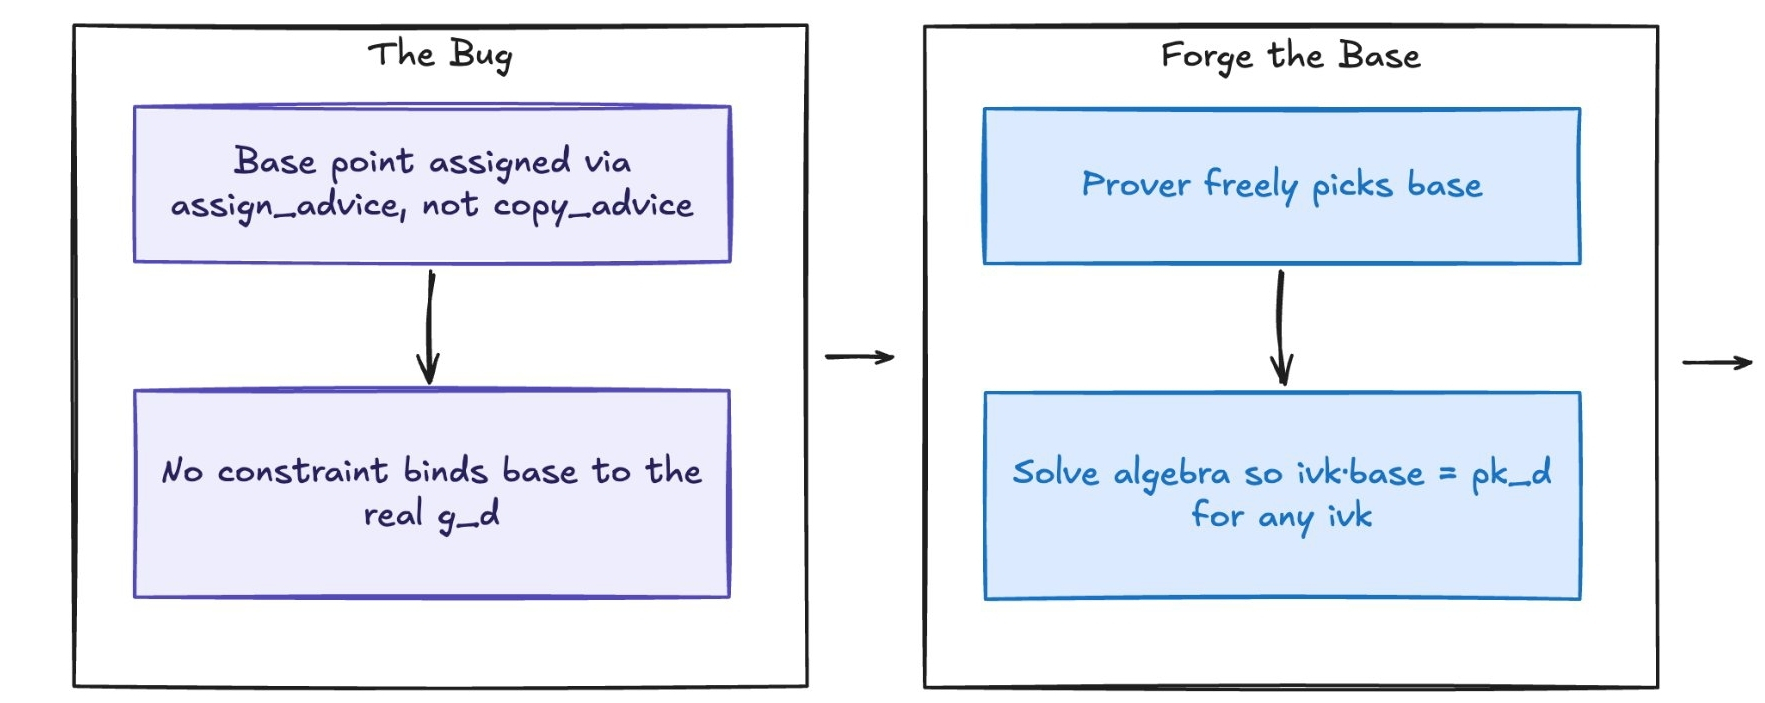
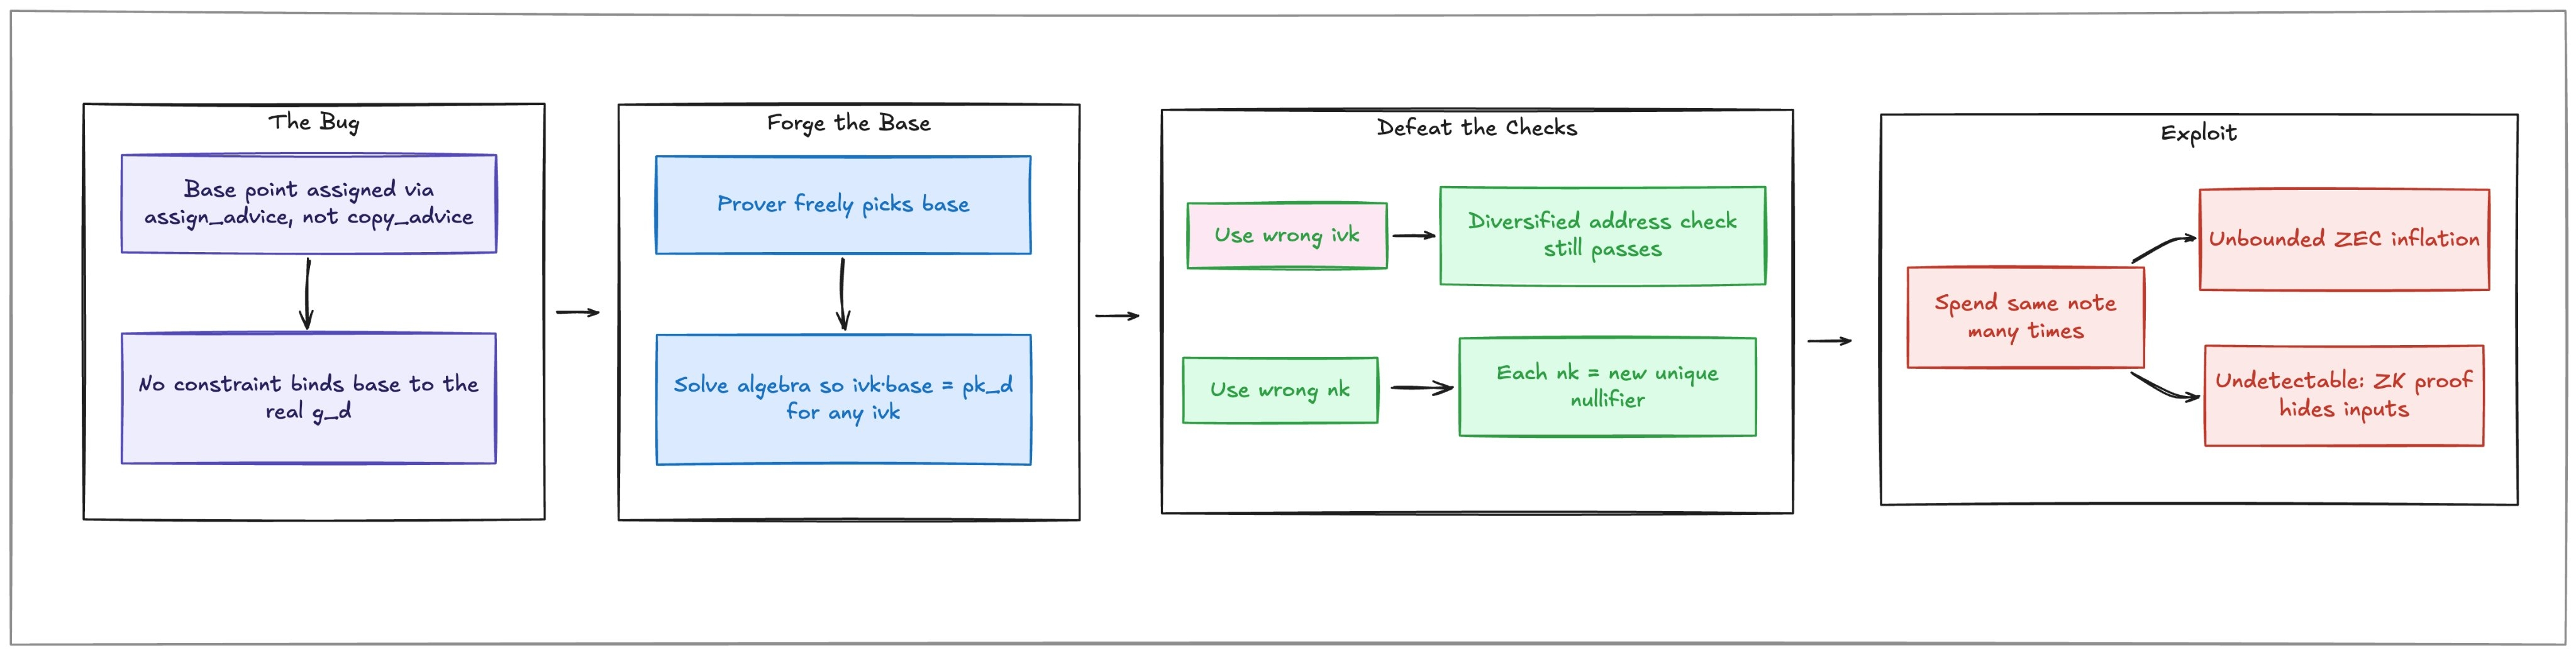
un paso de esa prueba multiplica números secretos en una curva elíptica para confirmar que tu clave coincide con la moneda. el error era que ese paso nunca bloqueó qué número debías usar como punto de partida
así que un atacante podría cambiar silenciosamente un número falso, y la prueba aún "funcionaría" - incluso para una moneda que nunca fue suya
una vez que esa verificación fue engañada, podían gastar la misma moneda una y otra vez, cada vez marcándola con un nuevo marcador de "gastado" para que la red viera una moneda completamente nueva cada vez
zec conjurado de la nada, completamente encriptado, totalmente invisible. nadie observando la cadena podría siquiera notar que ocurrió
la solución fue una actualización de emergencia de la red. no hay evidencia de que alguna vez se explotara - pero no hay forma de probar completamente que no lo fue