


Gnosis está trabajando para contener un exploit el lunes que afecta su producto Gnosis Pay, después de que el cofundador Martin Köppelmann reconociera un hackeo activo que involucra el módulo de retraso del sistema y dijera que el proyecto cubrirá las pérdidas de los usuarios.
Köppelmann inicialmente instó a los usuarios a retirar fondos, una advertencia que fue rápidamente amplificada por la firma de seguridad blockchain PeckShield, que dijo que se recomendaba encarecidamente a los usuarios que retiraran todos los fondos (EURe y GNO) y verificaran su exposición.
Sin embargo, el cofundador de Gnosis luego retiró ese consejo y eliminó el tweet inicial, diciendo que la mayoría de los usuarios no podrían retirar sus fondos. Reiteró que el equipo de Gnosis está "trabajando activamente para contener el daño" y hará que los usuarios recuperen su dinero.
Gnosis es un proyecto de Ethereum de larga trayectoria, mejor conocido por su infraestructura de monedero de contratos inteligentes y por Gnosis Chain, una red compatible con la Máquina Virtual de Ethereum (EVM) utilizada para pagos y finanzas descentralizadas.
La orientación cambiante deja sin responder preguntas clave, incluyendo cuánto se ha robado, qué contratos o usuarios se ven afectados, y si el problema se origina en el propio módulo de retraso de Zodiac, su configuración dentro de Gnosis Pay, o un fallo arquitectónico más amplio.
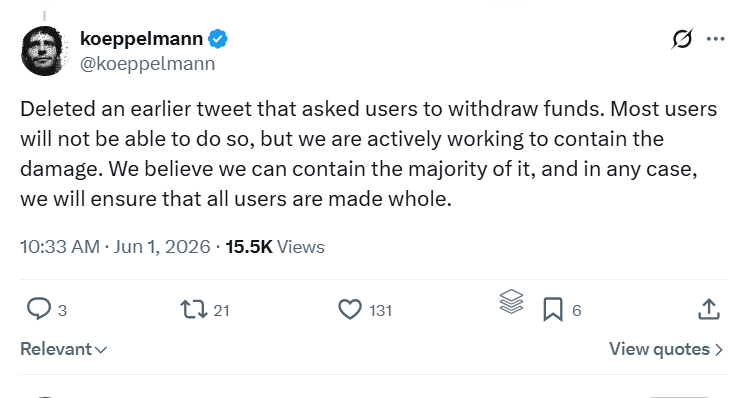
Cofundador de Gnosis se compromete a devolver el dinero a los usuarios. Fuente: Koeppelmann
Cointelegraph se puso en contacto con Gnosis y Gnosis Pay para pedir comentarios, pero no había recibido respuesta al momento de la publicación.
El ex desarrollador principal del protocolo Near, Vadim Zacodil, dijo que el diseño de Gnosis Pay enruta la autogestión del usuario a través de una capa compartida de “retraso” que pone en cola transacciones salientes de muchos Safes a la vez, por lo que un bug o exploit allí puede empujar retiros maliciosos hacia las colas de miles de usuarios simultáneamente, aunque las claves individuales nunca se muevan.
En la práctica, argumentó, lo que protege a los usuarios en este incidente es menos el hecho de que las cuentas Safe se autogestionen y más la capacidad de Gnosis de pausar la infraestructura y comprometer fondos del tesoro para cubrir las pérdidas.
El incidente sigue un exploit de un módulo Safe de terceros
El incidente ocurre apenas días después de un exploit separado que involucró un módulo de terceros conectado a Safe: la infraestructura de monedero de contratos inteligentes incubada originalmente dentro del ecosistema de Gnosis y ahora desarrollada por Safe Labs.
En ese caso, un contrato de SquidRouterModule que interactuaba con monederos Safe fue abusado para drenar aproximadamente 3,2 millones de dólares de alrededor de 86 Safes en Ethereum y Base, lo que llevó tanto a Safe Labs como a Squid a afirmar que la vulnerabilidad estaba fuera de sus protocolos principales.
También llega después de un mes de menores pérdidas por exploits de criptomonedas en general. Datos de CertiK publicados el domingo mostraron que las pérdidas totales cayeron a unos 68,3 millones de dólares en mayo, una reducción aproximada del 90% respecto a abril, marcando el tercer mes de este año con pérdidas por debajo de 100 millones de dólares.
Revista: ¿La Ley CLARITY será buena — o mala — para DeFi?