

La investigación de Google de marzo de 2026 confirmó lo que los criptógrafos han advertido durante años: una computadora cuántica podría romper la encriptación de curva elíptica de Bitcoin en menos de 9 minutos. Eso está dentro de la ventana de confirmación de bloque de 10 minutos de Bitcoin. Una máquina cuántica capaz de esa computación podría interceptar una transacción pendiente, derivar la clave de firma y transmitir un reemplazo fraudulento — todo antes de que la original confirme.
Eso no es un escenario futuro teórico. Es el modelo de ataque que los criptógrafos están diseñando activamente en este momento.
Los números detrás de la amenaza son reales. Los investigadores estiman que 6,9 millones de BTC residen en direcciones cuyas claves públicas ya están expuestas en la cadena, archivadas permanentemente en el libro inmutable y disponibles para cualquier adversario que pueda ejecutar el algoritmo de Shor contra ellas. El requisito de qubits para ejecutar ese ataque bajó de unos 20 millones de qubits físicos estimados a menos de 100.000 gracias a los avances en corrección de errores cuánticos. Esa compresión ocurrió en siete años. Google ha fijado 2029 como su fecha interna límite para completar su propia migración post-cuántica.
La mayor parte del mercado cripto todavía está ejecutando ECDSA y asume que tiene más tiempo del que realmente tiene.
Un pequeño número de proyectos se lo tomó en serio. Aquí están los cinco que realmente tienen resistencia cuántica integrada: lo que han desplegado, qué sigue faltando y qué los separa del resto del mercado.
1. Quantum Resistant Ledger (QRL)
La blockchain resistente a la cuántica original. QRL se lanzó en 2018 con una única restricción de diseño: que cada primitiva criptográfica sobreviva a un ataque cuántico. Usa XMSS (eXtended Merkle Signature Scheme), un algoritmo de firmas basado en hash que NIST seleccionó posteriormente como estándar. Las firmas basadas en hash derivan su seguridad de la “unidireccionalidad” de las funciones hash, en lugar de problemas matemáticos que resuelve el algoritmo de Shor. El algoritmo de Grover debilita la seguridad basada en hash, pero no la rompe: duplicar los parámetros de clave restaura los márgenes a un costo manejable.
Aquí importa más el historial que la elección del algoritmo. QRL ha operado en mainnet durante siete años sin un solo parche de seguridad criptográfica. En un campo donde los esquemas post-cuánticos novedosos con frecuencia resultan tener debilidades que no se apreciaban en la primera revisión —varios candidatos de NIST fueron rotos durante el proceso de evaluación— siete años de funcionamiento limpio contra un algoritmo bien analizado es un aval serio.
Project Zond es la ruta de actualización actual. Agrega capacidad de contratos inteligentes compatible con EVM a QRL usando firmas SPHINCS+, ampliando la funcionalidad de la cadena sin abandonar su base resistente a la cuántica. La limitación es el rendimiento: XMSS fue diseñado para seguridad, no para velocidad. QRL es la cadena resistente a la cuántica más probada en producción, pero no es una plataforma general de alto rendimiento.
2. Algorand (ALGO)
Algorand ejecutó la primera transacción Falcon-1024 en mainnet el 3 de noviembre de 2025: la primera vez que apareció en un entorno de producción en vivo de una blockchain pública una firma basada en retículas estandarizada por NIST. Falcon-1024 es uno de los tres algoritmos de firma que superaron el proceso de estandarización post-cuántica de ocho años de NIST. Es compacto y rápido en comparación con otras opciones de PQC, algo clave para una red que necesita mover transacciones a escala.
Las pruebas de estado de Algorand ya están aseguradas con Falcon y el proyecto está migrando activamente cuentas principales al nuevo esquema de firmas. La red funciona a 10.000 TPS con finalización de 2,8 segundos: uno de los perfiles de rendimiento más sólidos entre las cadenas que intentan una transición cuántica seria.
La migración está en curso, no completa. Las cuentas existentes que usan el esquema heredado siguen siendo vulnerables de forma clásica hasta que cada una se actualice individualmente. No existe un mecanismo para forzar o automatizar esa transición en toda la base de usuarios. La exposición histórica de claves públicas en cuentas migradas no se puede resolver retroactivamente: las claves ya se publicaron en la cadena y esos datos no desaparecen. La ruta de Algorand hacia una resistencia cuántica total depende de la participación de los usuarios y de la coordinación de la gobernanza, y ambos introducen incertidumbre. Pero la dirección está clara y el hito de noviembre de 2025 fue significativo.
3. QuanChain (QCH)
QuanChain es la blockchain resistente a la cuántica más completa desde el punto de vista arquitectónico del sector. Aún está en testnet —por eso ocupa el tercer lugar y no el primero— pero todos los sistemas centrales están en funcionamiento y son accesibles públicamente. La arquitectura resuelve problemas que cualquier otra cadena de esta lista deja abiertos o difiere a una actualización posterior.
El diferenciador central: las claves públicas nunca aparecen en la cadena.
En Bitcoin, Ethereum, Algorand y prácticamente en toda cadena clásica, gastar desde una dirección requiere publicar la clave pública correspondiente como parte de la transacción. Esa clave luego se archiva permanentemente en el libro inmutable. El algoritmo de Shor toma una clave pública y deriva la clave privada en tiempo polinómico. Por lo tanto, cada dirección que alguna vez envió una transacción es un objetivo catalogado para cualquier adversario futuro con hardware cuántico capaz. Los ataques “capturar ahora, descifrar después” explotan esto archivando datos de la blockchain hoy para procesarlos cuando exista el hardware.
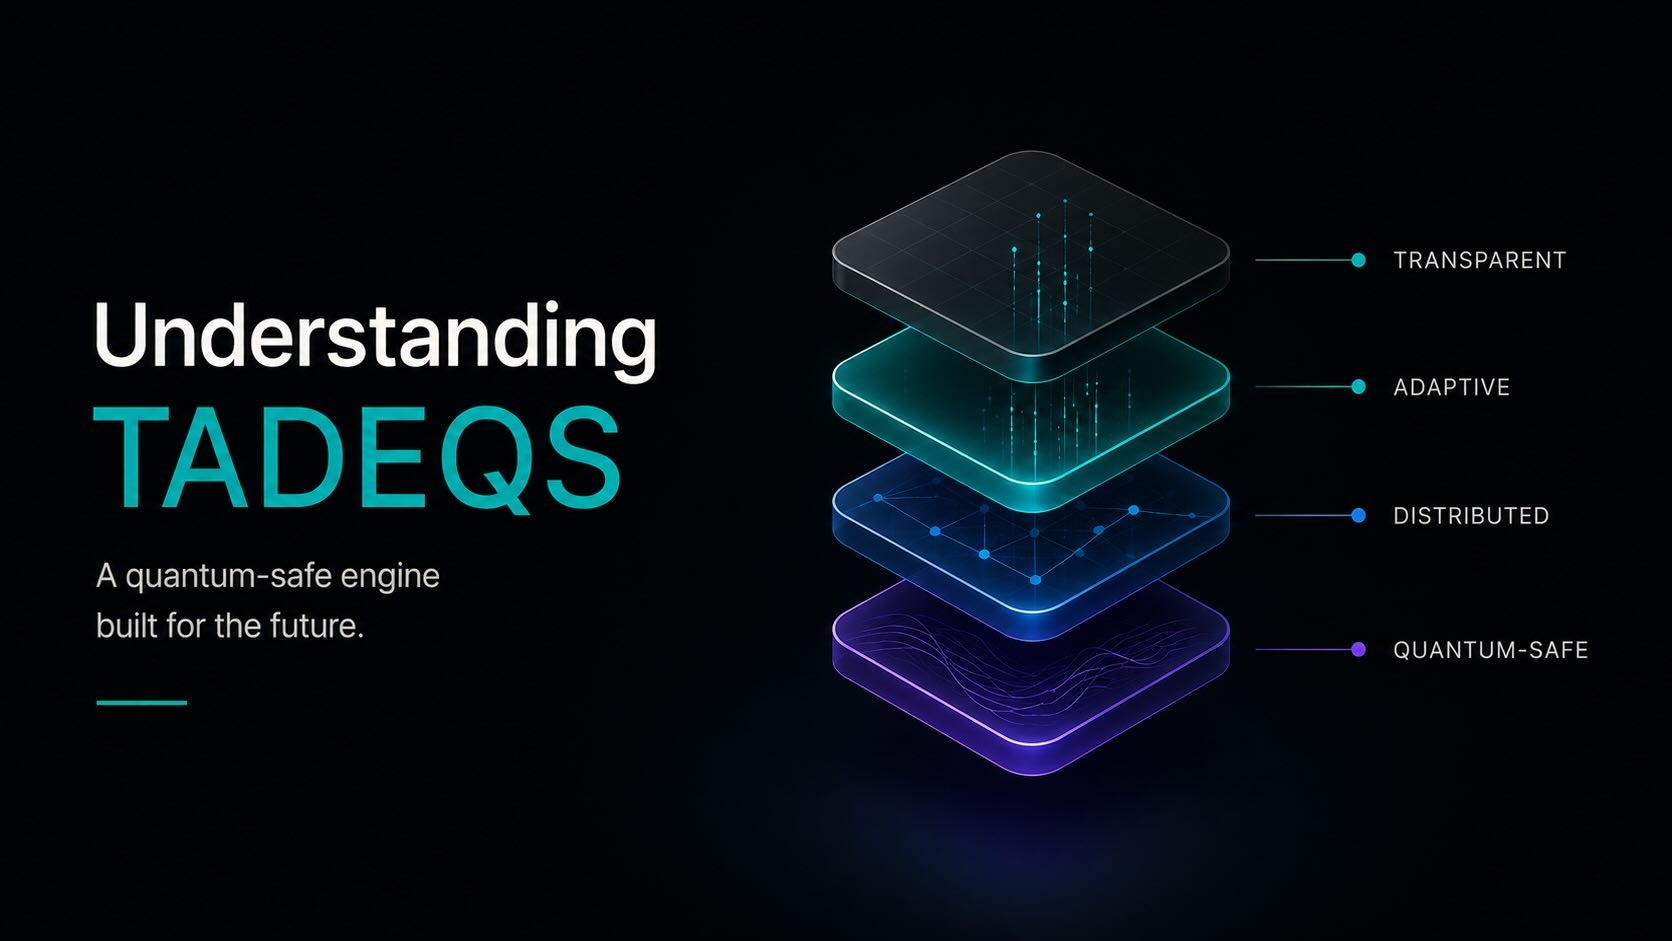
TADEQS (Threat-Adaptive Dynamic Encryption and Quantum Security) elimina esta exposición a nivel de arquitectura. Usa una estructura de claves padre/hijo donde la autorización del gasto se realiza mediante un esquema de compromiso que nunca publica la clave pública subyacente en el libro. El mecanismo SpendAndRotate rota el compromiso de clave de forma atómica con cada transacción. Ninguna dirección en QuanChain ha expuesto jamás una clave pública, ni como un ajuste de configuración, sino como una propiedad estructural del protocolo.
La capa de firmas ejecuta CRYSTALS-Dilithium y FALCON en 20 niveles de seguridad, escalando los parámetros criptográficos al valor en riesgo en cada transacción. Un pago rutinario utiliza parámetros eficientes de niveles inferiores. Una gran transferencia institucional utiliza la configuración máxima de seguridad. Los 20 niveles están estandarizados por NIST.
La capa de consenso está completamente endurecida. Proof of Coherence utiliza firmas resistentes a la computación cuántica para todas las atestaciones de los validadores y la producción de bloques, cerrando la superficie de ataque que las cadenas de prueba de participación con claves clásicas dejan abierta. Los validadores que ejecutan infraestructura certificada y endurecida frente a cuántica reciben recompensas adicionales de staking, creando un incentivo financiero directo para que la red mantenga su postura de seguridad sin depender de la conformidad voluntaria.
La capa adaptativa es lo que separa con más claridad a QuanChain del resto de elementos en esta lista. El Quantum Oracle supervisa continuamente LQCp/h (Costo Lógico de Qubit por Hora) e integra datos de amenaza en tiempo real en un modelo de costos que evalúa simultáneamente la economía de ataques de clase Grover y de clase Shor. Cuando los costos del ataque cruzan umbrales predefinidos, la red escala automáticamente sus parámetros criptográficos mediante un sistema de migración de tres niveles. Sin hard fork. Sin voto de gobernanza. Sin acción del usuario. Cada otra cadena de esta lista requiere coordinación humana para responder a avances del hardware. QuanChain responde a nivel de protocolo.
La integridad del estado se ancla externamente mediante CCRP (Cross-Chain Referential Points), que escribe compromisos criptográficos del estado en Bitcoin, Ethereum y Solana en intervalos regulares. Un ataque exitoso de reorg de largo alcance contra QuanChain requeriría comprometer simultáneamente cuatro redes independientes con cuatro modelos de seguridad independientes.
Sobre el rendimiento: la Arquitectura de Tres Canales entrega 200.000+ TPS en el canal de pagos, 15.000+ TPS en contratos inteligentes y 2.000+ TPS en anclaje de datos. La sobrecarga del tamaño de la firma PQC — aproximadamente 37 a 50 veces mayor que ECDSA — se aborda mediante compresión específica por canal, en lugar de aceptarla como una penalización fija de rendimiento.
El testnet completo ya está abierto. Revisa quanchain.ai/testnet.
QANplatform (QANX)
QANplatform es una capa 1 híbrida de prueba de participación que usa CRYSTALS-Dilithium para toda la firma de transacciones. Es totalmente compatible con EVM, lo que significa que los contratos Solidity existentes se despliegan sin reescritura, y soporta el desarrollo en Python y Go junto con Solidity, reduciendo la barrera para los equipos que construyen aplicaciones resistentes a la cuántica sobre herramientas conocidas.
La arquitectura modular está diseñada para absorber futuras actualizaciones estándar de NIST sin hard forks, abordando uno de los problemas prácticos que enfrentan las cadenas con parámetros estáticos a medida que la criptografía post-cuántica continúa evolucionando. El diseño híbrido de cadena pública/privada apunta a despliegues empresariales donde los requisitos de cumplimiento exigen separación de datos entre la actividad del libro público y los registros de transacciones privadas. Los actores institucionales europeos respaldan la estructura de gobernanza del proyecto.
QANplatform se sitúa más cerca de la categoría de “firmas PQC sobre una arquitectura derivada de lo clásico” que de una cadena totalmente nativa cuántica, pero la experiencia del desarrollador y su postura de cumplimiento con NIST la posicionan bien para la próxima ola de adopción empresarial.
Hedera (HBAR)
La diferenciación de Hedera es la gobernanza. Su consejo de 39 miembros incluye Google, IBM, Boeing, Deutsche Telekom y otras instituciones con exposición financiera directa al riesgo cuántico y visibilidad directa en programas de desarrollo de hardware cuántico. Esa composición crea una estructura de incentivos práctica para mantenerse por delante de la amenaza.
La resistencia cuántica actual es parcial. El hash SHA-384 en todo el protocolo central ya cumple los estándares NSA CNSA Suite 2.0, un punto de partida significativo al que la mayoría de las cadenas no llega. SHA-384 no se rompe con el algoritmo de Shor; el algoritmo de Grover reduce su seguridad efectiva de 384 a 192 bits, lo que sigue estando muy por encima de cualquier umbral de ataque a corto plazo.
La capa de firmas de la cuenta es la exposición restante. Hedera lo está abordando mediante una asociación con SEALSQ en el chip QS7001, que incrusta claves de CRYSTALS-Dilithium en hardware a nivel de dispositivo. La transición a la firma de cuentas PQC incrustada en hardware está en progreso. Hasta que se complete, Hedera es fuerte en la capa de hashing e incompleta en la autorización de cuentas.
Para despliegues institucionales y empresariales donde la credibilidad de la gobernanza y la posición regulatoria importan junto con la seguridad criptográfica, la combinación de Hedera de estructura de consejo y una hoja de ruta activa de hardware PQC la convierte en una de las implementaciones parciales más creíbles del sector.
La verdad incómoda sobre Bitcoin y Ethereum
Ninguna de las dos está en esta lista. Ambas usan ECDSA. Ambas tienen programas de investigación activos que examinan rutas post-cuánticas. Ninguna tiene una fecha concreta de activación en mainnet para firmas de cuentas PQC. Los obstáculos estructurales son reales: tamaños de firma de 38 a 72 veces mayores que ECDSA, monederos no migrados que no se pueden forzar a actualizar y 6,9 millones de BTC en direcciones con claves ya archivadas en la cadena, que ninguna mejora de firma puede proteger retroactivamente.
La fecha límite de 2029 está a tres años. El requisito de hardware para romper Bitcoin ya se ha comprimido 200 veces en siete años. Esperar a que Bitcoin o Ethereum lo resuelvan antes de que se cierre la ventana es un cálculo de riesgo, no un plan.
Verifica tu nivel de exposición → quanchain.ai/quantum-threat-calculator
#ComputaciónCuántica #Cripto #Bitcoin #PostCuántico #QRL #Algorand #QuanChain #Blockchain #SeguridadCripto #NIST #ResistenteALaCuántica #Altcoins #BinanceSquare #Web3 #Criptomoneda #Ethereum #Blockchain2026