


CertiK dice que los hackers vinculados a Corea del Norte robaron alrededor del 60% del valor perdido en hacks de cripto en 2025, con los fondos utilizados para ayudar a financiar los programas nucleares y de misiles balísticos del régimen, destacando la creciente dependencia del país en los activos digitales para generar moneda dura.
Los hallazgos, compartidos con Cointelegraph el martes, provienen de un nuevo informe de Skynet que atribuye aproximadamente $2.06 mil millones de una estimación de $3.4 mil millones en pérdidas de seguridad cripto en 2025 a grupos ligados a la República Popular Democrática de Corea, o DPRK, en 79 de 656 incidentes documentados ese año.
Entre 2016 y principios de 2026, los actores vinculados a la DPRK robaron un estimado de $6.75 mil millones en criptomonedas a través de 263 incidentes documentados, dice el informe, citando hallazgos del investigador onchain independiente Taylor Monahan.
El análisis de CertiK concluye que Corea del Norte ha "industrializado" el robo de cripto en un mecanismo central de ingresos del estado, con estimaciones de código abierto que muestran cómo estas operaciones representan una parte sustancial de los ingresos externos del régimen, ya que el robo de activos digitales se convierte en una corriente de ingresos sostenida para el país.
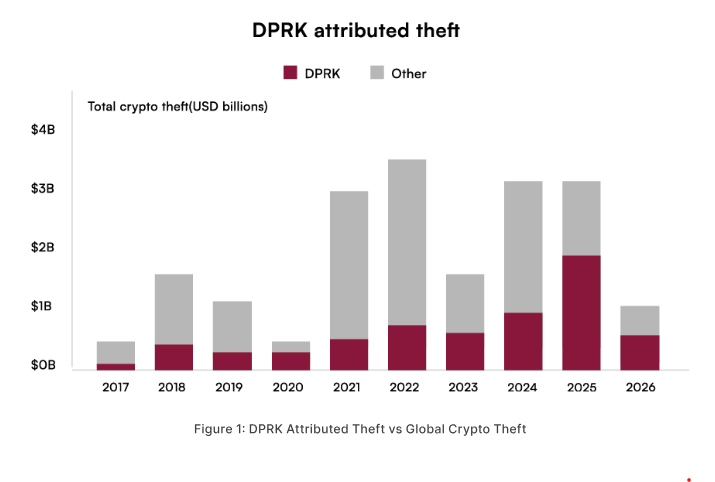
Robo total de cripto por parte de la DPRK a lo largo de los años. Fuente: CertiK/Skynet
El informe también identifica un cambio de compromisos oportunistas de wallets calientes a operaciones menos frecuentes pero de mayor valor que apuntan a los mayores pools de capital.
En 2025, los grupos vinculados a la DPRK fueron responsables de aproximadamente el 60% del valor robado, pero solo alrededor del 12% de los incidentes totales, destacando lo que CertiK describe como un enfoque en "precisión y escala."
El único incidente más grande, la explotación de Bybit en febrero de 2025, resultó en aproximadamente $1.5 mil millones en pérdidas y se atribuye en el informe al grupo TraderTraitor a través de un compromiso de la cadena de suministro de un proveedor de firmas de terceros.
En ese caso, el análisis onchain de CertiK encontró que aproximadamente el 86% del Ether robado se convirtió en Bitcoin dentro de un mes después del hackeo, utilizando servicios de mezcla, puentes entre cadenas, intercambios descentralizados y brokers de venta directa.
Los hacks de cripto de Corea del Norte pasan de phishing a infiltración física.
El estudio Skynet de CertiK también detalla una progresión en las tácticas, mostrando que la ingeniería social sigue siendo el vector de ataque inicial dominante, incluyendo ofertas de trabajo falsas, suplantación de inversores y repositorios de código malicioso.
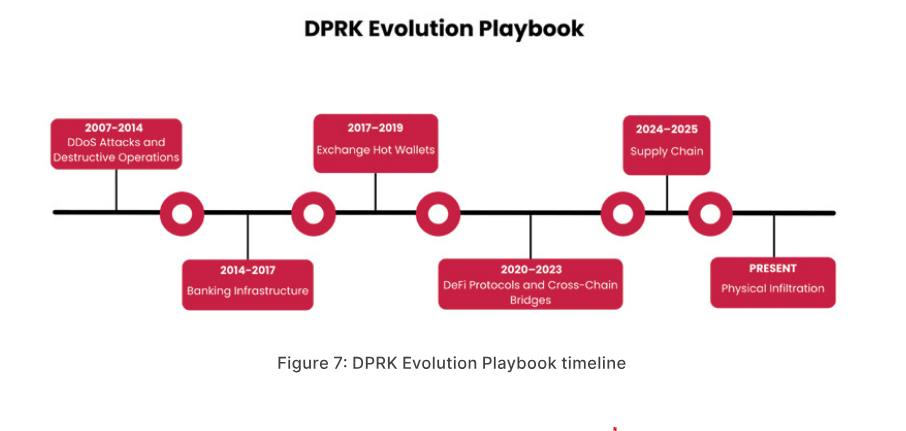
Playbook de evolución de la DPRK. Fuente: CertiK/Skynet
El informe atribuye la explotación del Ronin Bridge en 2022 a una campaña de spearphishing que involucró a un reclutador falso de LinkedIn y un PDF cargado de malware, mientras que Bybit se cita como un ejemplo de compromiso de la cadena de suministro, donde los atacantes manipularon una interfaz de usuario para dirigir fondos a una dirección maliciosa sin cambiar el contenido aparente de las transacciones.
La evolución más reciente, descrita por CertiK como "infiltración física", se ilustra con el incidente del Drift Protocol en abril de 2026, en el cual aproximadamente $285 millones fueron drenados de una plataforma basada en Solana después de una operación de seis meses que involucró asistencia a conferencias, construcción de relaciones y manipulación de gobernanza.
Jonathan Riss, analista de inteligencia blockchain en CertiK, dijo a Cointelegraph que las operaciones vinculadas a la DPRK ahora combinan técnicas de inteligencia con exploits técnicos, advirtiendo que los trabajadores de tecnología de la información de Corea del Norte y los intermediarios pueden obtener roles de confianza dentro de firmas de cripto y fintech occidentales bajo identidades falsas.
El informe de CertiK, citando a monitores de las Naciones Unidas y evaluaciones de inteligencia de los Estados Unidos, señala que los ingresos de estos robos de cripto se confirman para apoyar los programas nucleares y de misiles balísticos de Corea del Norte, elevando el problema de una preocupación de ciberseguridad a uno de seguridad internacional, según las evaluaciones citadas.
Asia Express: Corea del Norte niega hacks de cripto, las pruebas bancarias de Upbit utilizan Ripple.