

Los datos de GoPlus Security revelan un Web3 bajo asedio
GoPlus Security detuvo 2.3 millones de transacciones fraudulentas en abril de 2026. Esa cifra merece atención. Ese número fue calculado a partir de la capa de seguridad del protocolo, lo que significa más de 717 millones de llamadas API procesadas mensualmente, a través de más de 40 blockchains donde se encontraron amenazas. Luego, suma $45.8 millones en ahorros de usuarios por hackeos junto con vulnerabilidades descubiertas en más de 30 proyectos del ecosistema. La imagen comienza a ser bastante clara. La infraestructura subyacente de las wallets de cripto que la mayoría de los usuarios conocen y en las que confían (piensa en MetaMask, Trust Wallet, Uniswap) está literalmente bajo ataque todos los días. La conversación no es si están ocurriendo ataques en los productos de GoPlus. Lo que la prevalencia de estos ataques significa para la seguridad en la cadena en su conjunto en 2026 es la pregunta abierta.
Lo Que Cientos de Millones de Llamadas API Mensuales Capturan
Los volúmenes también importan. La API de Seguridad del Token de Inteligencia de GoPlus promedia 717 millones de llamadas por mes a través de sus puntos finales en 2025. Alcanzó un punto máximo de casi 1 billón de llamadas en febrero de 2025. Esa red añadió una API de Seguridad de Agentes de IA al stack en marzo de 2026. Esa es una nueva categoría de amenaza que se suma a ese total solo este año. Cada API está diseñada para escalar a decenas de millones de llamadas. El número de implementaciones de SecHub superó las 70,000 a finales de 2025 con 36 operadores AVS apostados en su conjunto de validadores. Un total de 1.1 millones de ETH fue reinstacado a través de ese conjunto. Esas son las redes que componen los 2.3 millones. Cada transacción bloqueada fue analizada por patrones de direcciones maliciosas, luego pasó por un análisis de seguridad de tokens y simulación de transacciones antes de ser bloqueada. El modelo de token de seguridad de GoPlus incluso cobra una tarifa nominal en gas en GPS por cada interacción con el ecosistema asegurado. Cada transacción bloqueada genera ingresos para el protocolo. El ingreso real hasta la fecha (octubre de 2025): $4.7 millones. $2.5 millones (53%) de eso fue generado por la aplicación GoPlus, $1.7 millones directamente a través del Protocolo SafeToken. La cuestión es: cuando haces las cuentas sobre esa relación de llamadas API a transacciones realmente bloqueadas, la tasa de interceptación es aproximadamente del 0.32% de todas las consultas. Suena increíblemente bajo hasta que te das cuenta de que esas consultas están en cientos de millones por mes. Eso son millones de exploits prevenidos cada mes. Y esa relación sigue creciendo.
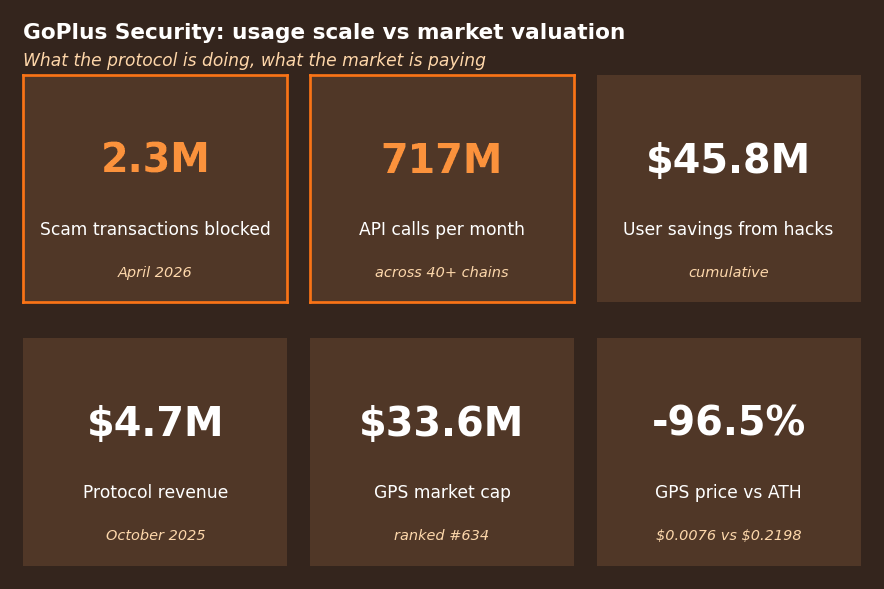 Escala de uso vs valoración del mercado. Fuentes: informes Q1 de GoPlus para métricas de protocolo; CoinGecko para precio y capitalización de mercado de GPS.
Honeypots, Rug Pulls y los Tipos de Ataques que Dominan Hoy en Día
Ninguno de estos 2.3 millones caerá limpiamente en solo una categoría. Las protecciones de GoPlus cubren todo, desde contratos honeypot, bugs de acuñación ilimitada, ataques de phishing y rug-pulls. Las integraciones de GoPlus en protocolos como Uniswap y SafePal fueron diseñadas específicamente para detectar honeypots y tokens que han sido programados con protecciones intencionales contra la venta de un activo una vez comprado y vulnerabilidades de acuñación ilimitada que permiten a quien controla un contrato acuñar tokens ilimitados y drenar liquidez de un grupo. GoPlus agregó una cuarta categoría de detección en marzo de 2026 con el lanzamiento del Mercado de Seguridad SafuSkill en BNB Chain: "Habilidades" de Agentes de IA maliciosos. Las habilidades son colecciones de código que se pueden conectar a agentes autónomos para otorgarles nuevas funciones. GoPlus descubrió que el 21% de las "Habilidades" populares contenían código de alto riesgo capaz de ataques serios como acceso remoto a redes. 1 de cada 5 módulos de Habilidad de agente de IA en BNB Chain se encontró que albergaba firmas de código asociadas con explotaciones. Este vector de ataque se expandirá mucho más rápido de lo que muchos pueden prever a medida que los usuarios comiencen a aprovechar agentes de IA para comerciar en DeFi y gestionar carteras. Un ejemplo de cómo los nuevos métodos de desarrollo están creando nuevas clases de vulnerabilidades se observó con las inconsistencias en la alimentación de precios de oráculos encontradas en Moonwell en abril de 2026. El equipo sospechó que un actor malicioso había sido "codificado por vibras" con Claude Opus 4.6. Los ataques de phishing siguen siendo la categoría de mayor volumen. La actualización de la extensión del navegador de GoPlus con detección EIP-7702, resaltado automático de direcciones de contratos Web3 en X y verificaciones de riesgo con un clic estaban destinadas a combatir la afluencia de ataques de ingeniería social que redirigían a los usuarios para aprobar contratos maliciosos. Estos no son ataques complejos. Son intentos de estafa de bajo esfuerzo que dependen del volumen para tener éxito.
Las Auditorías Estáticas No Pueden Seguir el Ritmo de las Amenazas en Tiempo Real
Las auditorías han sido el estándar de la industria para la seguridad de contratos inteligentes durante años. La empresa audita el código, escribe un informe, el contrato se despliega. Las divulgaciones recientes sugieren que tal vez ese proceso no es tan efectivo como se pensaba. Lanzado el 22 de abril de 2026, el conjunto de datos de referencia de auditoría de IA es un conjunto de datos curado de 22 explotaciones de contratos inteligentes del mundo real observadas públicamente entre mayo de 2025 y abril de 2026. Cada una de estas explotaciones está contenida dentro de contratos que previamente habían pasado auditorías antes de ser explotados. Una capa de seguridad en tiempo real resuelve un problema fundamentalmente diferente al de una auditoría previa al lanzamiento. Las auditorías ayudan a detectar vulnerabilidades a nivel de código. El monitoreo del comportamiento busca detectar comportamientos anómalos: un contrato de token que ha estado funcionando benignamente durante semanas de repente tiene a su propietario llamando a una función de acuñación oculta, o un pool de liquidez cuyos depósitos y retiros siguen patrones de comportamiento consistentes con el drenaje. GoPlus ha optado por combinar estas dos estrategias. Dado que el conjunto de datos de referencia de auditoría de IA está destinado a ser utilizado como un banco de pruebas para la evaluación de sistemas de detección, la API en vivo se reservará para la evaluación a nivel de transacción. Si esto se convierte en un tema recurrente revelará cómo los mercados valoran la infraestructura de seguridad en tiempo real. El coin GPS se comercializa a $0.007634, un 96.5% menos que su máximo histórico de $0.2198 en enero de 2025. Desde el fondo del ciclo en diciembre de 2025, GPS ha subido un 73.7%. En la última semana, GPS ha apreciado un 8.9%, superando la ganancia del mercado en general de un 1.2%. Tanto el uso como la valoración cuentan historias diferentes en este momento. $4.7 millones en ingresos y una valoración post-dinero de $76.3 millones crean un múltiplo de ingresos de aproximadamente 16x. Nada de qué presumir para un protocolo de infraestructura que se espera que logre un alto crecimiento, pero con 4.29 mil millones de tokens en circulación de un suministro máximo de 10 mil millones, hay un poco de dilución pendiente. 166.44 millones de tokens GPS se desbloquearán el 1 de junio, representando el 1.7% del suministro total.
La Crisis de Seguridad Que Produjo Estos Números
Para poner en perspectiva las pérdidas de $4.0B en seguridad web3 para 2025, esta es la tendencia macro detrás de las 2.3M de interceptaciones mensuales de GoPlus. El protocolo GoPlus no creó la demanda. El ecosistema actual que GoPlus intenta resolver es uno donde los contratos fraudulentos son verificados y enviados a las mainnets más rápido de lo que los auditores pueden revisar líneas de código. La integración de front end de GoPlus y el pipeline de middleware muestran al ecosistema trabajando en conjunto para construir soluciones colaborativas. Al integrarse en Binance, MetaMask y Trust Wallet, la solución ya está llegando a millones de usuarios finales. Las asociaciones con Binance Labs, AltLayer, Footprint Analytics y Phala Network sugieren cómo las detecciones comenzarán a alimentar análisis de datos más amplios, tecnología descentralizada y TEEs. La inclusión en Bithumb en febrero de 2026 abrió el mercado minorista a los mercados coreanos y aumentó temporalmente el precio de seguridad un 20%. Si seguirá habiendo más alza ahora que los inversores coreanos pueden comprar el proyecto, aún está por verse. Otro factor a largo plazo será la expansión en la seguridad de agentes de IA. La API de Seguridad ofrecerá a los proyectos filtrado de direcciones maliciosas de pago por uso, calificaciones de seguridad de tokens y calificaciones de amenaza de rug-pull. GoPlus no emite claves API, por diseño, permitiendo un comportamiento similar a un agente en las decisiones de seguridad. Los contratos inteligentes pueden tomar decisiones automáticas de seguridad en transacciones sin un humano en el circuito. Esto se vuelve importante a medida que se espera que la población de agentes de IA dentro del ecosistema cripto crezca. El crecimiento no solo aparecerá en porcentajes de llamadas API y transacciones bloqueadas, sino en múltiplos de la ya sustancial tasa de crecimiento. Si el precio de GPS continúa en tendencia alcista depende de si el mercado sigue la tracción del protocolo. El RSI está en 60.32, actualmente en neutral. CoinGecko tiene el sentimiento del coin GPS como bajista. CoinCodex realizó de manera independiente un análisis cuantitativo sobre el coin y encontró que 2026 será alcista para él. La adopción a nivel de usuario sigue siendo sustancial con 717 millones de llamadas API por mes mientras el token sigue siendo bajista. GoPlus está funcionando mientras GPS lucha.
Leyendo los Números Contra el Modelo de Seguridad de Web3
Primero, esto no es un intento de responder si GPS es una buena tesis de inversión. En cambio, la pregunta es qué hacer cuando un protocolo comienza a generar suficientes datos de amenaza para cuantificar el tamaño del crimen en cadena en tiempo casi real. ¿Qué pasa cuando la infraestructura de GPS cripto actúa efectivamente como un sistema de vigilancia de fraude Web3 que bloquea 2.3 millones de transacciones fraudulentas a través de más de 40 cadenas en 30 días? Cuando el conjunto de datos en el que te encuentras cuenta una historia más grande que los ingresos de un solo protocolo o el precio de un token. Es una historia sobre una industria donde 1 de cada 300 transacciones filtradas a través de APIs de seguridad contiene al menos un indicador de amenaza. Una historia donde los módulos de agentes de IA están marcando el 21% de toda la actividad como de alto riesgo. Donde la manipulación de oráculos, estafas de phishing, honeypots y rug pulls no están disminuyendo, sino evolucionando para atacar nuevas superficies: agentes autónomos, contratos codificados por vibras.
GoPlus ($4.7M de ingresos, $33.6M de capitalización de mercado) es una empresa de infraestructura de mediana capitalización con una importancia desproporcionada en datos. Construido para la seguridad en la capa de transacción (en lugar de en auditorías de seguridad antes del despliegue), GPaaS está generando métricas de servicio protector con las que ningún otro protocolo a gran escala puede competir.
Si el mercado reconocerá y recompensará esa realidad a través de GPS es una cuestión para otro día. Lo que se sabe es si el producto funciona. 2.3 millones de transacciones bloqueadas = el producto funciona. 96.5% por debajo del ATH = el mercado aún no ha decidido cuánto vale eso.