🚨 Hackeo de Balancer — Todo lo que Necesitas Saber
1️⃣ Qué pasó:
Se explotó una vulnerabilidad en los vaults y grupos de liquidez V2 de Balancer. El atacante desplegó un contrato malicioso que engañó al sistema durante la configuración del grupo, permitiéndoles drenar fondos en minutos.
2️⃣ Cómo funcionó:
Verificaciones de autorización débiles y manejo de callbacks permitieron al hacker eludir las salvaguardias — habilitando intercambios no autorizados y cambios de saldo en los grupos.
3️⃣ Lo que sabemos hasta ahora:
La explotación clave comenzó con esta tx: 0xd155207261...f5b48569
Los fondos se movieron a nuevas wallets, probablemente dirigiéndose a mezcladores o puentes.
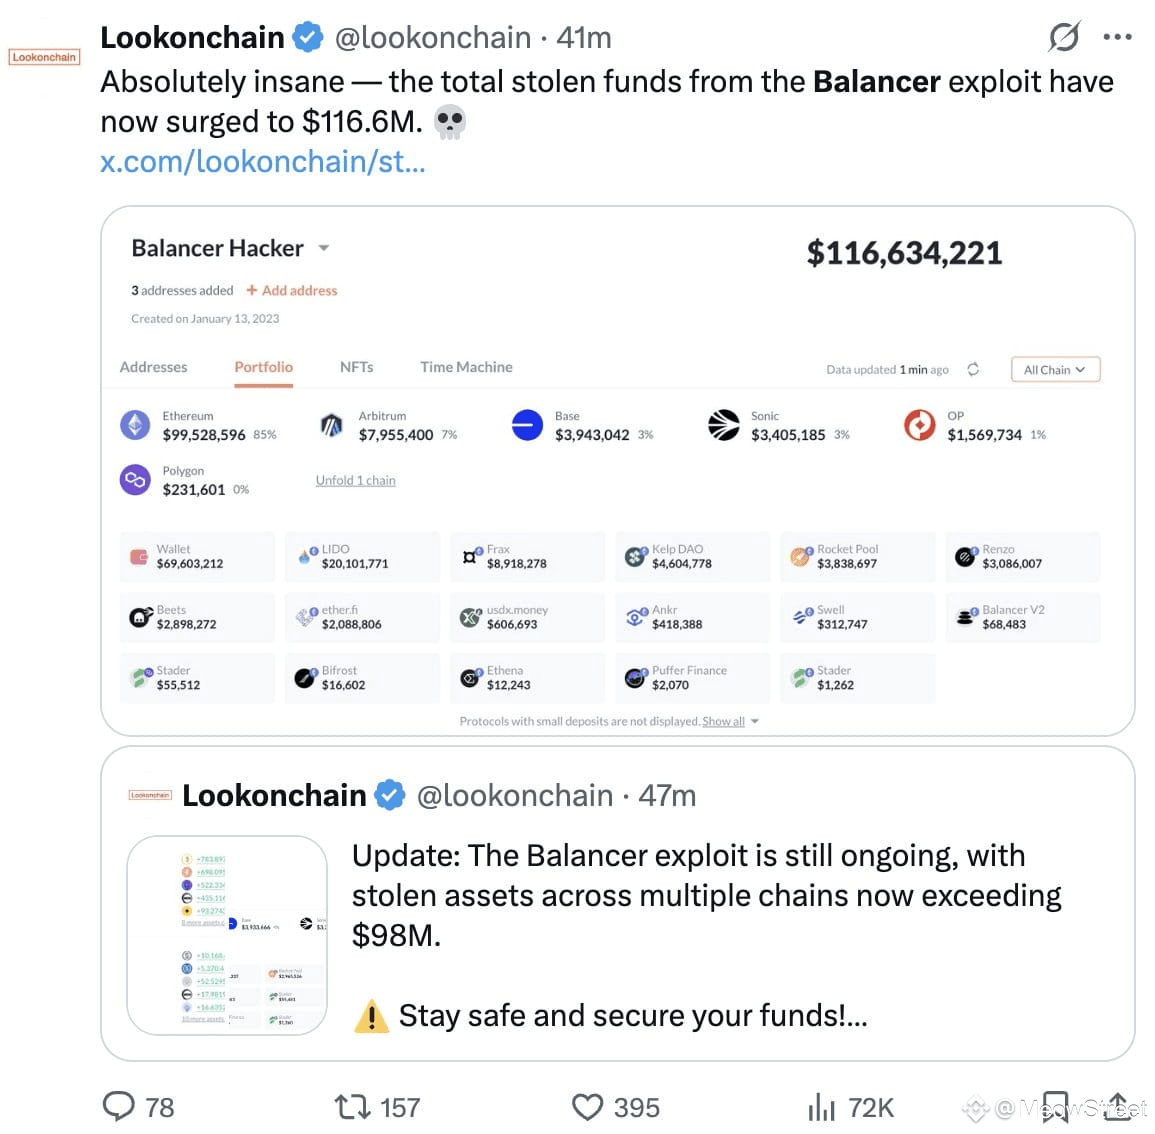
Pérdidas totales: ≈$110M–$116M
Ethereum: ~$70M+
Base + Sonic: ~$7M
Otros: ~$2M+
Activos más afectados: WETH, wstETH, osETH, frxETH, rsETH, rETH
4️⃣ Por qué fue tan malo:
El diseño “componible” de Balancer — grupos que interactúan fuertemente — hizo que la explotación se propagara rápidamente, similar a fallos pasados de AMM.
5️⃣ Qué deberías hacer:
⚠️ Si tienes exposición:
Retira fondos de los grupos de Balancer V2 afectados inmediatamente.
Revoca permisos a través de Revoke, DeBank o Etherscan.
Monitorea tu wallet para detectar actividad inusual.
🧠 Sin señales de una filtración de clave — esto fue una pura explotación de contrato inteligente.
Mantente alerta y siempre verifica dónde se encuentra tu liquidez.
1️⃣ Qué pasó:
Se explotó una vulnerabilidad en los vaults y grupos de liquidez V2 de Balancer. El atacante desplegó un contrato malicioso que engañó al sistema durante la configuración del grupo, permitiéndoles drenar fondos en minutos.
2️⃣ Cómo funcionó:
Verificaciones de autorización débiles y manejo de callbacks permitieron al hacker eludir las salvaguardias — habilitando intercambios no autorizados y cambios de saldo en los grupos.
3️⃣ Lo que sabemos hasta ahora:
La explotación clave comenzó con esta tx: 0xd155207261...f5b48569
Los fondos se movieron a nuevas wallets, probablemente dirigiéndose a mezcladores o puentes.
Pérdidas totales: ≈$110M–$116M
Ethereum: ~$70M+
Base + Sonic: ~$7M
Otros: ~$2M+
Activos más afectados: WETH, wstETH, osETH, frxETH, rsETH, rETH
4️⃣ Por qué fue tan malo:
El diseño “componible” de Balancer — grupos que interactúan fuertemente — hizo que la explotación se propagara rápidamente, similar a fallos pasados de AMM.
5️⃣ Qué deberías hacer:
⚠️ Si tienes exposición:
Retira fondos de los grupos de Balancer V2 afectados inmediatamente.
Revoca permisos a través de Revoke, DeBank o Etherscan.
Monitorea tu wallet para detectar actividad inusual.
🧠 Sin señales de una filtración de clave — esto fue una pura explotación de contrato inteligente.
Mantente alerta y siempre verifica dónde se encuentra tu liquidez.