

Detalles de la recompensa por vulnerabilidades en los contratos de tokens CST y CSCT
I. Resumen del plan
Para aumentar aún más la seguridad de los contratos de tokens CST y CSCT y proteger los activos de los usuarios, lanzamos oficialmente el programa de recompensas por vulnerabilidades. Invitamos a investigadores de seguridad, hackers éticos y desarrolladores de todo el mundo a auditar y probar a fondo nuestros contratos de tokens. Para el primer informante que presente una vulnerabilidad válida y nos ayude a reparar riesgos de seguridad potenciales, otorgaremos recompensas según el nivel de gravedad de la vulnerabilidad.
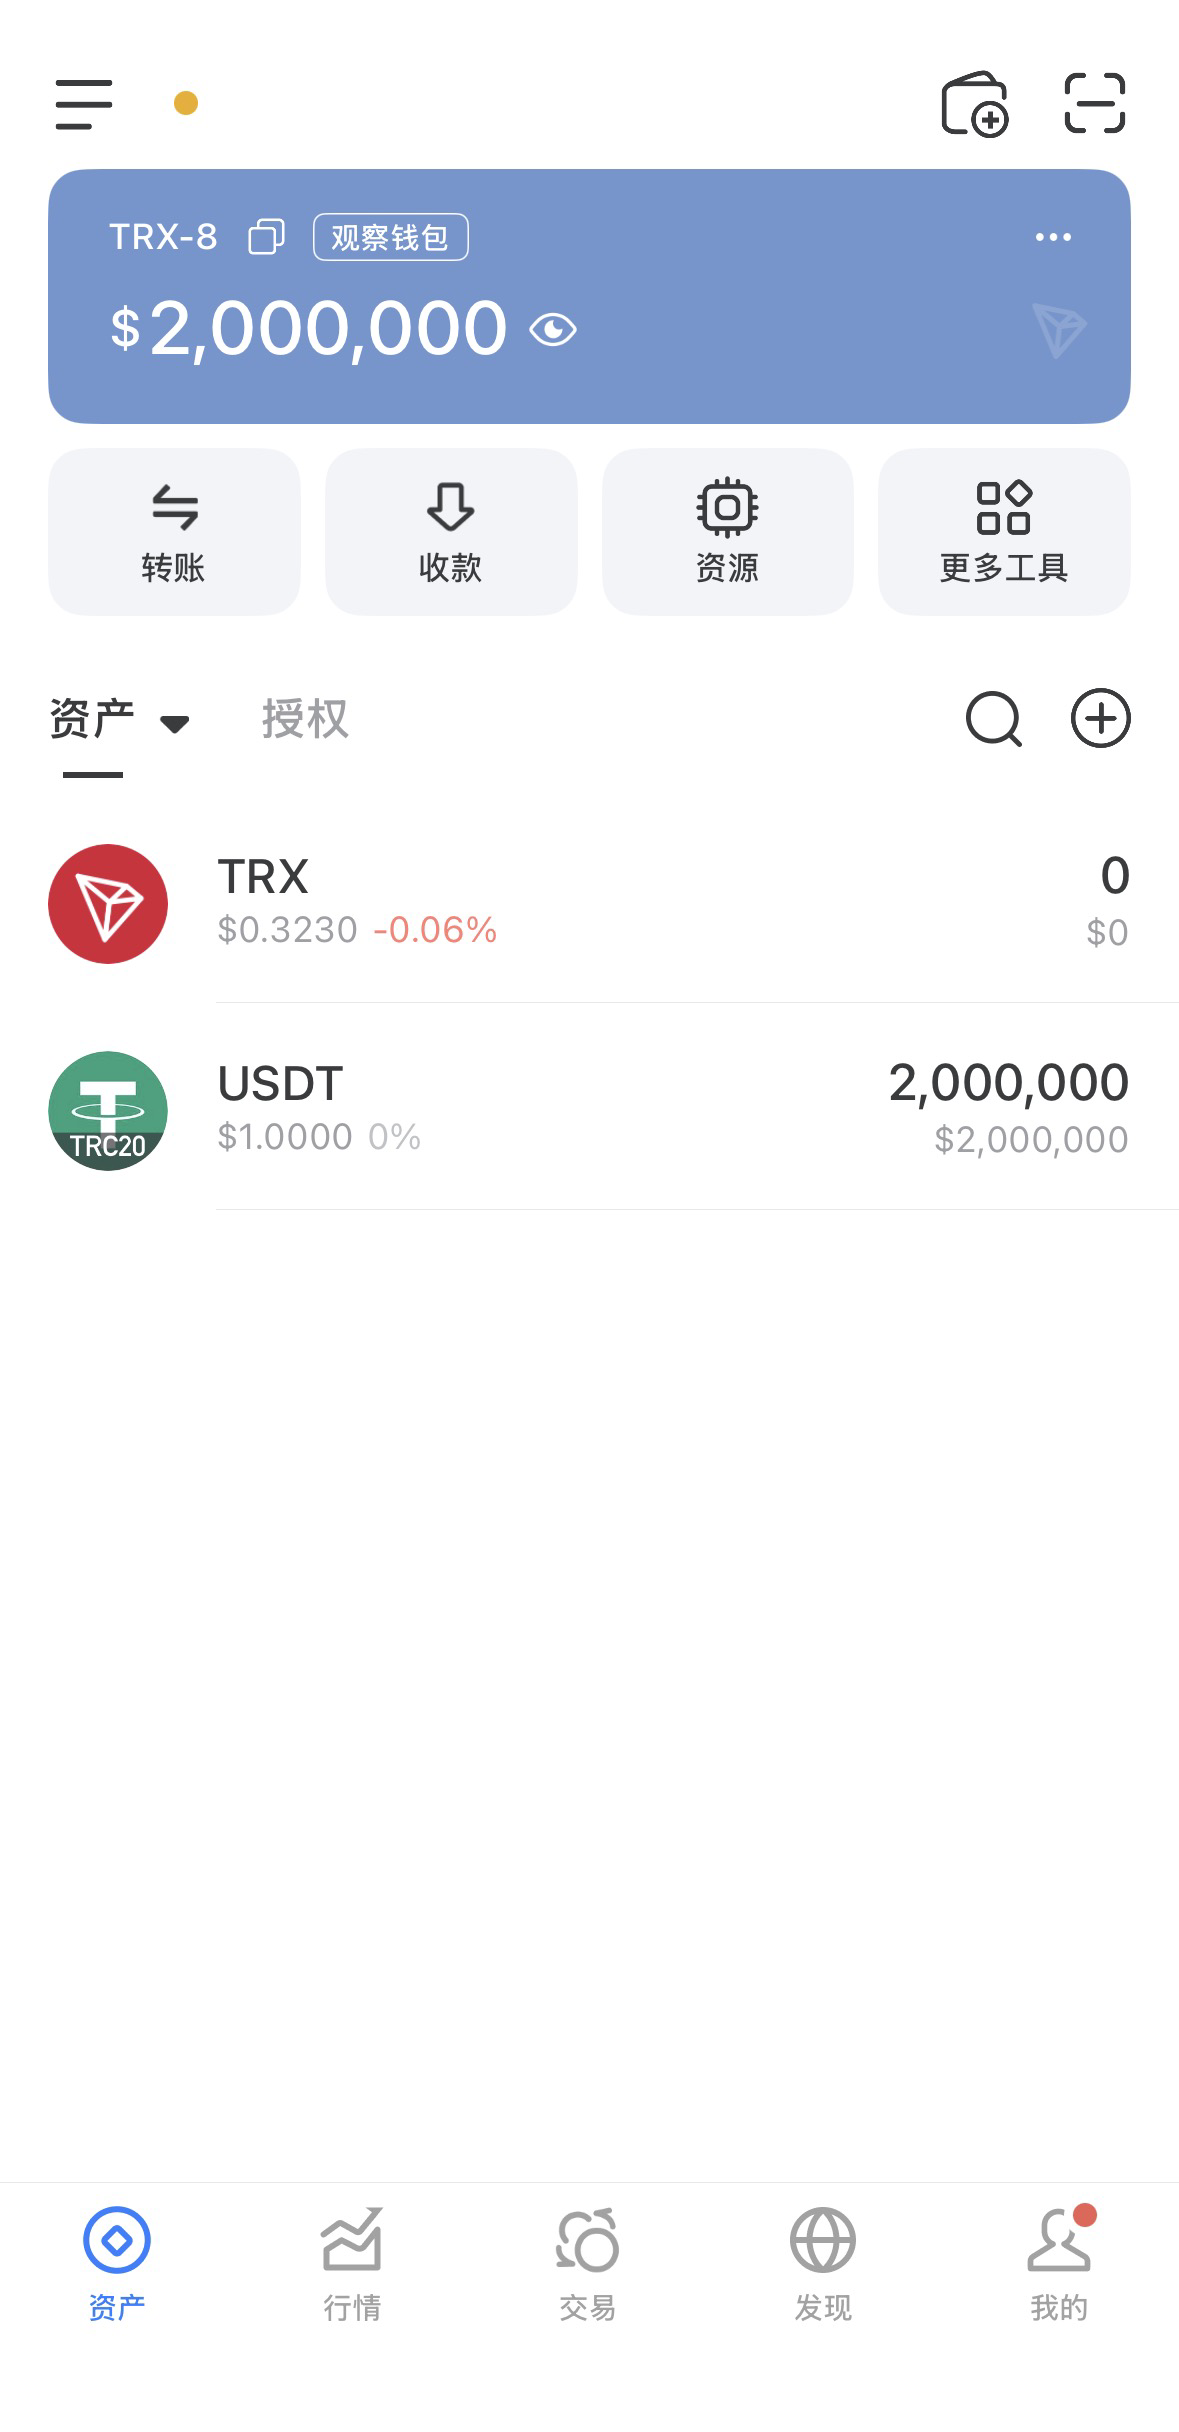
Fondo total de recompensas: 2,000,000 USDT
Fechas de recompensa: del 28 de marzo de 2026 al 28 de abril de 2026
Distribución de recompensas: 1 de mayo de 2026
Contratos involucrados:
Dirección del contrato del token CST:
0x677476c15F339d341F4B82cC06A7672403deF5f0
Dirección del contrato del token CSCT:
0xF2Daf3F85E4b79BA6224DbFCAc2562079663f501
Dirección de billetera del fondo de recompensas:
TKq96WcKC3i5wTKyzZyNggeJuqX2ZnvqRx
Dos, alcance y clasificación de recompensas
Este programa de recompensas se centra en vulnerabilidades a nivel de código de contratos inteligentes. Las recompensas se clasificarán según la gravedad de la vulnerabilidad, la dificultad de explotación y su impacto potencial en los activos de los usuarios.
Nivel de vulnerabilidad: Vulnerabilidad de alto riesgo
Monto de recompensa: 10,000 - 50,000 USDT
Criterios de clasificación: Casos típicos de vulnerabilidades que pueden llevar a pérdidas de activos o a la total ineficacia del contrato:
* Sustracción directa de fondos: El atacante puede robar directamente los CST/CSCT o tokens de la cadena subyacente bloqueados en el contrato sin necesidad de acciones específicas por parte del usuario.
* Emisión de cualquier cantidad: Partes no autorizadas pueden eludir las verificaciones de permisos, emitiendo indefinidamente.
Tokens CST/CSCT, que llevan al colapso de la economía del token y a que el precio caiga a cero.
* Congelación permanente de activos: Provoca que los activos CST/CSCT de todos los usuarios queden permanentemente bloqueados en el contrato, sin posibilidad de transferencias o destrucción.
* Elusión del control de permisos: Los atacantes utilizan reentradas, fallos de control de acceso, etc., para obtener permisos de administrador (como el permiso onlyOwner) y realizar operaciones peligrosas.
Nivel de vulnerabilidad: Vulnerabilidad de riesgo medio
Monto de recompensa: 2,000 - 10,000 USDT
Criterios de clasificación: Vulnerabilidades que causan anomalías en las funciones del protocolo o que provocan pérdidas de activos limitadas bajo condiciones específicas.
Casos típicos:
• Pérdidas de fondos bajo condiciones específicas: Aunque causa pérdidas, se requieren condiciones externas extremadamente rigurosas (dependiendo de precios de transacción específicos)
*
* Denegación de servicio temporal: Puede interrumpir temporalmente funciones clave del CST/CSCT (como pausar transferencias por más de una semana), pero el administrador puede restaurar a través de medios específicos.
* Elusión de lógica comercial con impacto moderado: Por ejemplo, aprovechar defectos de cálculo de precisión en el contrato a través de ataques de crédito relámpago para obtener márgenes mínimos en transacciones específicas, pero sin provocar un colapso global.
* Fallo leve permanente en funciones clave: Provoca que una función no esencial (como la función de instantánea, cálculo de derechos de voto) quede permanentemente inactiva, pero no afecta la seguridad de los activos.
Nivel de vulnerabilidad: Vulnerabilidad de bajo riesgo
Monto de recompensa: 500 - 2,000 USDT
Criterios de clasificación: Vulnerabilidades con bajo impacto en la seguridad o difíciles de explotar directamente.
Casos típicos:
* Código que no cumple con las mejores prácticas: Como direcciones no verificadas (0), falta de registros de eventos, etc., pero que no pueden causar pérdidas de fondos directamente.
* Filtración de información fuera de cadena: Solo provoca la filtración de información en el frontend fuera de cadena, sin causar pérdidas de fondos a través de interacciones en cadena.
* Ataques de gobernanza sin pérdidas de fondos: Teóricamente se puede iniciar un ataque de gobernanza, pero debido a bloqueos de tiempo o multisig, en la práctica no se puede detener antes de causar pérdidas.
* Error en datos de eventos: Los valores de parámetros de eventos (Event) emitidos durante la ejecución del contrato son incorrectos, aunque no afectan el estado en cadena, impactan en la monitorización fuera de cadena y en el frontend.
Ejemplo.
Tres, reglas del plan y requisitos de presentación
Para asegurar que las recompensas se distribuyan de manera precisa y justa, todos los participantes deben cumplir con las siguientes reglas.
3.1 Requisitos de elegibilidad
Principio de originalidad: Solo el primer investigador de seguridad que presente una vulnerabilidad específica será elegible para la recompensa. Determinaremos esto según la marca de tiempo de la presentación.
Reproducibilidad: El informe presentado debe incluir suficientes detalles técnicos para que nuestro equipo de desarrollo pueda reproducir la vulnerabilidad.
Prueba de concepto: Para vulnerabilidades de nivel medio y superior, se debe proporcionar un POC completo
Código o casos de prueba que demuestren la explotabilidad de la vulnerabilidad.
Entorno de prueba: Se recomienda realizar pruebas en una copia del contrato desplegada en la red de prueba, evitando riesgos innecesarios a los contratos en ejecución en la red principal.
3.2 Método de presentación
Por favor, envía todos los hallazgos a nuestro correo de seguridad:
[kingofusa888999@outlook.com]
Formato del asunto del correo: [Bug Bounty JICST/CSCT] Resumen de la vulnerabilidad - [Tu nombre de usuario/apodo]. El cuerpo del correo debe incluir:
Tipo de vulnerabilidad: Ejemplo: ataque de reentrada, eludir permisos, desbordamiento de enteros. Alcance: Específico al archivo del contrato y número de línea de código. Descripción detallada: Principio de la vulnerabilidad.
Pasos del ataque: Pasos claros para la reproducción, junto con scripts de prueba.
Impacto potencial: La mayor pérdida o consecuencia que crees que podría ocasionar la vulnerabilidad.
Dirección de billetera: La dirección de billetera USDT que utilizarás para recibir la recompensa (por favor, especifica el tipo de cadena)