


Todavía recuerdo la primera vez que escuché sobre un gran hack de criptomonedas: pensé que tenía que ser algún exploit de código a nivel de genio, algo enterrado profundamente dentro de contratos inteligentes complejos que solo los hackers de élite podrían entender.
Pero cuanto más observaba el desarrollo del hack Drift, más me daba cuenta de algo incómodo: esto no se trataba solo de código, se trataba de personas, tiempo y paciencia.
El ataque Drift no comenzó con una vulnerabilidad en un contrato; comenzó semanas antes, en silencio, casi invisiblemente, a través de una infiltración cuidadosamente planificada que la mayoría de los sistemas ni siquiera están diseñados para detectar.
Lo que hace que este ataque sea diferente no es solo la escala de la pérdida, sino la sofisticación del enfoque—porque refleja cómo las unidades cibernéticas de Corea del Norte han evolucionado de hackers oportunistas a operadores estratégicos.
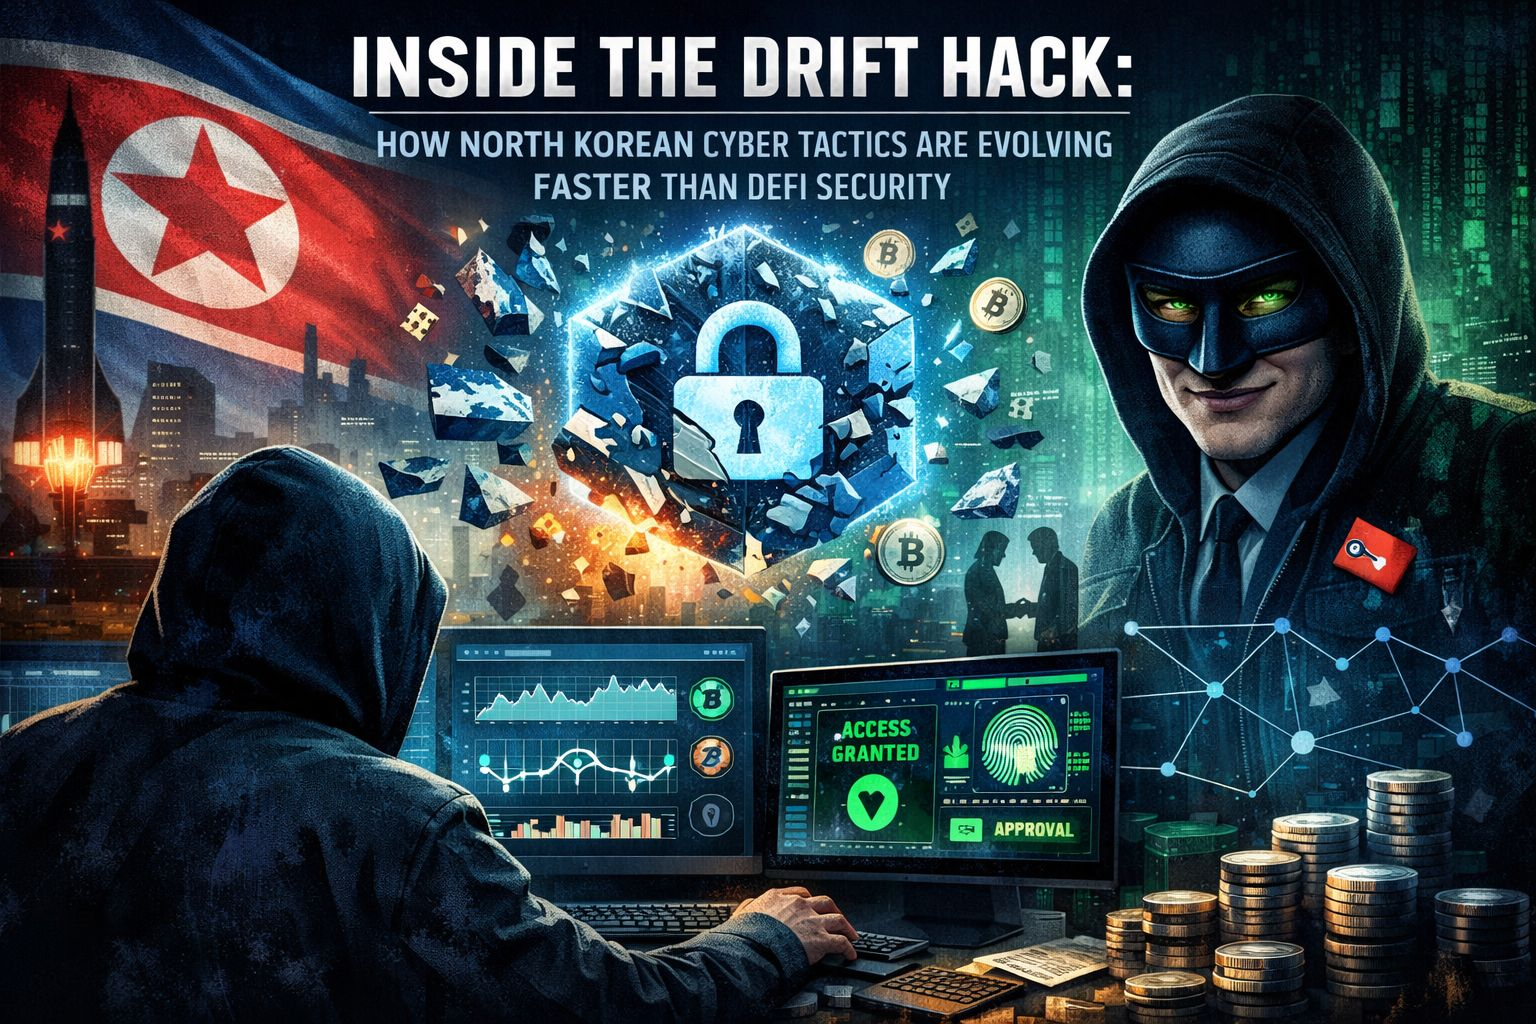
Estos no son actores aleatorios persiguiendo ganancias rápidas; operan más como agencias de inteligencia, combinando habilidad técnica con manipulación psicológica y planificación a largo plazo.
En el caso de Drift, los informes sugieren que los atacantes no entraron a la fuerza; ganaron confianza, se mezclaron en los flujos de trabajo y lentamente se posicionaron dentro de las estructuras críticas de toma de decisiones.
Esa es la parte que la mayoría de la gente pasa por alto: los ataques criptográficos modernos ya no se tratan de romper sistemas desde afuera—se trata de convertirse en parte del sistema mismo.
El uso de la ingeniería social en este ataque es lo que realmente destaca, porque elude la capa de seguridad más fuerte en la que DeFi confía—la inmutabilidad del código.
Puedes auditar contratos inteligentes cien veces, pero no puedes auditar la confianza humana con la misma precisión.
Y eso es exactamente donde los atacantes centraron su energía—no en el código, sino en las personas que lo controlan.
Al apuntar a mecanismos de gobernanza y aprobaciones multisig, encontraron una manera de operar dentro de las reglas en lugar de en contra de ellas.
Es un cambio sutil, pero peligroso: en lugar de explotar un error, explotaron la autoridad.
La mención de transacciones pre-firmadas en el caso de Drift revela otra capa de complejidad, mostrando cómo la conveniencia en las operaciones puede convertirse en una vulnerabilidad oculta.
Los sistemas diseñados para mejorar la eficiencia a menudo introducen riesgos silenciosos, especialmente cuando esos sistemas asumen que todos los participantes siguen siendo dignos de confianza.
Pero la confianza, en sistemas descentralizados, ya no es un hecho—es una variable que se pone a prueba constantemente.
Los grupos vinculados a Corea del Norte han estado refinando este enfoque durante años, y cada ataque parece llevar lecciones del anterior.
Desde explotaciones anteriores como hacks de puentes hasta tomas de gobernanza más recientes, está emergiendo un patrón claro: menos ruido, más precisión.
Se están alejando de explotaciones ruidosas y técnicas hacia operaciones silenciosas y coordinadas que son más difíciles de detectar y aún más difíciles de revertir.
Esta evolución refleja algo más profundo que está sucediendo en la criptografía misma—el cambio de sistemas puramente técnicos a ecosistemas socio-técnicos.
Y en tales sistemas, la superficie de ataque no es solo código—es comunicación, toma de decisiones y comportamiento humano.
El hackeo de Drift expone una dura realidad: la seguridad DeFi se ha estado enfocando fuertemente en contratos inteligentes, mientras que los atacantes ya han pasado a apuntar a todo lo que los rodea.
Es casi como defender los muros de un castillo mientras dejas las puertas abiertas a cualquiera que sepa cómo hablar para entrar.
Lo que es aún más preocupante es que estas tácticas escalan, porque la ingeniería social no requiere romper un nuevo código cada vez—solo requiere encontrar nuevas personas.
Y a medida que DeFi crece, también lo hace el número de puntos de entrada potenciales para tales ataques.
Esto crea una especie de asimetría donde los defensores deben asegurar todo, mientras que los atacantes solo necesitan tener éxito una vez.
La participación de actores norcoreanos agrega otra capa de urgencia, porque estas operaciones a menudo están vinculadas a objetivos a nivel estatal en lugar de ganancias individuales.
Eso significa más recursos, más paciencia y una mayor tolerancia para la planificación a largo plazo.
En muchos sentidos, esto transforma DeFi de un campo de juego financiero en un campo de batalla geopolítico.
El incidente de Drift no es solo una historia sobre un protocolo—es una señal de hacia dónde se dirige toda la industria.
La seguridad ya no es solo un problema técnico; es un problema humano, un problema operativo y, cada vez más, un problema estratégico.
Si DeFi continúa tratando la seguridad como algo que termina con auditorías de código, seguirá perdiendo ante atacantes que entienden que las verdaderas vulnerabilidades están en otro lugar.
Lo que necesitamos ahora es un cambio de mentalidad—de proteger sistemas a entender el comportamiento, de auditar código a verificar la intención.
Porque en un mundo donde los atacantes pueden convertirse en internos, la definición de 'seguro' necesita evolucionar tan rápido como las amenazas mismas.
El hackeo de Drift no es el final de algo—es el comienzo de una nueva era de ataques donde la línea entre usuario y atacante se vuelve peligrosamente difusa.
Y si hay una lección que saco de todo esto, es simple pero inquietante: el futuro de la seguridad DeFi dependerá menos de cuán bien escribimos código, y más de cuán bien entendemos la confianza.#DriftInvestigationLinksRecentAttackToNorthKoreanHackers #AnthropicBansOpenClawFromClaude