


Drift Protocol, un intercambio descentralizado (DEX) basado en Solana, confirmó el jueves que fue objeto de un exploit de aproximadamente $280 millones, describiéndolo como una “operación altamente sofisticada.”
La plataforma se dirigió a X para compartir sus hallazgos de una investigación preliminar, diciendo que los atacantes explotaron los nonces duraderos de Solana, un mecanismo que permite transacciones pre-firmadas, para tomar el control y drenar fondos. El protocolo había dicho anteriormente que estaba experimentando un ataque activo y suspendió depósitos y retiros mientras coordinaba con empresas de seguridad, puentes y intercambios.
El ataque comenzó el miércoles, con el robo involucrando múltiples activos, incluyendo USDC (USDC) de Circle y varios altcoins. Los datos onchain mostraron más tarde que el explotador cambió la mayoría de los activos a USDC, con los fondos luego puenteados a Ethereum.
El incidente ha atraído escrutinio no solo porque parece involucrar el abuso de una característica legítima de transacción de Solana en lugar de una simple falla de contrato inteligente, sino también por cómo los fondos se movieron entre cadenas durante horas sin ser congelados, lo que plantea preguntas sobre la intervención de emisores de stablecoins centralizados.
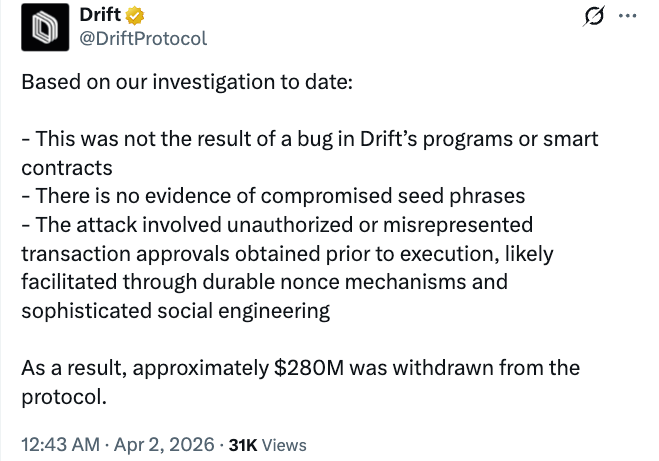 Fuente: Drift
¿Cuál es la característica de nonce durable de Solana?
Los nonces durables de Solana son una característica única que permite a las transacciones eludir ciertas ventanas de expiración y permite a los usuarios pre-firmar transacciones para ejecución futura, firma fuera de línea o flujos de trabajo complejos de multisig.
Drift dijo que el atacante utilizó transacciones pre-firmadas basadas en nonces durables para obtener acceso administrativo no autorizado y ejecutar acciones maliciosas rápidamente después de la presentación.
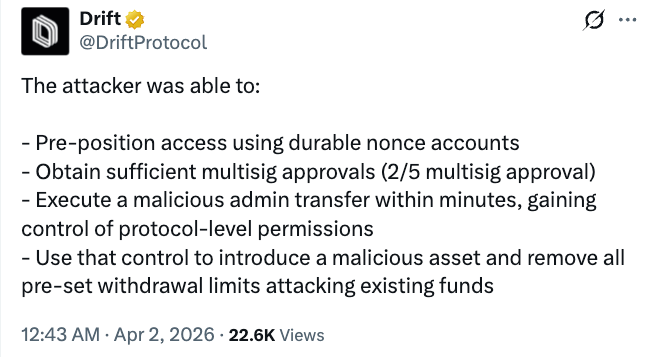 Fuente: Drift
Los nonces durables no han estado ampliamente asociados con grandes exploits por sí solos, pero los desarrolladores han notado que las características que permiten la ejecución retrasada pueden introducir complejidad y riesgos potenciales si se mal utilizan o se combinan con otras vulnerabilidades.
Preguntas sobre la respuesta de Circle
El incidente ha provocado críticas al emisor de USDC, Circle, ya que el atacante tardó horas en cambiar $270 millones a la stablecoin antes de puentear a Ethereum.
El investigador onchain ZachXBT y otros dijeron que la empresa tuvo al menos seis horas para congelar fondos, pero no actuó, contrastando la respuesta con casos anteriores donde las billeteras fueron incluidas en listas negras.
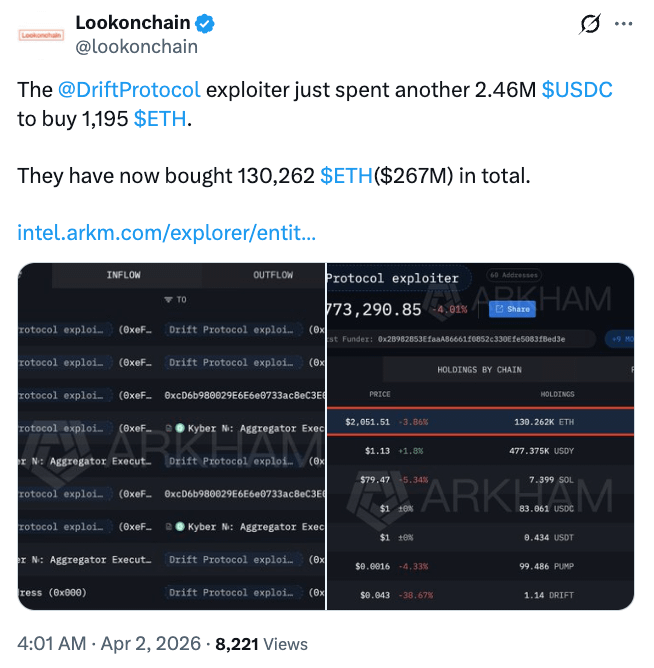 El explotador de Drift había comprado 130,262 ($267 millones) de Ether en total para el momento de la publicación. Fuente: Lookonchain
Algunas figuras de la industria señalaron la brecha entre la capacidad de Circle para congelar fondos y cualquier obligación de hacerlo.
“Circle podría congelarlo. Pero no están obligados a hacerlo,” escribió el usuario seudónimo Molu en X, añadiendo que marcos regulatorios propuestos como el GENIUS Act podrían cambiar esa dinámica al requerir intervención bajo reglas finalizadas.
El incidente marca otro caso en el debate en curso sobre la intervención de plataformas centralizadas durante ataques, con ZachXBT criticando repetidamente a Circle sobre el tema.
El investigador cuestionó previamente la respuesta de Circle a USDC vinculado a un hack relacionado con Bybit a finales de febrero, lo que llevó a una respuesta del CEO de Circle, Jeremy Allaire, quien dijo que la empresa actúa según las solicitudes de las fuerzas del orden antes de congelar fondos.
Revista: Nadie sabe si la criptografía cuántica segura funcionará.