


La publicación del Protocolo Drift de Solana sufre un exploit de $285 millones, el token DRIFT se desploma apareció primero en Coinpedia Fintech News
Una de las plataformas DeFi más confiables de Solana acaba de convertirse en la víctima de un gran robo. El Protocolo Drift ha sufrido un exploit importante, con pérdidas que superan los $285 millones después de que un atacante obtuviera el control de permisos administrativos clave.
Tras el exploit del Protocolo Drift, el precio del token Drift se desplomó un 42%, ahora cotizando alrededor de $0.041.
El exploit del Protocolo Drift drenó más de $285 millones
Según la firma de seguridad blockchain Slowmist, el exploit comenzó alrededor de las 4 PM UTC, con la primera transferencia importante siendo $155 millones en tokens JLP drenados de un vault de Drift.
En cuestión de horas, el daño había crecido mucho más allá de lo que cualquiera esperaba inicialmente.
El monto total robado superó los $285 millones, más del 50% del valor total bloqueado de Drift Protocol.
El atacante transfiere $270M a Ethereum
En un movimiento coordinado, el atacante rápidamente hizo el puente de aproximadamente 129,000 ETH, valorados en alrededor de $270.9 millones, de Solana a Ethereum usando CCTP TokenMessengerMinterV2.
Para evitar la detección, los fondos robados se dividieron entre múltiples billeteras, con transferencias que incluían 55.4K ETH, 25.7K ETH, 24.9K ETH y 23.1K ETH, indicando un esfuerzo cuidadoso para reducir el riesgo de rastreo.
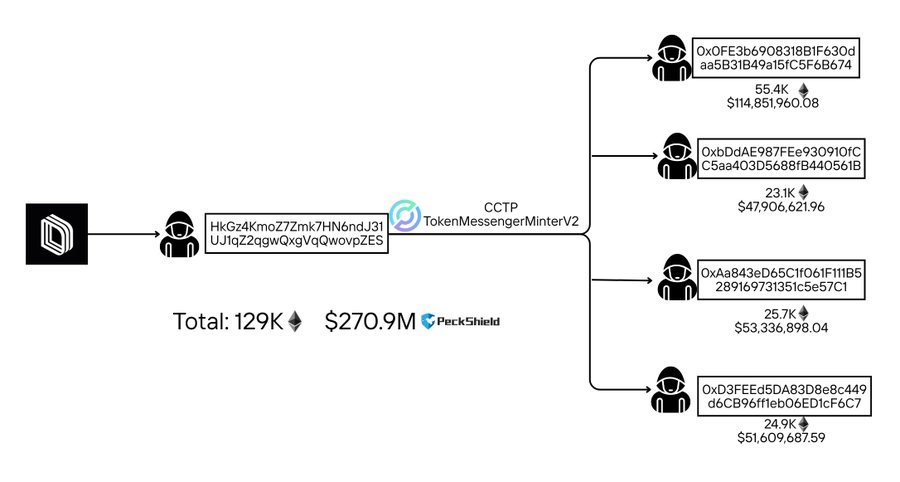
Antes de hacer el puente, el explotador cambió los activos robados a USDC a través de Jupiter, y luego los convirtió a ETH. Esta rápida conversión ayudó al explotador a consolidar fondos antes de moverlos entre cadenas.
Cómo se llevó a cabo el ataque: semanas de planificación
No fue un hackeo aleatorio. El atacante pasó semanas preparándose en lugar de actuar ante una oportunidad repentina.
Tres semanas antes del ataque, el explotador creó un token falso en Solana llamado CarbonVote Token. Al inyectar solo $500 de liquidez y realizar operaciones de lavado repetidamente, el hacker construyó un historial de precios falso pero estable que podría engañar los sistemas oráculos del protocolo.
Luego vino el golpe final. Según la propia declaración de Drift Protocol, un actor malicioso obtuvo acceso no autorizado a través de un método que involucra nonces duraderos, transacciones pre-firmadas que pueden ser retenidas y ejecutadas más tarde.
Esto permitió al atacante tomar el control antes de que alguien se diera cuenta. Varios firmantes multisig también fueron comprometidos, probablemente a través de ingeniería social dirigida.
El token DRIFT se desploma
El precio del token DRIFT cayó más de un 42% en un día, tras el exploit, comerciando alrededor de $0.041.
El protocolo suspendió rápidamente todos los depósitos y retiros, instando a los usuarios a no interactuar con la plataforma.
El equipo ahora está trabajando con firmas de seguridad, puentes, intercambios y fuerzas del orden para rastrear y congelar activos robados. Se espera un informe postmortem detallado en los próximos días.