 SIGN: Intentando Convertir la Confianza en Infraestructura
SIGN ha estado apareciendo más a menudo en conversaciones últimamente, generalmente enmarcado como parte de alguna capa emergente de “infraestructura de confianza”.
No compro ese marco. Aún no.
He trabajado en sistemas de identidad, flujos de trabajo de cumplimiento y pipelines de distribución el tiempo suficiente para saber cómo se comportan estas cosas bajo presión. Lucen bien en entornos controlados. Luego aparece la realidad. Los datos se desordenan. Las suposiciones se desvían. Los sistemas dejan de estar de acuerdo entre sí. He visto esto fallar en producción más veces de las que puedo contar.
Lo que SIGN está haciendo no es nuevo en espíritu. Estandarizar la confianza. Hacer que la verificación sea reutilizable. Reducir las verificaciones redundantes. Esa idea se ha propuesto en el software empresarial, la infraestructura gubernamental y las pilas de Web3 durante años.
La mayoría de esos esfuerzos se descomponen.
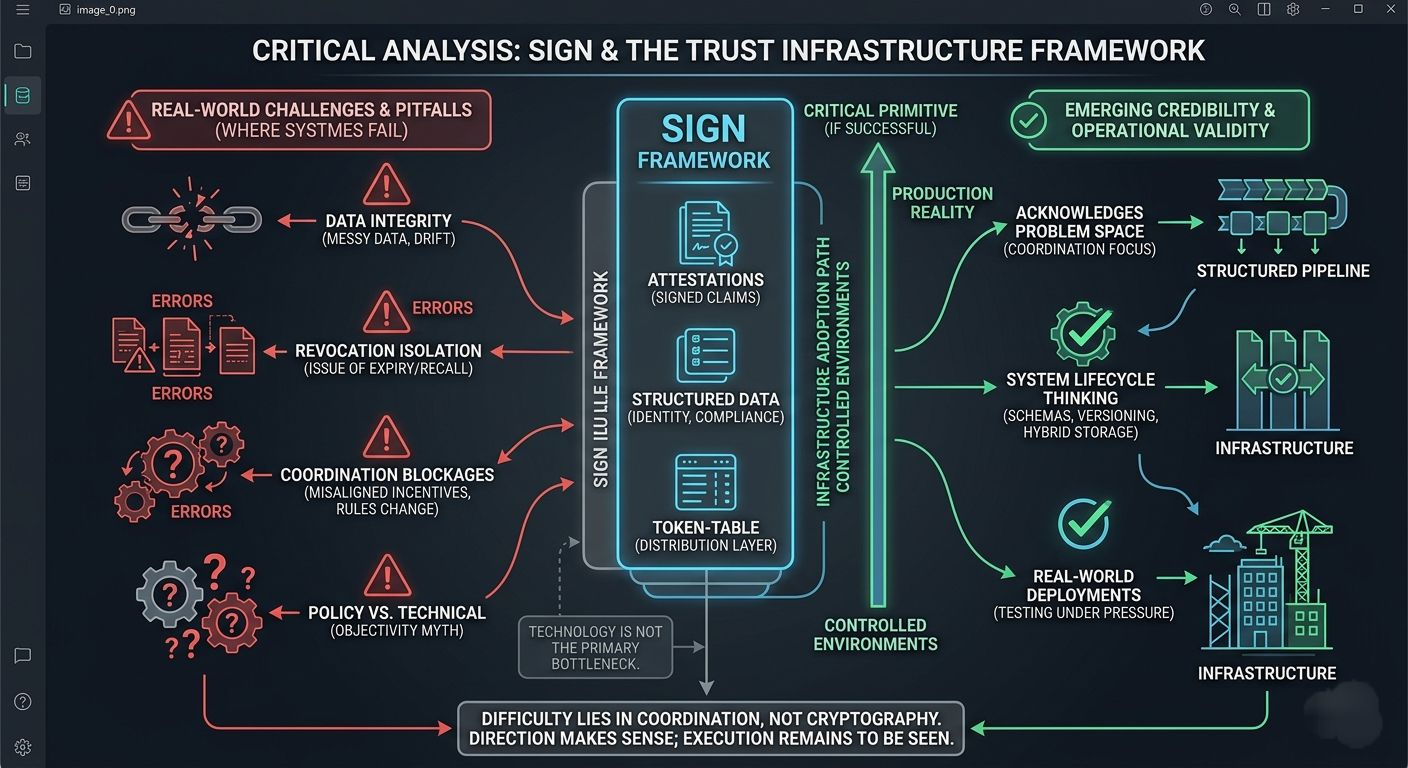
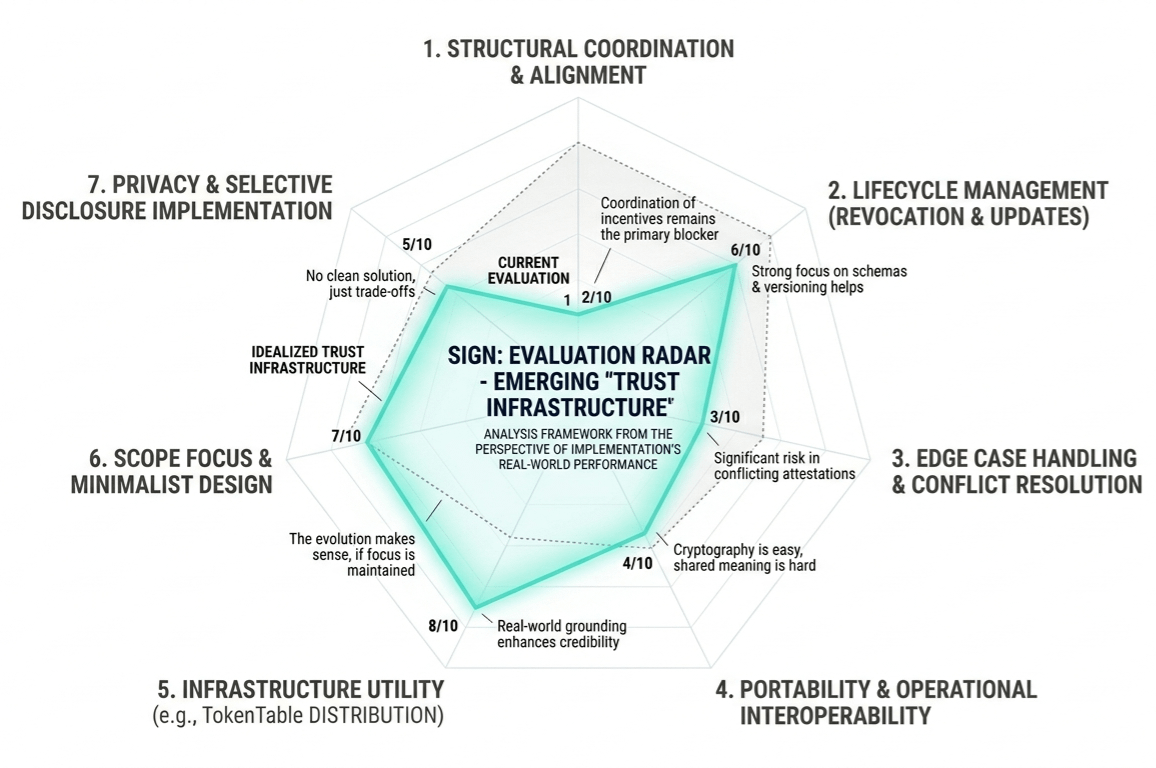
A veces son datos malos. A veces son esquemas rígidos que no pueden adaptarse. Más a menudo, es coordinación: sistemas que simplemente no quieren alinearse porque sus incentivos no coinciden.
SIGN al menos parece reconocer ese espacio problemático.
En su núcleo, el sistema está construido en torno a las atestaciones. Reclamos firmados. Declaraciones estructuradas de que algo es cierto—identidad, elegibilidad, estado de cumplimiento, lo que el esquema defina. El objetivo es convertir la verificación en algo portátil en lugar de algo que rehaces cada vez.
Entiendo el atractivo.
También he visto dónde sale mal.
Los datos no se mantienen limpios. Las identidades no son fijas. Las reglas cambian constantemente. La revocación es donde las cosas se ponen feas, y la mayoría de los sistemas no lo manejan bien. Emitir credenciales es fácil. Mantener su validez a lo largo del tiempo no lo es.
SIGN no ignora completamente eso. El versionado de esquemas, mecanismos de revocación, almacenamiento híbrido—sugiere que están pensando en el ciclo de vida, no solo en la emisión. Eso ya los coloca por delante de muchos sistemas similares que he examinado.
Pero los verdaderos problemas no aparecen en el camino feliz.
Aparecen en casos límite.
Credenciales expiradas que aún circulan. Atestaciones conflictivas de diferentes emisores. Divulgaciones parciales que rompen la lógica descendente. Sistemas que interpretan los mismos datos de manera diferente. Este es el lugar donde la “confianza compartida” tiende a desmoronarse.
La portabilidad suena bien. La interoperabilidad suena mejor. Ambos son difíciles.
No por la criptografía. Por la alineación.
Diferentes organizaciones no comparten la misma definición de verdad, riesgo o responsabilidad. Puedes estandarizar formatos, pero no puedes estandarizar relaciones de confianza. He visto integraciones estancarse durante meses por cosas que no tenían nada que ver con el código.
Eso no desaparece solo porque introduzcas atestaciones.
Luego está TokenTable—la capa de distribución. Aquí es donde SIGN comienza a sentirse más arraigado.
Porque la distribución, tal como existe hoy, es un desastre.
He visto asignaciones de tokens pasar por hojas de cálculo, pegadas con scripts y finalizadas con filtrado manual de billeteras horas antes de la ejecución. He visto la actividad de bots distorsionar completamente las distribuciones “justas”. He visto equipos reescribir reglas de elegibilidad en medio del proceso porque dejaron de confiar en sus propios datos.
Es frágil. Y se rompe a menudo.
Conectar la distribución a atestaciones verificadas es un paso lógico. Si las entradas son confiables, las salidas deberían ser más predecibles.
La realidad es más complicada.
La elegibilidad rara vez es objetiva. “Usuario real” no es una definición técnica. Tampoco lo es “participación significativa”. Estas son decisiones políticas, y cambian dependiendo del contexto, los incentivos y la presión.
SIGN no resuelve eso. Te da una forma más limpia de hacer cumplir las reglas que definas.
Está bien. Ahí es donde la infraestructura debería detenerse.
Lo que encuentro más creíble aquí es el posicionamiento. SIGN no está tratando de ser un producto de cara al público. Se encuentra debajo. Silenciosamente. Si funciona, nadie lo nota. Si falla, todo lo construido sobre él lo siente.
He visto sistemas como este volverse críticos sin ser nunca visibles. También los he visto colapsar y llevarse toda la carga de trabajo con ellos.
La evolución de la firma de documentos hacia un marco de atestación más amplio tiene sentido. Una vez que comienzas a tratar la verdad como reclamos estructurados y verificables, el alcance se expande naturalmente: identidad, cumplimiento, reputación. Mismo patrón, diferentes dominios.
Esa expansión puede salir mal. He visto plataformas perder el enfoque y tratar de hacer todo. Otras logran mantenerse mínimas y convertirse en primitivas confiables.
SIGN aún no se ha comprometido completamente de ninguna manera.
El movimiento hacia implementaciones en el mundo real—sistemas gubernamentales, entornos regulados—es donde las cosas se probarán adecuadamente. Esos entornos no toleran ambigüedad. Los casos límite aparecen rápidamente. Las suposiciones son desafiadas de inmediato.
La privacidad será otro punto de presión. La divulgación selectiva suena directa hasta que intentas implementarla en jurisdicciones con diferentes requisitos legales y sistemas incompatibles. La transparencia total no funciona. La opacidad total tampoco.
No hay una solución limpia allí. Solo compromisos y ajustes constantes.
Lo que SIGN está buscando es directo:
Tratar la confianza como algo reutilizable.
No reconstruido cada vez. No encerrado dentro de sistemas aislados. Algo que puede moverse a través de fronteras sin perder significado.
Creo que esa dirección tiene sentido.
He visto suficientes sistemas fallar para saber lo difícil que es llegar allí.
Porque la parte más difícil no es la criptografía o el modelo de datos.
Es coordinación.
Hacer que diferentes sistemas—y las personas detrás de ellos—acuerden sobre estructuras compartidas de verdad es donde las cosas se ralentizan o se detienen por completo.
La tecnología ayuda. No resuelve eso.
Aún así, esta es la capa que vale la pena trabajar.
No necesitamos formas más rápidas de mover datos si no podemos confiar en lo que se está moviendo.
SIGN al menos está tratando de abordar eso.
Eso es suficiente para mantenerlo en mi radar.
@SignOfficial #signdigitalsovereigninfra $SIGN