



Los expertos en seguridad criptográfica han identificado una campaña de phishing sofisticada que ha surgido recientemente, dirigida a figuras prominentes en X (anteriormente Twitter). A diferencia de las estafas tradicionales, esta campaña emplea tácticas avanzadas que eluden la autenticación de dos factores, lo que la hace particularmente peligrosa. El ataque aprovecha la propia infraestructura de X para obtener acceso no autorizado a cuentas de alto perfil, lo que genera preocupaciones sobre las vulnerabilidades emergentes dentro de las plataformas de redes sociales utilizadas en gran medida por la comunidad cripto.
Una nueva campaña de phishing apunta a las cuentas de X de personalidades criptográficas explotando la infraestructura de X para eludir la autenticación de dos factores.
El ataque utiliza mensajes convincentes y trucos de metadatos, creando enlaces de phishing altamente creíbles que imitan Google Calendar.
Los expertos advierten que la campaña podría ser parte de un esfuerzo más amplio para comprometer cuentas de redes sociales en el sector de las criptomonedas.
La estafa implica una solicitud de autorización falsa que exige permisos extensos de la cuenta, lo que genera sospechas entre los usuarios vigilantes.
Las recomendaciones incluyen revocar aplicaciones conectadas sospechosas y examinar cuidadosamente las solicitudes de permisos inusuales para prevenir el compromiso de la cuenta.
Una nueva ola de campañas de phishing está apuntando a las cuentas de redes sociales de figuras de la industria dentro de la comunidad de criptomonedas, planteando una amenaza creciente en el ecosistema de activos digitales. Estas estafas han demostrado la capacidad de eludir la autenticación de dos factores, utilizando la propia infraestructura de X para tomar el control de cuentas. Este método subraya la sofisticación en evolución de los vectores de ataque dirigidos a influenciadores y comerciantes de criptomonedas, cuyas cuentas a menudo tienen un valor significativo en el mercado.
Como informó el desarrollador de criptomonedas Zak Cole, el ataque no se basa en medios convencionales como páginas de inicio de sesión falsas o robo de contraseñas. En cambio, explota características de soporte dentro de la propia aplicación X, robando el control de la cuenta sin requerir la contraseña de la víctima o 2FA. Esto ha provocado una advertencia de los investigadores de seguridad y ha impulsado llamados a una mayor vigilancia. El investigador de seguridad de MetaMask, Ohm Shah, confirmó haber visto el ataque activo “en la naturaleza,” indicando una campaña potencialmente de amplio alcance, con una versión menos sofisticada dirigida a un modelo de OnlyFans.
Elaborando un mensaje de phishing convincente
La característica destacada de la campaña es su capacidad para parecer auténtica. Los atacantes inician el contacto a través de mensajes directos que contienen enlaces que parecen dirigir a los usuarios a servicios legítimos. Los enlaces parecen llevar al dominio de Google Calendar, gracias a cómo X genera vistas previas de publicaciones usando metadatos. En realidad, el enlace dirige a un dominio registrado como “x(.)ca-lendar(.)com,” registrado solo días antes, pero la vista previa muestra la familiar URL de Google Calendar, engañando a los usuarios para que confíen en el enlace.
Una vez que se hace clic, el enlace redirige a una página de autorización de X que solicita permiso para que una aplicación llamada “Calendar” acceda a la cuenta. Un examen más detenido revela que el nombre de la aplicación incluye dos caracteres cirílicos que se asemejan a “a” y “e” en latín, un truco sutil diseñado para evadir la detección. La solicitud de autorización luego pide a los usuarios que otorguen permisos extensos, incluyendo seguir cuentas, publicar, editar información del perfil, y más—todo lo cual es sospechoso para una aplicación de calendario.
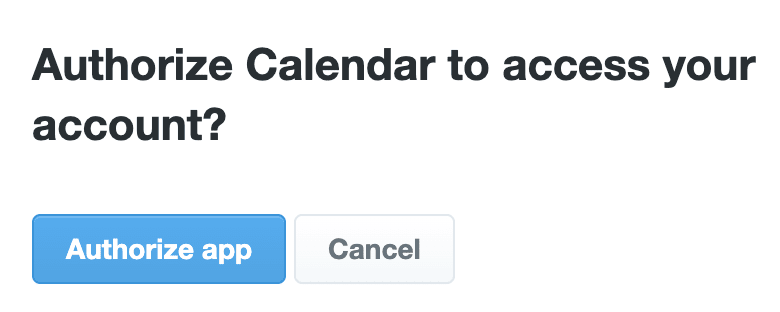 Solicitud de autorización falsa para la aplicación de phishing. Fuente: Zak Cole
Detectando las señales de un ataque de phishing
Una de las señales más sutiles de la estafa es una aparición fugaz de la URL—probablemente visible solo por un momento antes de la redirección—lo que facilita pasarlo por alto. Sin embargo, un indicador clave es el alcance de los permisos solicitados. La aplicación busca controlar casi cada aspecto de la cuenta—desde publicar hasta gestionar seguidores—lo cual es muy inusual para una aplicación de calendario.
Añadiendo a la sospecha, los usuarios son redirigidos a Calendly.com después de otorgar permiso, revelando una inconsistencia que debería suscitar escepticismo. “¿Iban a suplantar Google Calendar pero redirigieron a Calendly? Fallo en la seguridad operativa,” observó Cole. Para prevenir el compromiso de la cuenta, recomienda revisar las aplicaciones conectadas en la página de configuración de X y revocar cualquier llamada “Calendar,” especialmente aquellas que parecen sospechosas.
La complejidad de este ataque ilustra la importancia de mantener una postura cautelosa hacia los permisos de redes sociales, especialmente dentro de la esfera de las criptomonedas donde las cuentas influyentes pueden influir significativamente en el sentimiento del mercado. A medida que los mercados de criptomonedas permanecen volátiles, asegurar estos activos digitales contra tácticas de ingeniería social es más crítico que nunca.
Este artículo fue publicado originalmente como La Comunidad Cripto Bajo Ataque: Nueva Amenaza de Toma de Cuenta de X en Crypto Breaking News – su fuente confiable para noticias de criptomonedas, noticias de Bitcoin y actualizaciones de blockchain.