


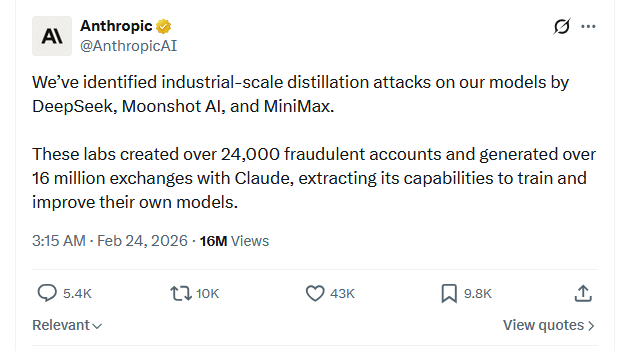
La firma de inteligencia artificial Anthropic ha acusado a tres empresas de IA de usar ilegalmente su modelo de lenguaje grande Claude para mejorar sus propios modelos en una técnica conocida como un ataque de “destilación”.
En una publicación de blog el domingo, Anthropic dijo que había identificado estos “ataques” de DeepSeek, Moonshot y MiniMax, que implican entrenar un modelo menos capaz con las salidas de uno más fuerte.
Anthropic acusó al trío de generar “más de 16 millones de intercambios” combinados con el Claude AI de la firma a través de “aproximadamente 24,000 cuentas fraudulentas.”
“La destilación es un método de entrenamiento ampliamente utilizado y legítimo. Por ejemplo, los laboratorios de IA de frontera rutinariamente destilan sus propios modelos para crear versiones más pequeñas y económicas para sus clientes,” escribió Anthropic, añadiendo:
“Pero la destilación también puede usarse para fines ilícitos: los competidores pueden usarla para adquirir capacidades poderosas de otros laboratorios en una fracción del tiempo, y a una fracción del costo, que llevaría desarrollarlas de forma independiente.”
Anthropic dijo que los ataques se centraron en raspar a Claude para una amplia gama de propósitos, incluyendo razonamiento agente, codificación y análisis de datos, tareas de calificación basadas en rúbricas y visión por computadora.
“Cada campaña apuntó a las capacidades más diferenciadas de Claude: razonamiento agente, uso de herramientas y codificación,” dijo la firma de IA multimillonaria.
 Fuente: Anthropic
Anthropic dice que pudo identificar al trío a través de una "correlación de dirección IP, metadatos de solicitudes, indicadores de infraestructura y, en algunos casos, corroboración de socios de la industria que observaron a los mismos actores y comportamientos en sus plataformas."
DeepSeek, Moonshot y Minimax son todas empresas de IA con sede en China. Las tres tienen valoraciones estimadas en el rango de miles de millones de dólares, siendo DeepSeek la más reconocida internacionalmente de las tres.
Más allá de las implicaciones de propiedad intelectual, Anthropic argumentó que las campañas de destilación de competidores extranjeros presentan riesgos geopolíticos genuinos.
"Los laboratorios extranjeros que destilan modelos estadounidenses pueden luego alimentar estas capacidades desprotegidas en sistemas militares, de inteligencia y de vigilancia—permitiendo a los gobiernos autoritarios desplegar IA de frontera para operaciones cibernéticas ofensivas, campañas de desinformación y vigilancia masiva," dijo la firma.
En el futuro, Anthropic dijo que se protegería mejorando los sistemas de detección para ayudar a identificar tráfico dudoso, compartiendo inteligencia sobre amenazas y endureciendo los controles de acceso, entre otras cosas.
Relacionado: El informe de doom de IA de Citrini ve caer acciones de software y pagos
La firma también pidió más colaboración de participantes de la industria nacional y legisladores para ayudar a detener a las empresas de IA extranjeras de atacar a las firmas estadounidenses.
“Ninguna empresa puede resolver esto sola. Como mencionamos anteriormente, los ataques de destilación a esta escala requieren una respuesta coordinada en toda la industria de IA, proveedores de nube y responsables políticos. Estamos publicando esto para hacer que la evidencia esté disponible para todos los que tienen un interés en el resultado.”
Revista: Crypto ama a Clawdbot/Moltbot, calificaciones de Uber para agentes de IA: AI Eye