

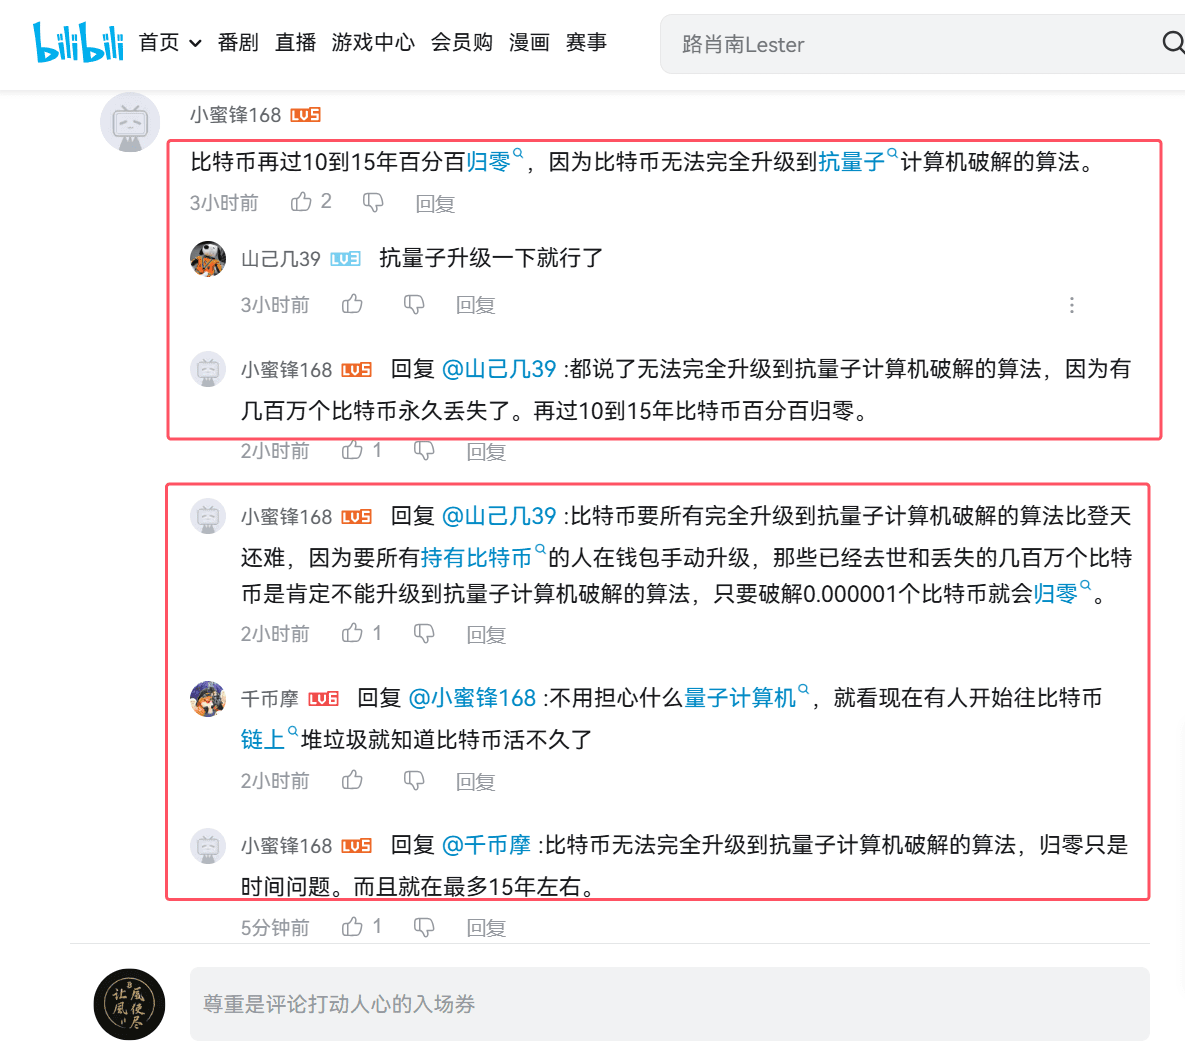
Recientemente publiqué un video sobre que el precio de Bitcoin sigue siendo muy barato, y muchos usuarios comentaron que en el futuro, si la tecnología de computación cuántica es lo suficientemente poderosa, Bitcoin podría desaparecer en un instante. Incluso hay quienes afirman que si una o dos claves privadas pueden ser comprometidas por una computadora cuántica, Bitcoin inevitablemente 'desaparecerá'. Algunos incluso incitan a la emoción diciendo que varios millones de 'monedas inactivas' que no pueden actualizarse debido a la pérdida de claves se convertirán en la puerta de entrada a ataques cuánticos. Este tipo de argumento que extrapola de 'extremos individuales' a 'destrucción total' parece impactante, pero en realidad tiene muchas fallas. A continuación, desde mi perspectiva, hablaré sobre mis opiniones desde cuatro aspectos: la realidad técnica, el mecanismo de actualización, la gobernanza de la comunidad y las oportunidades futuras.
Los ataques cuánticos no son un 'arma de eliminación' inmediata
Primero, hay que aclarar: el algoritmo de firma digital de curva elíptica (ECDSA) y el hash SHA-256 que utiliza actualmente Bitcoin son niveles 'insuperables' ante las computadoras clásicas; y el algoritmo de Shor, que es el más efectivo en computación cuántica, puede acelerar la factorización de números grandes y logaritmos discretos, pero para implementarse en un entorno real, necesita miles de qubits en estado metaestable y una capacidad de corrección de errores casi perfecta. Según la escala de los procesadores cuánticos publicados por laboratorios como IBM y Google, todavía falta una distancia de diez o incluso veinte años para una amenaza real a la longitud de las claves de Bitcoin.
Más importante aún, los ataques cuánticos no son un juego de suma cero: comprometer una clave privada solo afecta esa dirección; y el número de direcciones de Bitcoin se cuenta por miles de millones, y cada transacción debe ser transmitida y verificada por todos los nodos de la red, que pueden detectar y revertir transacciones anómalas al instante. La lógica de 'una clave comprometida, toda la red desaparece' no tiene fundamento.
Criptografía post-cuántica: ya está en camino
Frente a la amenaza cuántica, la comunidad criptográfica no ha permanecido de brazos cruzados. Desde 2016, el Instituto Nacional de Estándares y Tecnología de EE. UU. (NIST) inició el trabajo de estandarización de algoritmos criptográficos post-cuánticos, y en 2022 se han establecido series de algoritmos contra cuánticos como la criptografía basada en reticulados (CRYSTALS-KYBER) y la firma basada en reticulados (CRYSTALS-Dilithium). Google en TLS, Cloudflare en DNSSEC y la comunidad OpenSSH están activamente probando estas soluciones, y los protocolos principales de Internet están avanzando hacia la era de la 'seguridad cuántica'.
En comparación, Bitcoin como protocolo de código abierto tiene una capacidad natural de actualización: al introducir nuevas versiones de scripts a través de bifurcaciones suaves (Soft Fork), se puede aceptar algoritmos de firma post-cuánticos sin necesidad de una división dura en toda la red, manteniendo la compatibilidad con nodos antiguos. Los proveedores de billeteras, grupos de minería, exploradores de bloques y software de nodos, solo necesitan publicar una nueva versión para cambiar sin problemas la lógica de generación y verificación de claves privadas. En cuanto a las claves privadas de 'monedas inactivas' perdidas durante años, ya no tienen relación con la seguridad del protocolo actual; son solo números en la contabilidad y no obstaculizarán la actualización y la seguridad de la red.
Consenso y gobernanza: una prueba más importante que la 'tecnología'
Para que Bitcoin realmente dé un paso colectivo hacia la era post-cuántica, el núcleo no es 'crear una máquina cuántica', sino cómo alcanzar un consenso en la comunidad global y completar sin problemas el proceso de actualización. Mirando hacia atrás, múltiples actualizaciones como SegWit y Taproot han generado intensos debates entre desarrolladores, mineros y nodos, e incluso han surgido teorías de conspiración como 'amenazas de poder computacional' y 'riesgos de bifurcación de cadena'. Pero al final, gracias a un equilibrio de votación abierta, señales de poder computacional e intereses económicos, toda la red logró hacer la transición. La actualización en la era cuántica enfrenta, de igual manera, la prueba de la 'gobernanza de bifurcación suave', y no un abismo tecnológico insuperable.
Los incentivos económicos seguirán desempeñando un papel: una vez que la actualización contra cuántica se convierta en un consenso de la industria, los intercambios globales, grandes instituciones de custodia, plataformas DeFi y canales de pago responderán de manera coordinada, ya que esto tiene que ver con la seguridad de cientos de miles de millones e incluso billones de dólares en activos. Es esta comunidad de intereses la que asegura que Bitcoin avance de manera sólida en medio de la transformación tecnológica.
Protección en la práctica y caminos de evolución
Antes de completar la actualización de toda la red a nivel de protocolo formal, las empresas y grandes jugadores pueden adoptar primero enfoques como firmas múltiples (Multisig), módulos de seguridad de hardware (HSM) y billeteras frías desconectadas para aumentar el umbral de claves privadas que pueden ser comprometidas por cuánticos; las redes de segunda capa como Lightning Network y las cadenas laterales RSK también pueden implementar primero soluciones de firma post-cuántica para aislar el riesgo. Al mismo tiempo, la comunidad de desarrolladores ya ha hospedado el código fuente en GitHub, GitLab y sitios espejo en varios países, y ha establecido proyectos de monitoreo de amenazas cuánticas para rastrear en tiempo real los avances en hardware cuántico global, asegurando que en caso de un avance, se puedan emitir parches de seguridad en el menor tiempo posible.
Era cuántica, las oportunidades de Bitcoin son aún mayores
Algunos temen que la computación cuántica sea el 'arma del juicio' para Bitcoin, pero en realidad es todo lo contrario: la amenaza cuántica forzará a todo el ecosistema a actualizarse rápidamente, impulsando la implementación de criptografía y arquitecturas de red más seguras y eficientes. A largo plazo, quien complete primero la actualización contra cuántica, tendrá ventaja en la nueva competencia por la seguridad de los activos digitales. Y Bitcoin, con su base sólida de código abierto, descentralización y fuertes incentivos económicos, tiene más potencial de evolución que cualquier moneda cerrada o cadena de alianza.
En resumen, la llegada de la computación cuántica no es el 'día del juicio', sino un catalizador para que Bitcoin abra la puerta a la siguiente fase de desarrollo. Mientras la comunidad tenga aunque sea un pequeño atisbo de vitalidad, los desarrolladores estén dispuestos a contribuir, los mineros a actualizar y los nodos a funcionar, Bitcoin podrá continuar avanzando de manera estable en la era cuántica, y de hecho, gracias a la iteración tecnológica y la implementación de aplicaciones, podrá alcanzar un valor y seguridad aún mayores. En los próximos 10 a 15 años, Bitcoin no solo no se desvanecerá, sino que tiene la posibilidad de consolidar su posición como líder en el 'internet del valor' gracias a su evolución contra cuántica.