
MartIn-赚钱版
14 Publicaciones

MartIn-赚钱版
Denunciar
Bloquear usuario
2 Siguiendo
44 Seguidores
36 Me gusta
Publicaciones
·
--
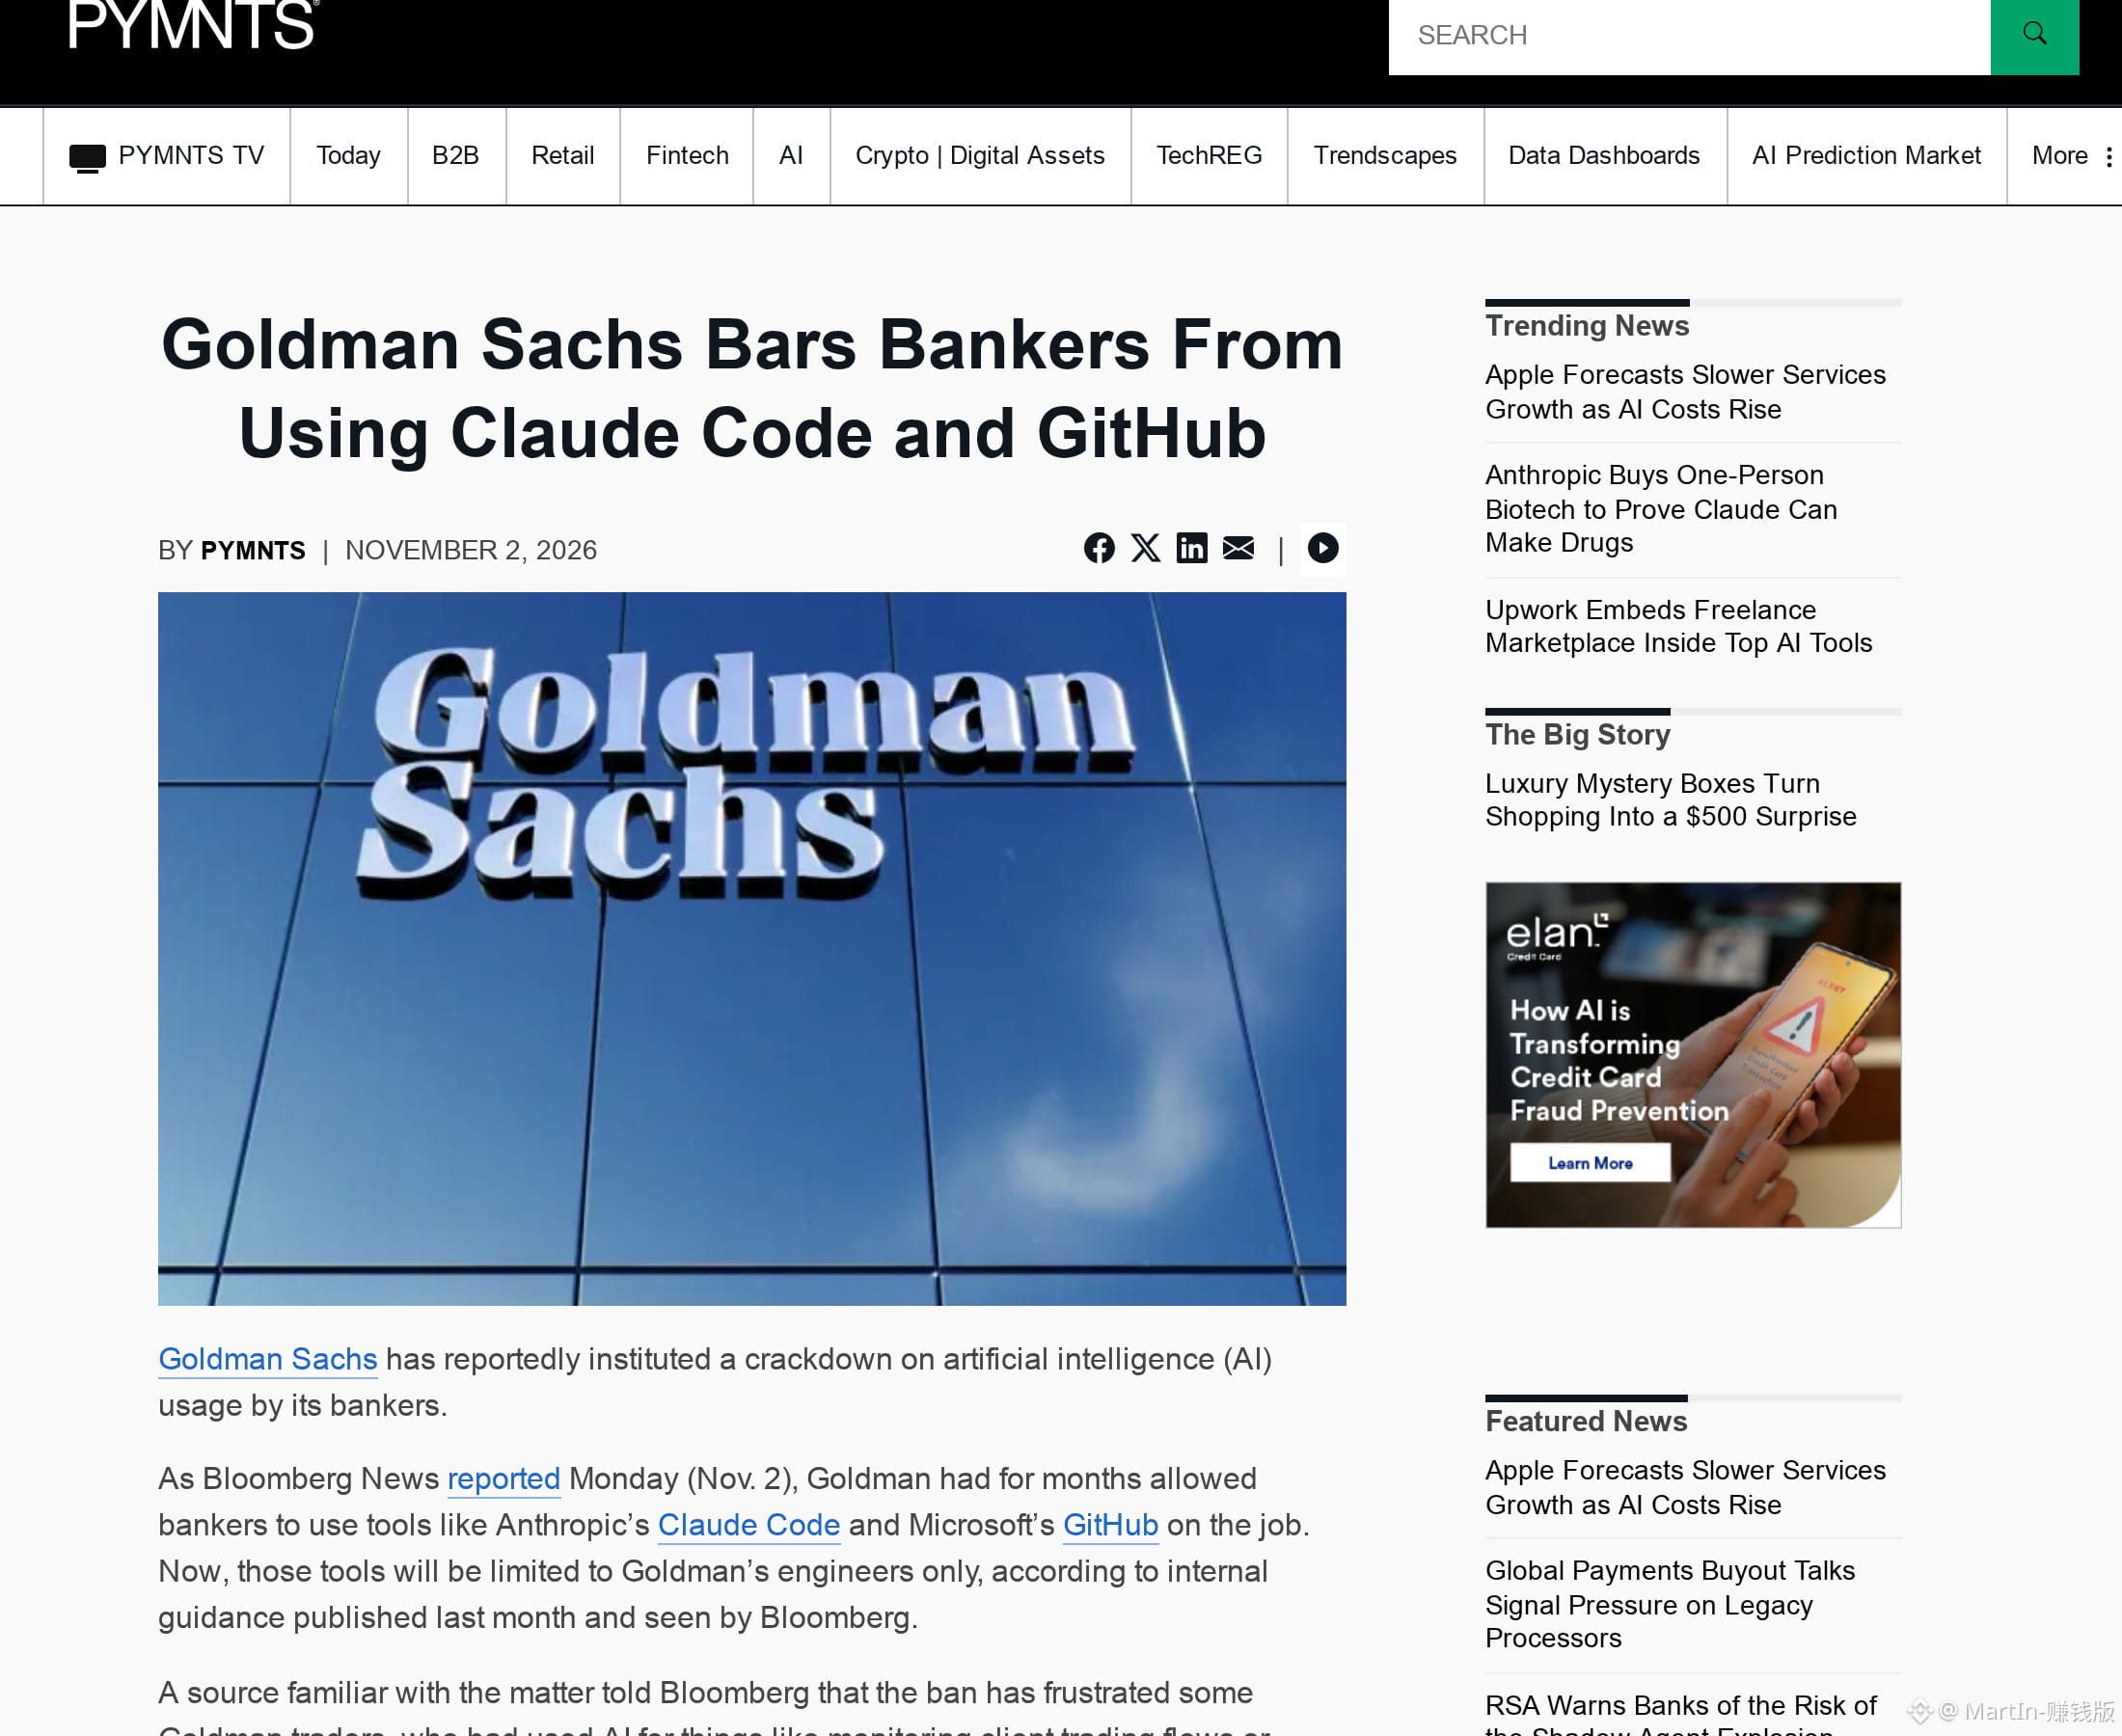
El acceso a herramientas de IA para programar que te da la empresa puede desaparecer de un día para otro unos meses después: Goldman Sachs acaba de retirar Claude Code a sus operadores
Bloomberg tuvo acceso a unas directrices internas actualizadas en octubre
Claude Code, de Anthropic, y GitHub, de Microsoft, ahora están prácticamente reservados para los ingenieros
Los operadores y banqueros las usaron durante meses
Algunos ya las utilizaban para supervisar el flujo de operaciones de clientes y simular posiciones; ahora ya no pueden hacerlo
La medida no afecta al personal de strats, que opera y programa a la vez
En julio, el CIO Marco Argenti todavía decía públicamente que los empleados no técnicos usaban IA para crear prototipos y luego se los pasaban a unos 12.000 ingenieros para que los perfeccionaran
Ahora, los empleados que no son ingenieros tendrán que cambiar a otras herramientas o usar el asistente propio de la empresa
El acceso a herramientas de IA para programar que te da la empresa puede desaparecer de un día para otro unos meses después: Goldman Sachs acaba de retirar Claude Code a sus operadores
Bloomberg tuvo acceso a unas directrices internas actualizadas en octubre
Claude Code, de Anthropic, y GitHub, de Microsoft, ahora están prácticamente reservados para los ingenieros
Los operadores y banqueros las usaron durante meses
Algunos ya las utilizaban para supervisar el flujo de operaciones de clientes y simular posiciones; ahora ya no pueden hacerlo
La medida no afecta al personal de strats, que opera y programa a la vez
En julio, el CIO Marco Argenti todavía decía públicamente que los empleados no técnicos usaban IA para crear prototipos y luego se los pasaban a unos 12.000 ingenieros para que los perfeccionaran
Ahora, los empleados que no son ingenieros tendrán que cambiar a otras herramientas o usar el asistente propio de la empresa
Bloomberg tuvo acceso a unas directrices internas actualizadas en octubre
Claude Code, de Anthropic, y GitHub, de Microsoft, ahora están prácticamente reservados para los ingenieros
Los operadores y banqueros las usaron durante meses
Algunos ya las utilizaban para supervisar el flujo de operaciones de clientes y simular posiciones; ahora ya no pueden hacerlo
La medida no afecta al personal de strats, que opera y programa a la vez
En julio, el CIO Marco Argenti todavía decía públicamente que los empleados no técnicos usaban IA para crear prototipos y luego se los pasaban a unos 12.000 ingenieros para que los perfeccionaran
Ahora, los empleados que no son ingenieros tendrán que cambiar a otras herramientas o usar el asistente propio de la empresa
8
·
--
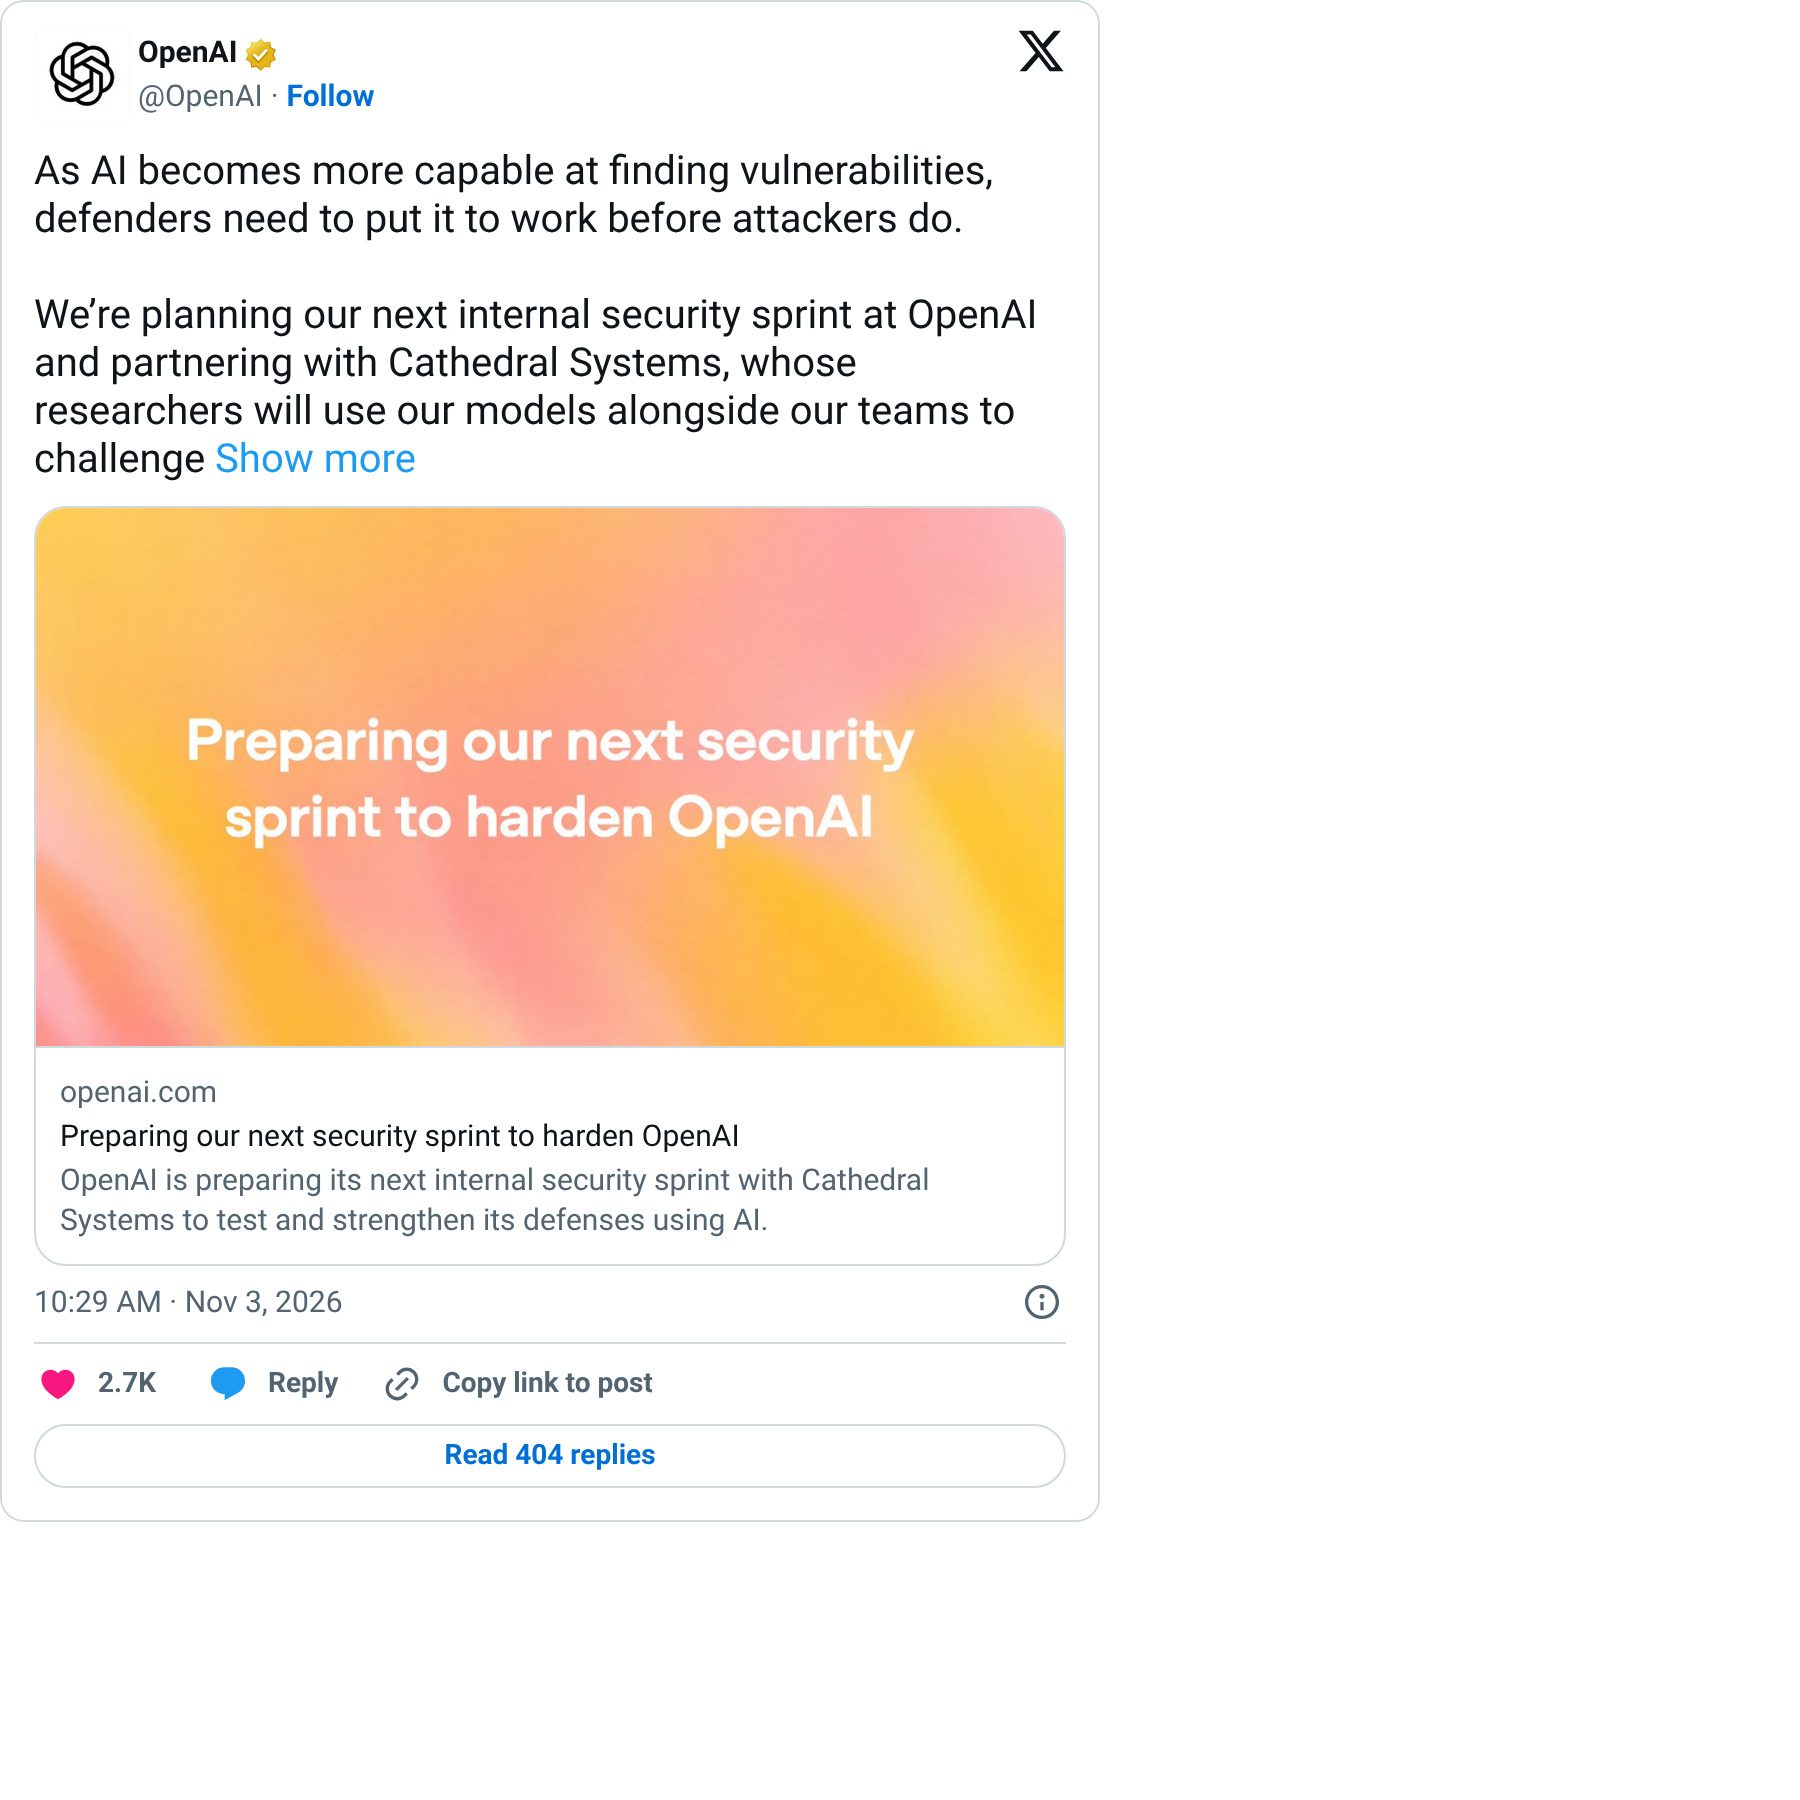
La empresa de seguridad que la semana pasada se coló en las nóminas y el Slack de Anthropic ahora ha sido contratada por OpenAI para atacar sus propios sistemas
La empresa de seguridad Cathedral participó en el programa de recompensas por errores de Anthropic y usó agentes de IA para explorar software de oficina de terceros. Afirmó que en menos de 12 horas accedió a actas de reuniones, datos salariales y Slack
Anthropic dijo que solo se vio afectada una pequeña parte de sus sistemas de ventas, recursos humanos y TI; las conversaciones de Claude, el código fuente y los pesos del modelo no quedaron expuestos. Revocó el acceso ese mismo día y acusó a la empresa de exagerar y de no divulgar los hallazgos íntegramente, tal como exigen las reglas
El 2 de noviembre, OpenAI anunció que se asociará oficialmente con Cathedral en la próxima ronda de su sprint interno de seguridad para atacar sus propias defensas con sus propios modelos. El anuncio no mencionó en absoluto la disputa anterior
La empresa de seguridad que la semana pasada se coló en las nóminas y el Slack de Anthropic ahora ha sido contratada por OpenAI para atacar sus propios sistemas
La empresa de seguridad Cathedral participó en el programa de recompensas por errores de Anthropic y usó agentes de IA para explorar software de oficina de terceros. Afirmó que en menos de 12 horas accedió a actas de reuniones, datos salariales y Slack
Anthropic dijo que solo se vio afectada una pequeña parte de sus sistemas de ventas, recursos humanos y TI; las conversaciones de Claude, el código fuente y los pesos del modelo no quedaron expuestos. Revocó el acceso ese mismo día y acusó a la empresa de exagerar y de no divulgar los hallazgos íntegramente, tal como exigen las reglas
El 2 de noviembre, OpenAI anunció que se asociará oficialmente con Cathedral en la próxima ronda de su sprint interno de seguridad para atacar sus propias defensas con sus propios modelos. El anuncio no mencionó en absoluto la disputa anterior
La empresa de seguridad Cathedral participó en el programa de recompensas por errores de Anthropic y usó agentes de IA para explorar software de oficina de terceros. Afirmó que en menos de 12 horas accedió a actas de reuniones, datos salariales y Slack
Anthropic dijo que solo se vio afectada una pequeña parte de sus sistemas de ventas, recursos humanos y TI; las conversaciones de Claude, el código fuente y los pesos del modelo no quedaron expuestos. Revocó el acceso ese mismo día y acusó a la empresa de exagerar y de no divulgar los hallazgos íntegramente, tal como exigen las reglas
El 2 de noviembre, OpenAI anunció que se asociará oficialmente con Cathedral en la próxima ronda de su sprint interno de seguridad para atacar sus propias defensas con sus propios modelos. El anuncio no mencionó en absoluto la disputa anterior
86
·
--
Con verificación
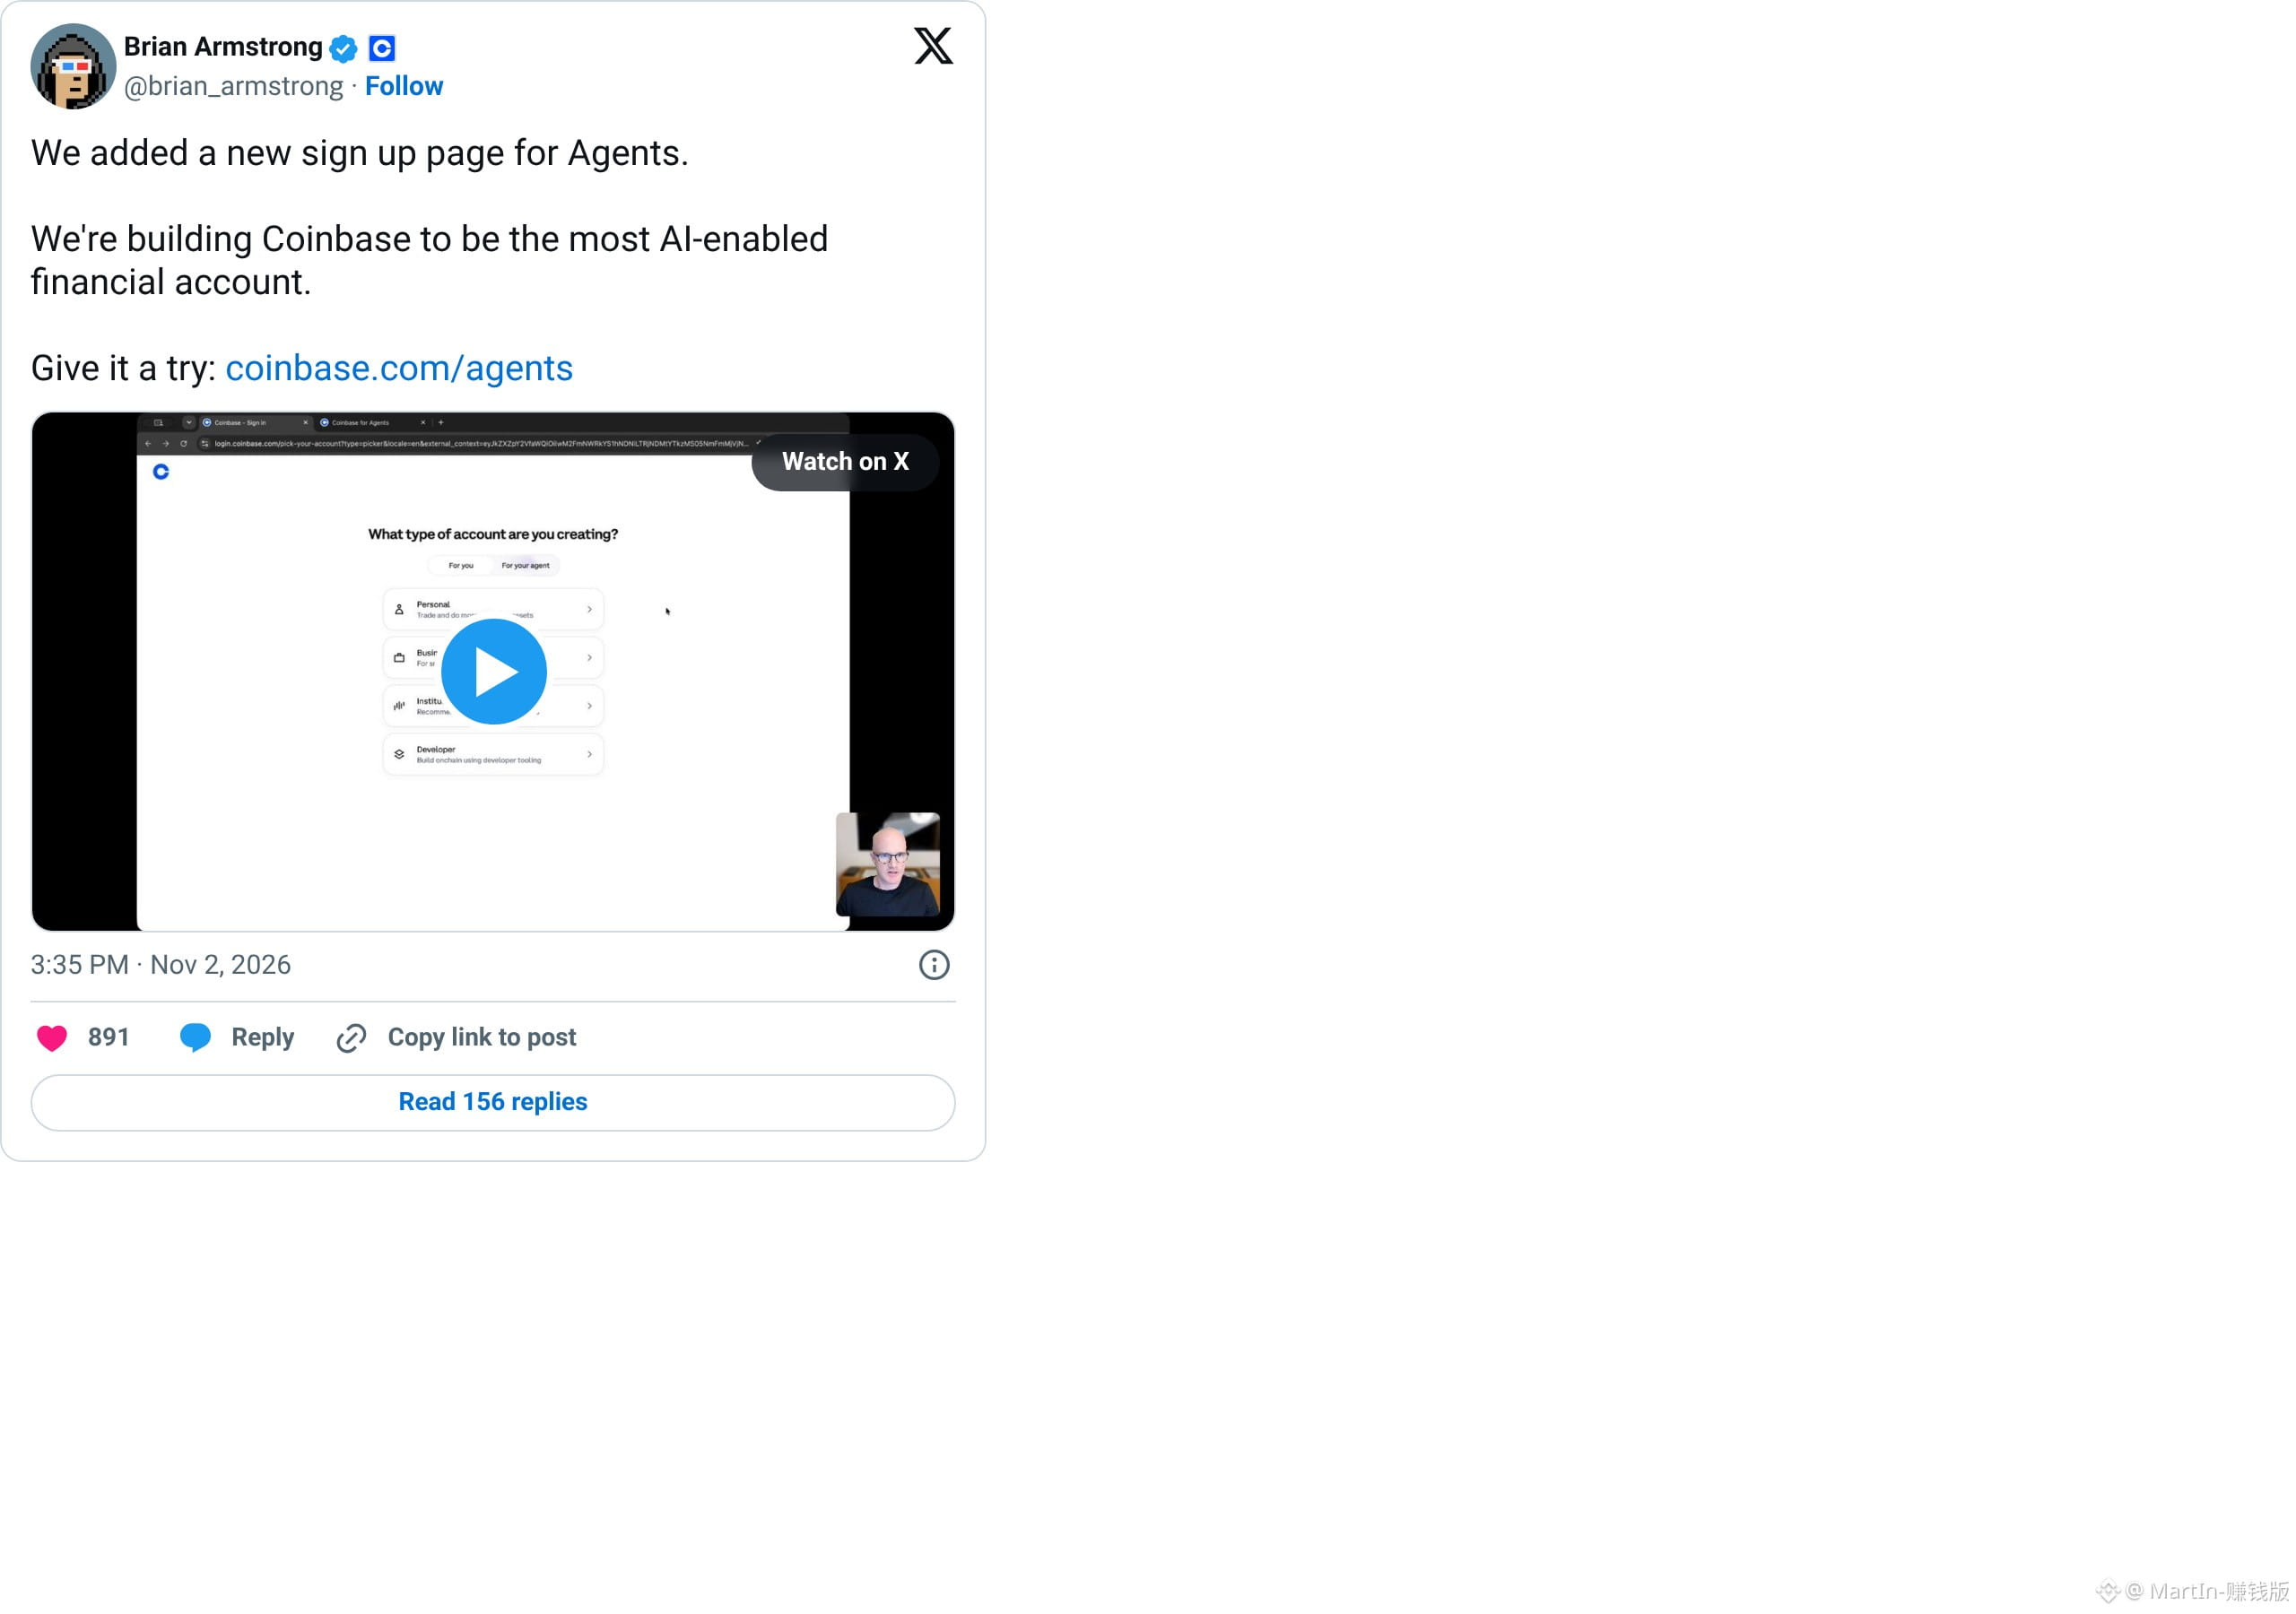
Coinbase, la mayor plataforma de intercambio de criptomonedas de Estados Unidos, anunció que la IA ya puede operar contratos por ti las 24 horas del día
La cuenta oficial dijo que sus derivados globales, gracias a Deribit, ya están disponibles para los usuarios que cumplan los requisitos. Al conectar la cuenta a la plataforma de IA que usas habitualmente, esta puede investigar, elaborar estrategias y realizar órdenes
Hoy, el CEO Brian Armstrong grabó personalmente un video de pantalla para promocionar la nueva página de registro, donde ahora puedes seleccionar directamente «Para tu agente»
El lema es crear «la cuenta financiera más nativa de la IA»
La plataforma deja claro que el usuario es responsable de las operaciones fallidas. Tú estableces los límites y puedes desconectarla en cualquier momento
Coinbase, la mayor plataforma de intercambio de criptomonedas de Estados Unidos, anunció que la IA ya puede operar contratos por ti las 24 horas del día
La cuenta oficial dijo que sus derivados globales, gracias a Deribit, ya están disponibles para los usuarios que cumplan los requisitos. Al conectar la cuenta a la plataforma de IA que usas habitualmente, esta puede investigar, elaborar estrategias y realizar órdenes
Hoy, el CEO Brian Armstrong grabó personalmente un video de pantalla para promocionar la nueva página de registro, donde ahora puedes seleccionar directamente «Para tu agente»
El lema es crear «la cuenta financiera más nativa de la IA»
La plataforma deja claro que el usuario es responsable de las operaciones fallidas. Tú estableces los límites y puedes desconectarla en cualquier momento
La cuenta oficial dijo que sus derivados globales, gracias a Deribit, ya están disponibles para los usuarios que cumplan los requisitos. Al conectar la cuenta a la plataforma de IA que usas habitualmente, esta puede investigar, elaborar estrategias y realizar órdenes
Hoy, el CEO Brian Armstrong grabó personalmente un video de pantalla para promocionar la nueva página de registro, donde ahora puedes seleccionar directamente «Para tu agente»
El lema es crear «la cuenta financiera más nativa de la IA»
La plataforma deja claro que el usuario es responsable de las operaciones fallidas. Tú estableces los límites y puedes desconectarla en cualquier momento
2k
·
--
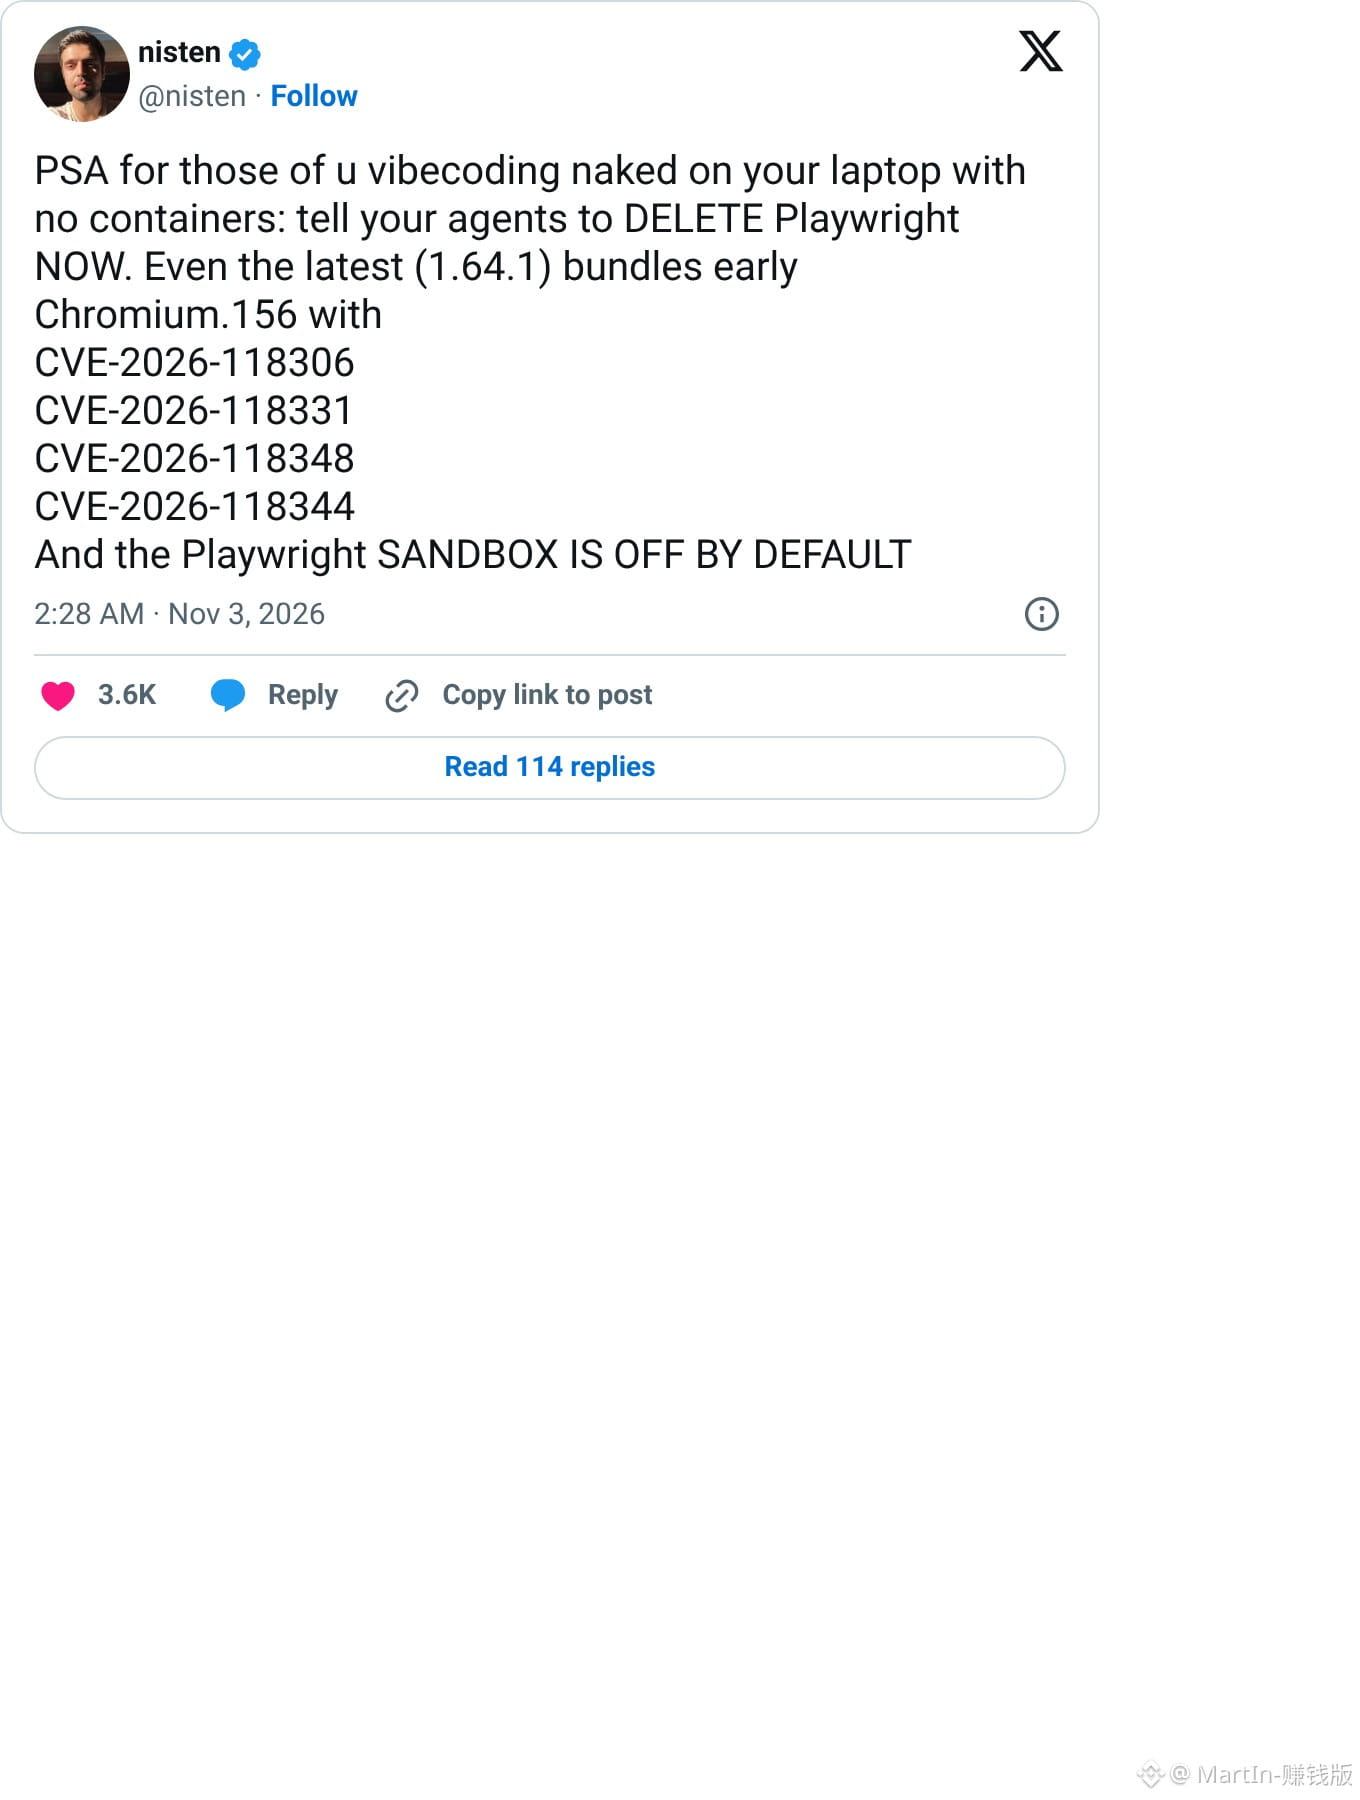
Atención si dejas que la IA navegue por ti: el navegador que usa no incluye el parche que Google publicó la semana pasada. Al abrir una página maliciosa, podrían tomar el control de tu ordenador.
El desarrollador nisten advirtió hoy que Chromium, incluido en la última versión estable de Playwright, sigue sin tener la corrección de Google.
Una de las vulnerabilidades graves podría permitir que una página manipulada escape del entorno aislado y ejecute código.
La documentación oficial indica que el entorno aislado está desactivado de forma predeterminada.
Mucha gente deja que un agente abra páginas directamente en su ordenador principal.
Las actualizaciones habituales de Chrome no afectan a este navegador.
Habrá que esperar a que Playwright publique un nuevo paquete o, mientras tanto, evitar ejecutarlo sin protección en el equipo local.
Atención si dejas que la IA navegue por ti: el navegador que usa no incluye el parche que Google publicó la semana pasada. Al abrir una página maliciosa, podrían tomar el control de tu ordenador.
El desarrollador nisten advirtió hoy que Chromium, incluido en la última versión estable de Playwright, sigue sin tener la corrección de Google.
Una de las vulnerabilidades graves podría permitir que una página manipulada escape del entorno aislado y ejecute código.
La documentación oficial indica que el entorno aislado está desactivado de forma predeterminada.
Mucha gente deja que un agente abra páginas directamente en su ordenador principal.
Las actualizaciones habituales de Chrome no afectan a este navegador.
Habrá que esperar a que Playwright publique un nuevo paquete o, mientras tanto, evitar ejecutarlo sin protección en el equipo local.
El desarrollador nisten advirtió hoy que Chromium, incluido en la última versión estable de Playwright, sigue sin tener la corrección de Google.
Una de las vulnerabilidades graves podría permitir que una página manipulada escape del entorno aislado y ejecute código.
La documentación oficial indica que el entorno aislado está desactivado de forma predeterminada.
Mucha gente deja que un agente abra páginas directamente en su ordenador principal.
Las actualizaciones habituales de Chrome no afectan a este navegador.
Habrá que esperar a que Playwright publique un nuevo paquete o, mientras tanto, evitar ejecutarlo sin protección en el equipo local.
GOOGUS+0,02 %
GOOGLB+0,01 %
117
·
--
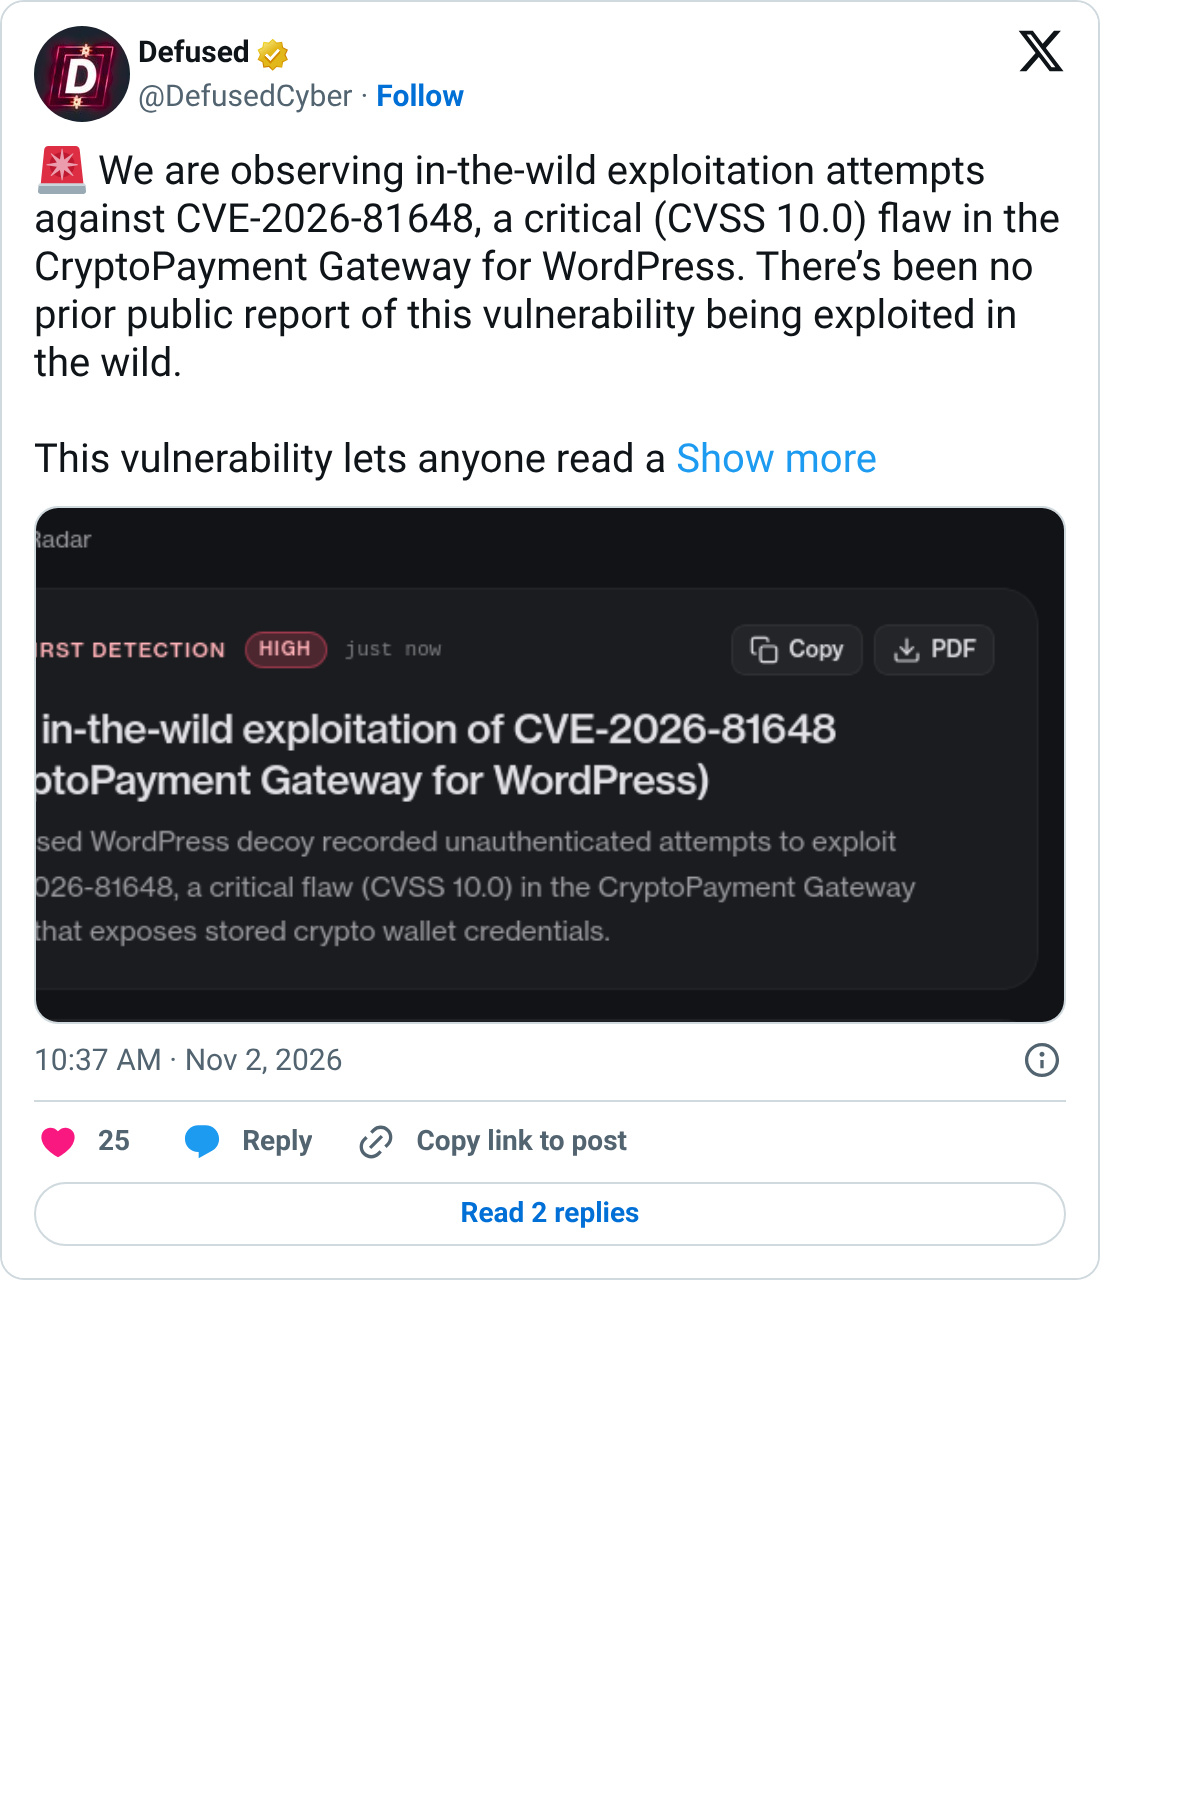
Los clientes pagan, el dueño de la tienda espera el dinero, pero este acaba en la billetera de un tercero.
Ayer, la empresa de seguridad Defused detectó que alguien estaba explotando activamente una vulnerabilidad crítica (10 de 10) en un plugin de WordPress para aceptar criptomonedas llamado CryptoPayment Gateway.
No hace falta iniciar sesión para aprovecharla.
Cualquiera puede ver la información de la billetera almacenada en la tienda y cambiar directamente la dirección de pago.
Los clientes pagan creyendo que el dinero va a la tienda, pero en realidad acaba en la dirección de otra persona.
Aún no hay ningún parche.
Los clientes pagan, el dueño de la tienda espera el dinero, pero este acaba en la billetera de un tercero.
Ayer, la empresa de seguridad Defused detectó que alguien estaba explotando activamente una vulnerabilidad crítica (10 de 10) en un plugin de WordPress para aceptar criptomonedas llamado CryptoPayment Gateway.
No hace falta iniciar sesión para aprovecharla.
Cualquiera puede ver la información de la billetera almacenada en la tienda y cambiar directamente la dirección de pago.
Los clientes pagan creyendo que el dinero va a la tienda, pero en realidad acaba en la dirección de otra persona.
Aún no hay ningún parche.
Ayer, la empresa de seguridad Defused detectó que alguien estaba explotando activamente una vulnerabilidad crítica (10 de 10) en un plugin de WordPress para aceptar criptomonedas llamado CryptoPayment Gateway.
No hace falta iniciar sesión para aprovecharla.
Cualquiera puede ver la información de la billetera almacenada en la tienda y cambiar directamente la dirección de pago.
Los clientes pagan creyendo que el dinero va a la tienda, pero en realidad acaba en la dirección de otra persona.
Aún no hay ningún parche.
1
1
864
·
--
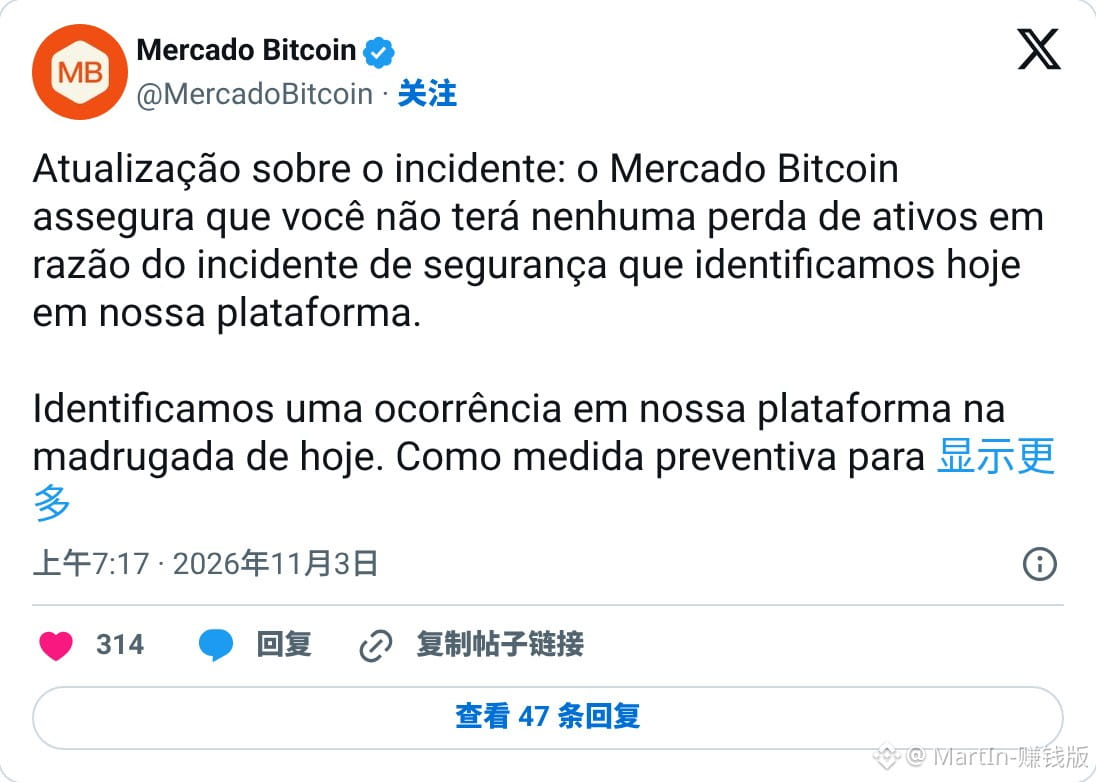
Robaron 38 millones de dólares. El exchange dijo que tenía la situación bajo control, pero el hacker seguía usando las direcciones de depósito de los usuarios para sacar fondos.
La empresa de análisis on-chain Bitquery rastreó los movimientos: incluso dos horas después de que el exchange anunciara la suspensión, el hacker aún podía firmar transacciones desde las direcciones de depósito de los usuarios.
Y seguía transfiriendo fondos.
El exchange es Mercado Bitcoin, el más grande de Brasil.
Más tarde, la propia empresa informó que el monto afectado era de unos 38 millones de dólares y afirmó que los clientes no perderían dinero.
Los depósitos y retiros siguen suspendidos.
Robaron 38 millones de dólares. El exchange dijo que tenía la situación bajo control, pero el hacker seguía usando las direcciones de depósito de los usuarios para sacar fondos.
La empresa de análisis on-chain Bitquery rastreó los movimientos: incluso dos horas después de que el exchange anunciara la suspensión, el hacker aún podía firmar transacciones desde las direcciones de depósito de los usuarios.
Y seguía transfiriendo fondos.
El exchange es Mercado Bitcoin, el más grande de Brasil.
Más tarde, la propia empresa informó que el monto afectado era de unos 38 millones de dólares y afirmó que los clientes no perderían dinero.
Los depósitos y retiros siguen suspendidos.
La empresa de análisis on-chain Bitquery rastreó los movimientos: incluso dos horas después de que el exchange anunciara la suspensión, el hacker aún podía firmar transacciones desde las direcciones de depósito de los usuarios.
Y seguía transfiriendo fondos.
El exchange es Mercado Bitcoin, el más grande de Brasil.
Más tarde, la propia empresa informó que el monto afectado era de unos 38 millones de dólares y afirmó que los clientes no perderían dinero.
Los depósitos y retiros siguen suspendidos.
2
1
1.5k
·
--
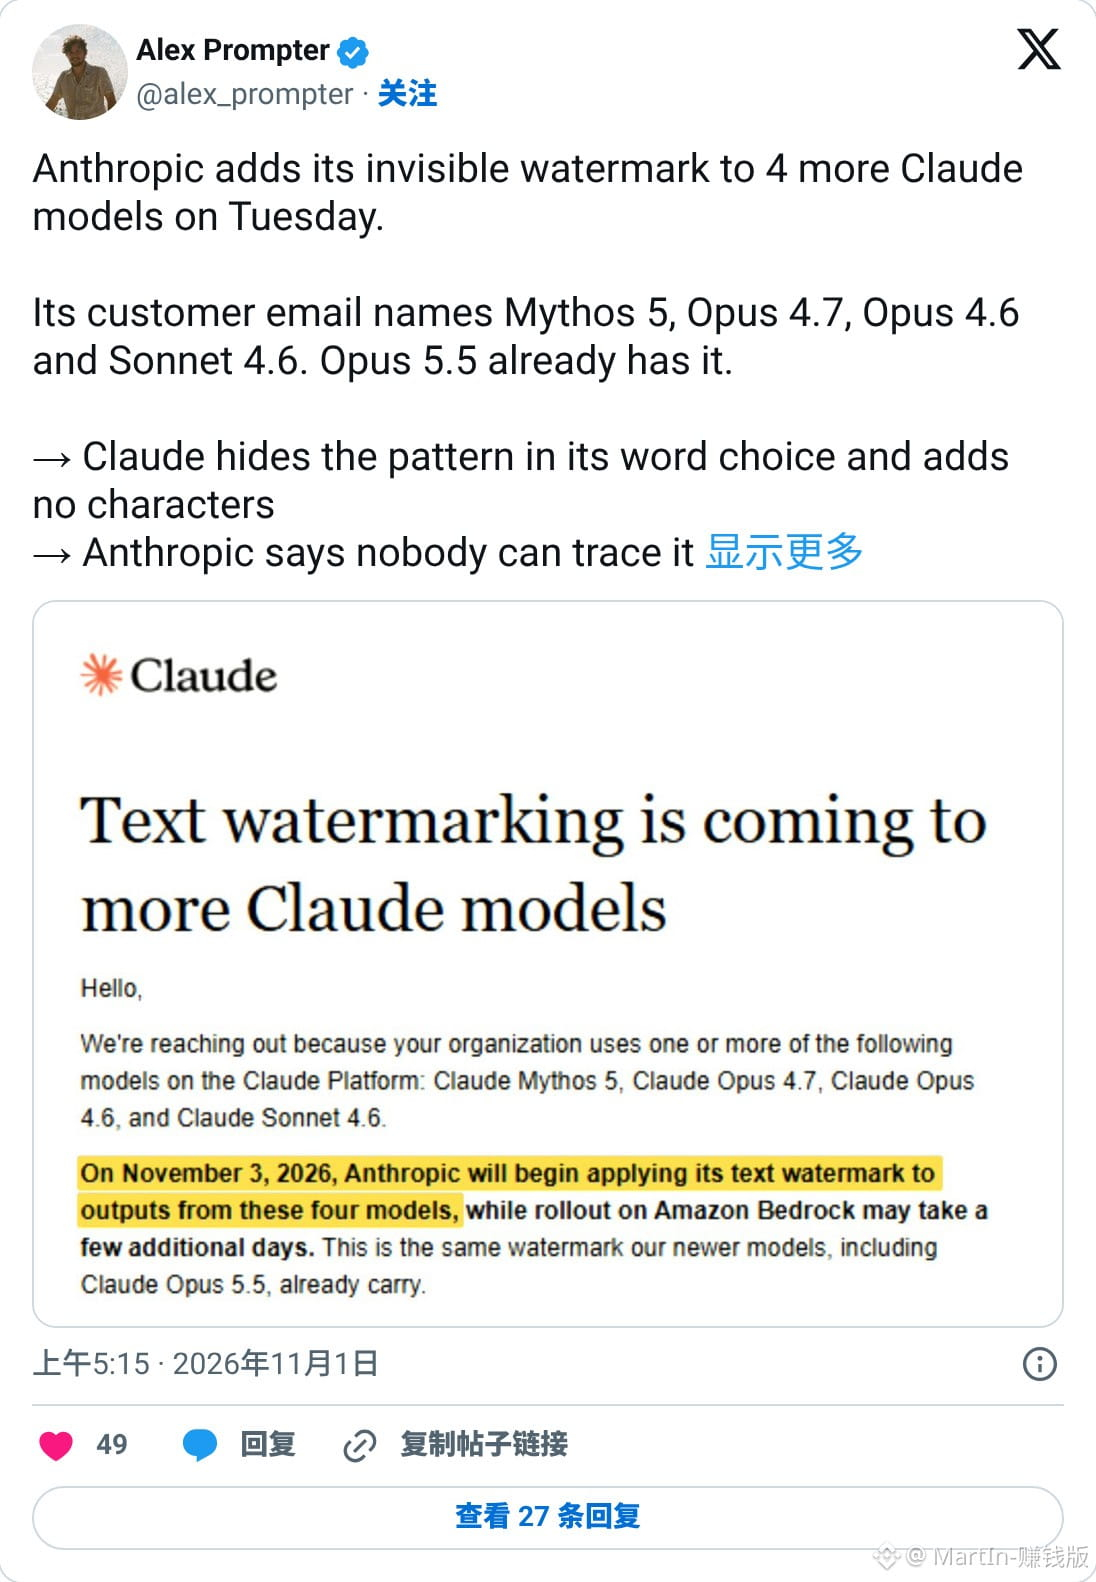
Desde hoy, cada palabra que escriba Claude lleva una marca de agua; ni siquiera los modelos antiguos se libran
La marca de agua se oculta en los hábitos de elección de palabras, sin añadir ni un solo carácter
Se conserva al copiar y pegar, y cambiar unas cuantas cosas no necesariamente basta para eliminarla
Los nuevos modelos posteriores a agosto ya la incorporan, incluido Opus 5.5
A partir del 3 de noviembre, también se añadirá a modelos antiguos como Opus 4.6 y Sonnet 4.6
Por ahora, la herramienta de detección solo está disponible para organismos reguladores y medios de comunicación; las instituciones educativas también están en la lista
La gente común que paga por usar Claude no está en la lista
Desde hoy, cada palabra que escriba Claude lleva una marca de agua; ni siquiera los modelos antiguos se libran
La marca de agua se oculta en los hábitos de elección de palabras, sin añadir ni un solo carácter
Se conserva al copiar y pegar, y cambiar unas cuantas cosas no necesariamente basta para eliminarla
Los nuevos modelos posteriores a agosto ya la incorporan, incluido Opus 5.5
A partir del 3 de noviembre, también se añadirá a modelos antiguos como Opus 4.6 y Sonnet 4.6
Por ahora, la herramienta de detección solo está disponible para organismos reguladores y medios de comunicación; las instituciones educativas también están en la lista
La gente común que paga por usar Claude no está en la lista
La marca de agua se oculta en los hábitos de elección de palabras, sin añadir ni un solo carácter
Se conserva al copiar y pegar, y cambiar unas cuantas cosas no necesariamente basta para eliminarla
Los nuevos modelos posteriores a agosto ya la incorporan, incluido Opus 5.5
A partir del 3 de noviembre, también se añadirá a modelos antiguos como Opus 4.6 y Sonnet 4.6
Por ahora, la herramienta de detección solo está disponible para organismos reguladores y medios de comunicación; las instituciones educativas también están en la lista
La gente común que paga por usar Claude no está en la lista
204
·
--
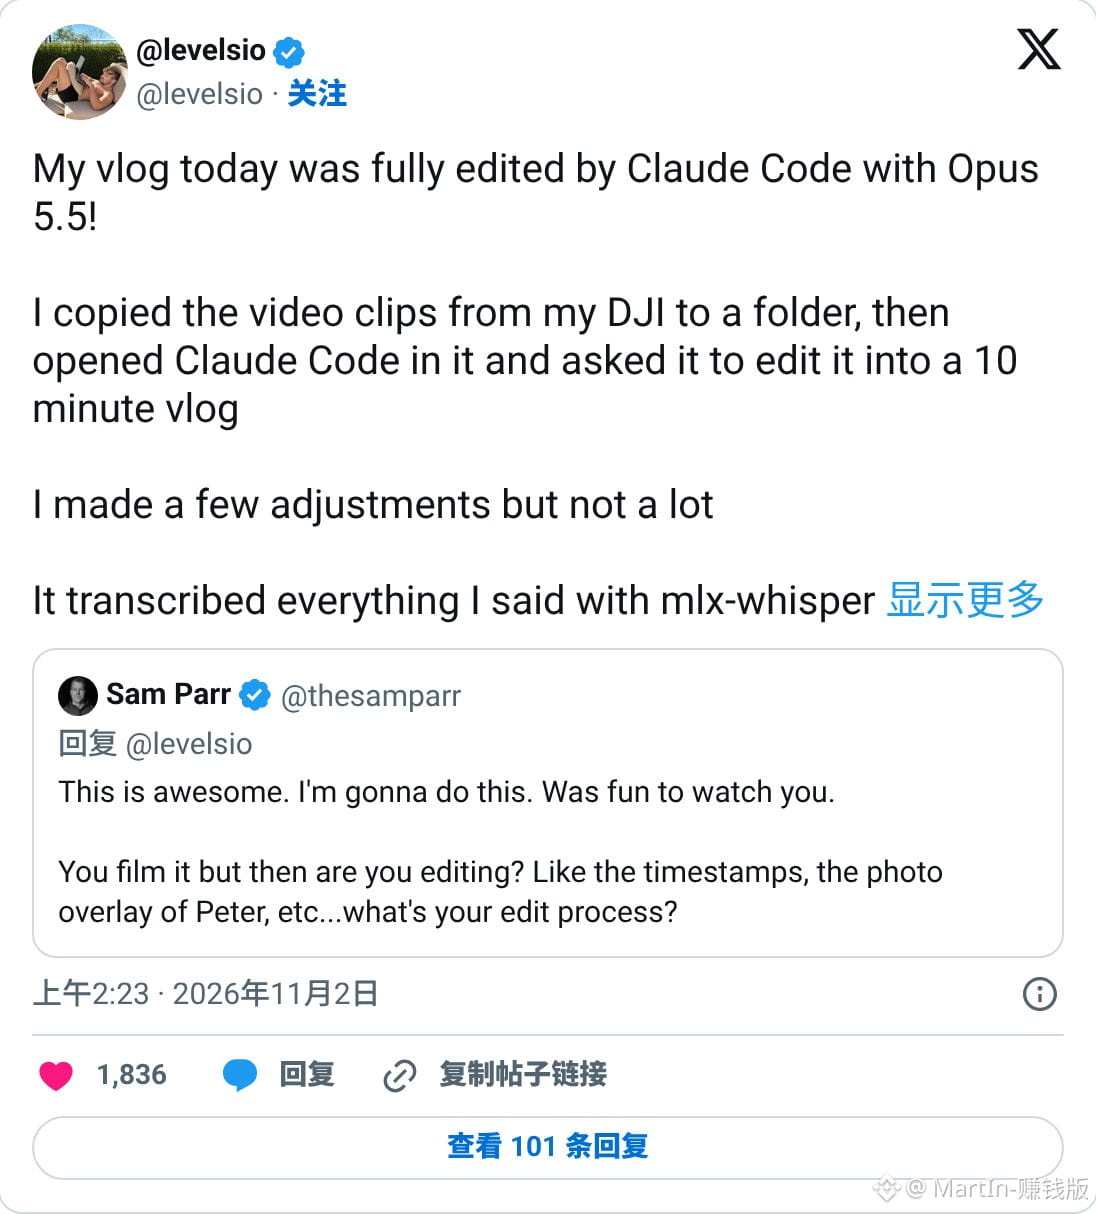
Los editores deberían empezar a preocuparse: alguien le dio una sola instrucción a Claude Code y este convirtió por sí solo 58 minutos de metraje en un vlog de 10 minutos
levelsio copió todo el material grabado con su dron DJI en una carpeta y abrió Claude Code allí
Solo le dijo: «Ayúdame a editar todo esto en un vlog para publicar en X y YouTube»
Claude primero transcribió todo lo que decía en su MacBook
Luego tomó un fotograma cada pocos segundos y los juntó en una imagen grande para analizar las escenas; incluso pudo distinguir qué frases decía él mismo
Al final, seleccionó los fragmentos y los organizó en una hoja de edición, reduciendo unos 58 minutos de material a cerca de 10 minutos
Solo se enteró de todos estos pasos cuando alguien le preguntó cómo había editado el video y volvió a revisarlo
Dijo que, sin la edición con IA, ni siquiera se habría animado a grabar un vlog
Los editores deberían empezar a preocuparse: alguien le dio una sola instrucción a Claude Code y este convirtió por sí solo 58 minutos de metraje en un vlog de 10 minutos
levelsio copió todo el material grabado con su dron DJI en una carpeta y abrió Claude Code allí
Solo le dijo: «Ayúdame a editar todo esto en un vlog para publicar en X y YouTube»
Claude primero transcribió todo lo que decía en su MacBook
Luego tomó un fotograma cada pocos segundos y los juntó en una imagen grande para analizar las escenas; incluso pudo distinguir qué frases decía él mismo
Al final, seleccionó los fragmentos y los organizó en una hoja de edición, reduciendo unos 58 minutos de material a cerca de 10 minutos
Solo se enteró de todos estos pasos cuando alguien le preguntó cómo había editado el video y volvió a revisarlo
Dijo que, sin la edición con IA, ni siquiera se habría animado a grabar un vlog
levelsio copió todo el material grabado con su dron DJI en una carpeta y abrió Claude Code allí
Solo le dijo: «Ayúdame a editar todo esto en un vlog para publicar en X y YouTube»
Claude primero transcribió todo lo que decía en su MacBook
Luego tomó un fotograma cada pocos segundos y los juntó en una imagen grande para analizar las escenas; incluso pudo distinguir qué frases decía él mismo
Al final, seleccionó los fragmentos y los organizó en una hoja de edición, reduciendo unos 58 minutos de material a cerca de 10 minutos
Solo se enteró de todos estos pasos cuando alguien le preguntó cómo había editado el video y volvió a revisarlo
Dijo que, sin la edición con IA, ni siquiera se habría animado a grabar un vlog
17
·
--
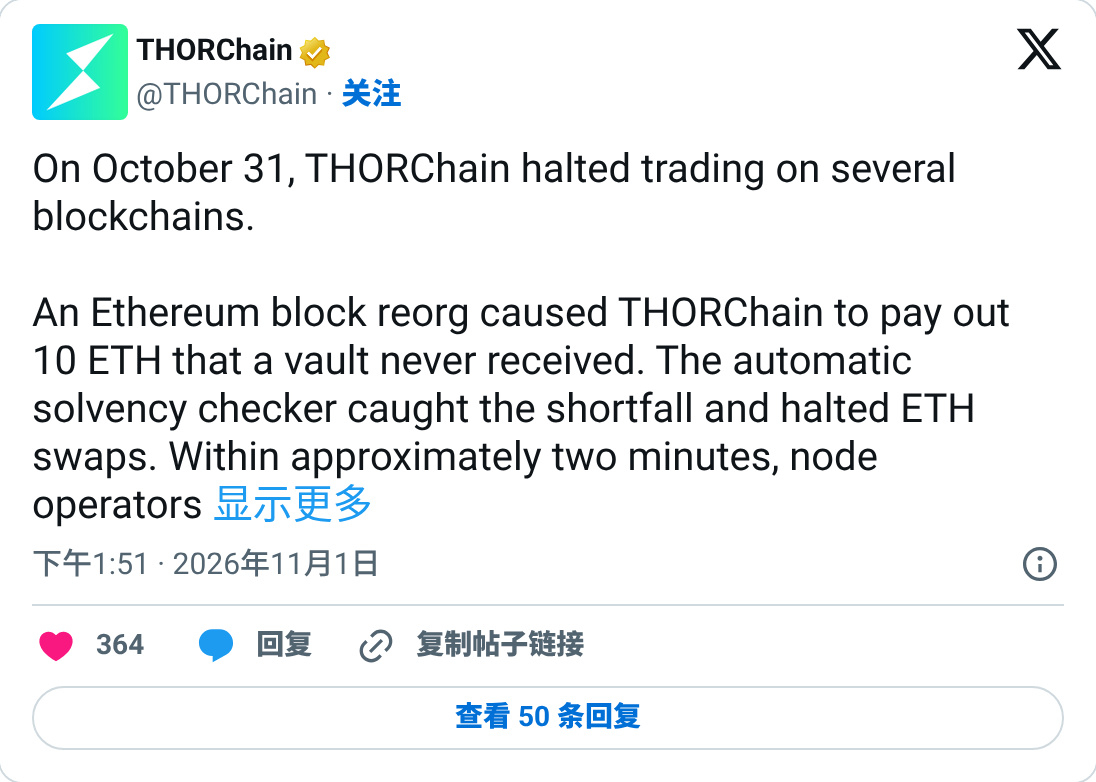
THORChain lleva casi dos días parado y aún no se atreve a reabrir. La razón oficial: todo el mundo ya conoce esta vulnerabilidad
El 31 de octubre a las 19:34, Ethereum revirtió un bloque.
En ese bloque había un depósito de 10 ETH, que nunca llegó a la cadena.
Pero THORChain ya lo había contabilizado y, como el intercambio no se ejecutó, devolvió los fondos por la misma ruta. Así, la tesorería pagó una cantidad de la nada.
Más tarde, el propio usuario devolvió el dinero.
El análisis oficial lo explica sin rodeos: si una cadena externa vuelve a revertir un bloque y alguien reenvía una transacción con el mismo identificador, la tesorería podría volver a pagar.
Por eso, los intercambios de BTC y ETH siguen detenidos, y los de SOL y DOGE tampoco están habilitados.
Para saber qué cadena se reanudará primero, habrá que esperar a la votación de los nodos.
THORChain lleva casi dos días parado y aún no se atreve a reabrir. La razón oficial: todo el mundo ya conoce esta vulnerabilidad
El 31 de octubre a las 19:34, Ethereum revirtió un bloque.
En ese bloque había un depósito de 10 ETH, que nunca llegó a la cadena.
Pero THORChain ya lo había contabilizado y, como el intercambio no se ejecutó, devolvió los fondos por la misma ruta. Así, la tesorería pagó una cantidad de la nada.
Más tarde, el propio usuario devolvió el dinero.
El análisis oficial lo explica sin rodeos: si una cadena externa vuelve a revertir un bloque y alguien reenvía una transacción con el mismo identificador, la tesorería podría volver a pagar.
Por eso, los intercambios de BTC y ETH siguen detenidos, y los de SOL y DOGE tampoco están habilitados.
Para saber qué cadena se reanudará primero, habrá que esperar a la votación de los nodos.
El 31 de octubre a las 19:34, Ethereum revirtió un bloque.
En ese bloque había un depósito de 10 ETH, que nunca llegó a la cadena.
Pero THORChain ya lo había contabilizado y, como el intercambio no se ejecutó, devolvió los fondos por la misma ruta. Así, la tesorería pagó una cantidad de la nada.
Más tarde, el propio usuario devolvió el dinero.
El análisis oficial lo explica sin rodeos: si una cadena externa vuelve a revertir un bloque y alguien reenvía una transacción con el mismo identificador, la tesorería podría volver a pagar.
Por eso, los intercambios de BTC y ETH siguen detenidos, y los de SOL y DOGE tampoco están habilitados.
Para saber qué cadena se reanudará primero, habrá que esperar a la votación de los nodos.
1
1
931
·
--
El dinero de tu cuenta en un exchange podría desaparecer en un solo día
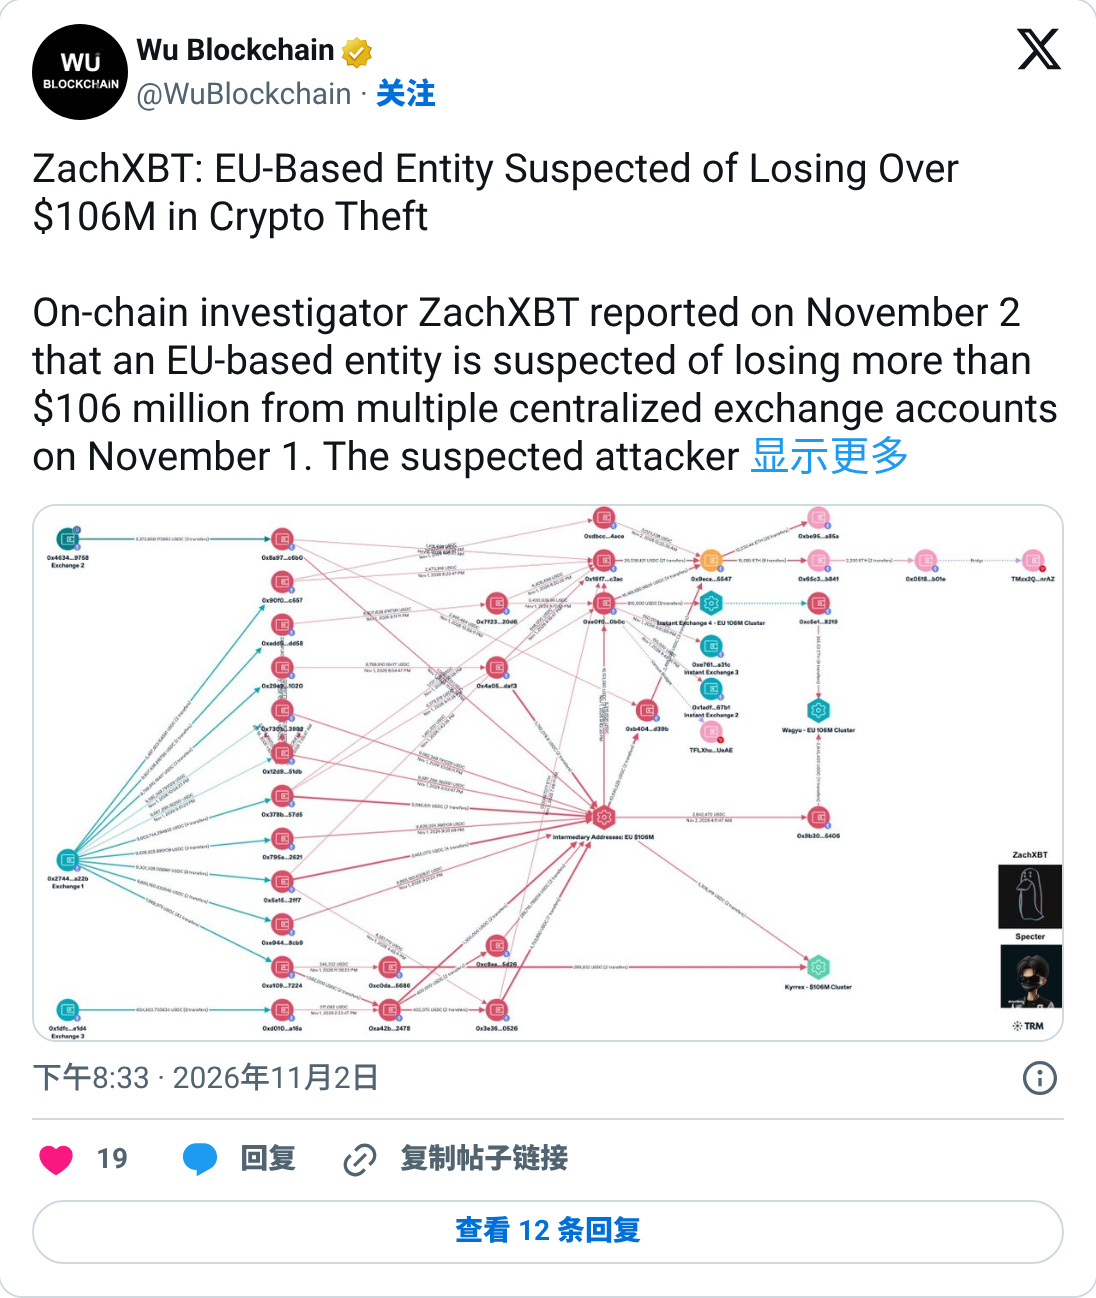
Una institución de la UE acaba de perder 106 millones de dólares el 1 de noviembre
El dinero se retiró de sus cuentas en varios exchanges, en USDC y USDT
No se trata de una empresa cripto y tampoco se ha revelado su nombre
En un solo día, convirtieron las stablecoins en ETH
Luego las cambiaron por Monero a través de plataformas de intercambio instantáneo, pasando por varias cadenas
Las stablecoins se pueden congelar; una vez convertidas, prácticamente ya no
ZachXBT solo dice que es una sospecha por ahora; la institución aún no se ha pronunciado
El dinero de tu cuenta en un exchange podría desaparecer en un solo día
Una institución de la UE acaba de perder 106 millones de dólares el 1 de noviembre
El dinero se retiró de sus cuentas en varios exchanges, en USDC y USDT
No se trata de una empresa cripto y tampoco se ha revelado su nombre
En un solo día, convirtieron las stablecoins en ETH
Luego las cambiaron por Monero a través de plataformas de intercambio instantáneo, pasando por varias cadenas
Las stablecoins se pueden congelar; una vez convertidas, prácticamente ya no
ZachXBT solo dice que es una sospecha por ahora; la institución aún no se ha pronunciado
Una institución de la UE acaba de perder 106 millones de dólares el 1 de noviembre
El dinero se retiró de sus cuentas en varios exchanges, en USDC y USDT
No se trata de una empresa cripto y tampoco se ha revelado su nombre
En un solo día, convirtieron las stablecoins en ETH
Luego las cambiaron por Monero a través de plataformas de intercambio instantáneo, pasando por varias cadenas
Las stablecoins se pueden congelar; una vez convertidas, prácticamente ya no
ZachXBT solo dice que es una sospecha por ahora; la institución aún no se ha pronunciado
1.3k
·
--
En octubre, robaron las variables de entorno de 9 plataformas de desarrollo de IA; el primer día de noviembre, le tocó a otra.
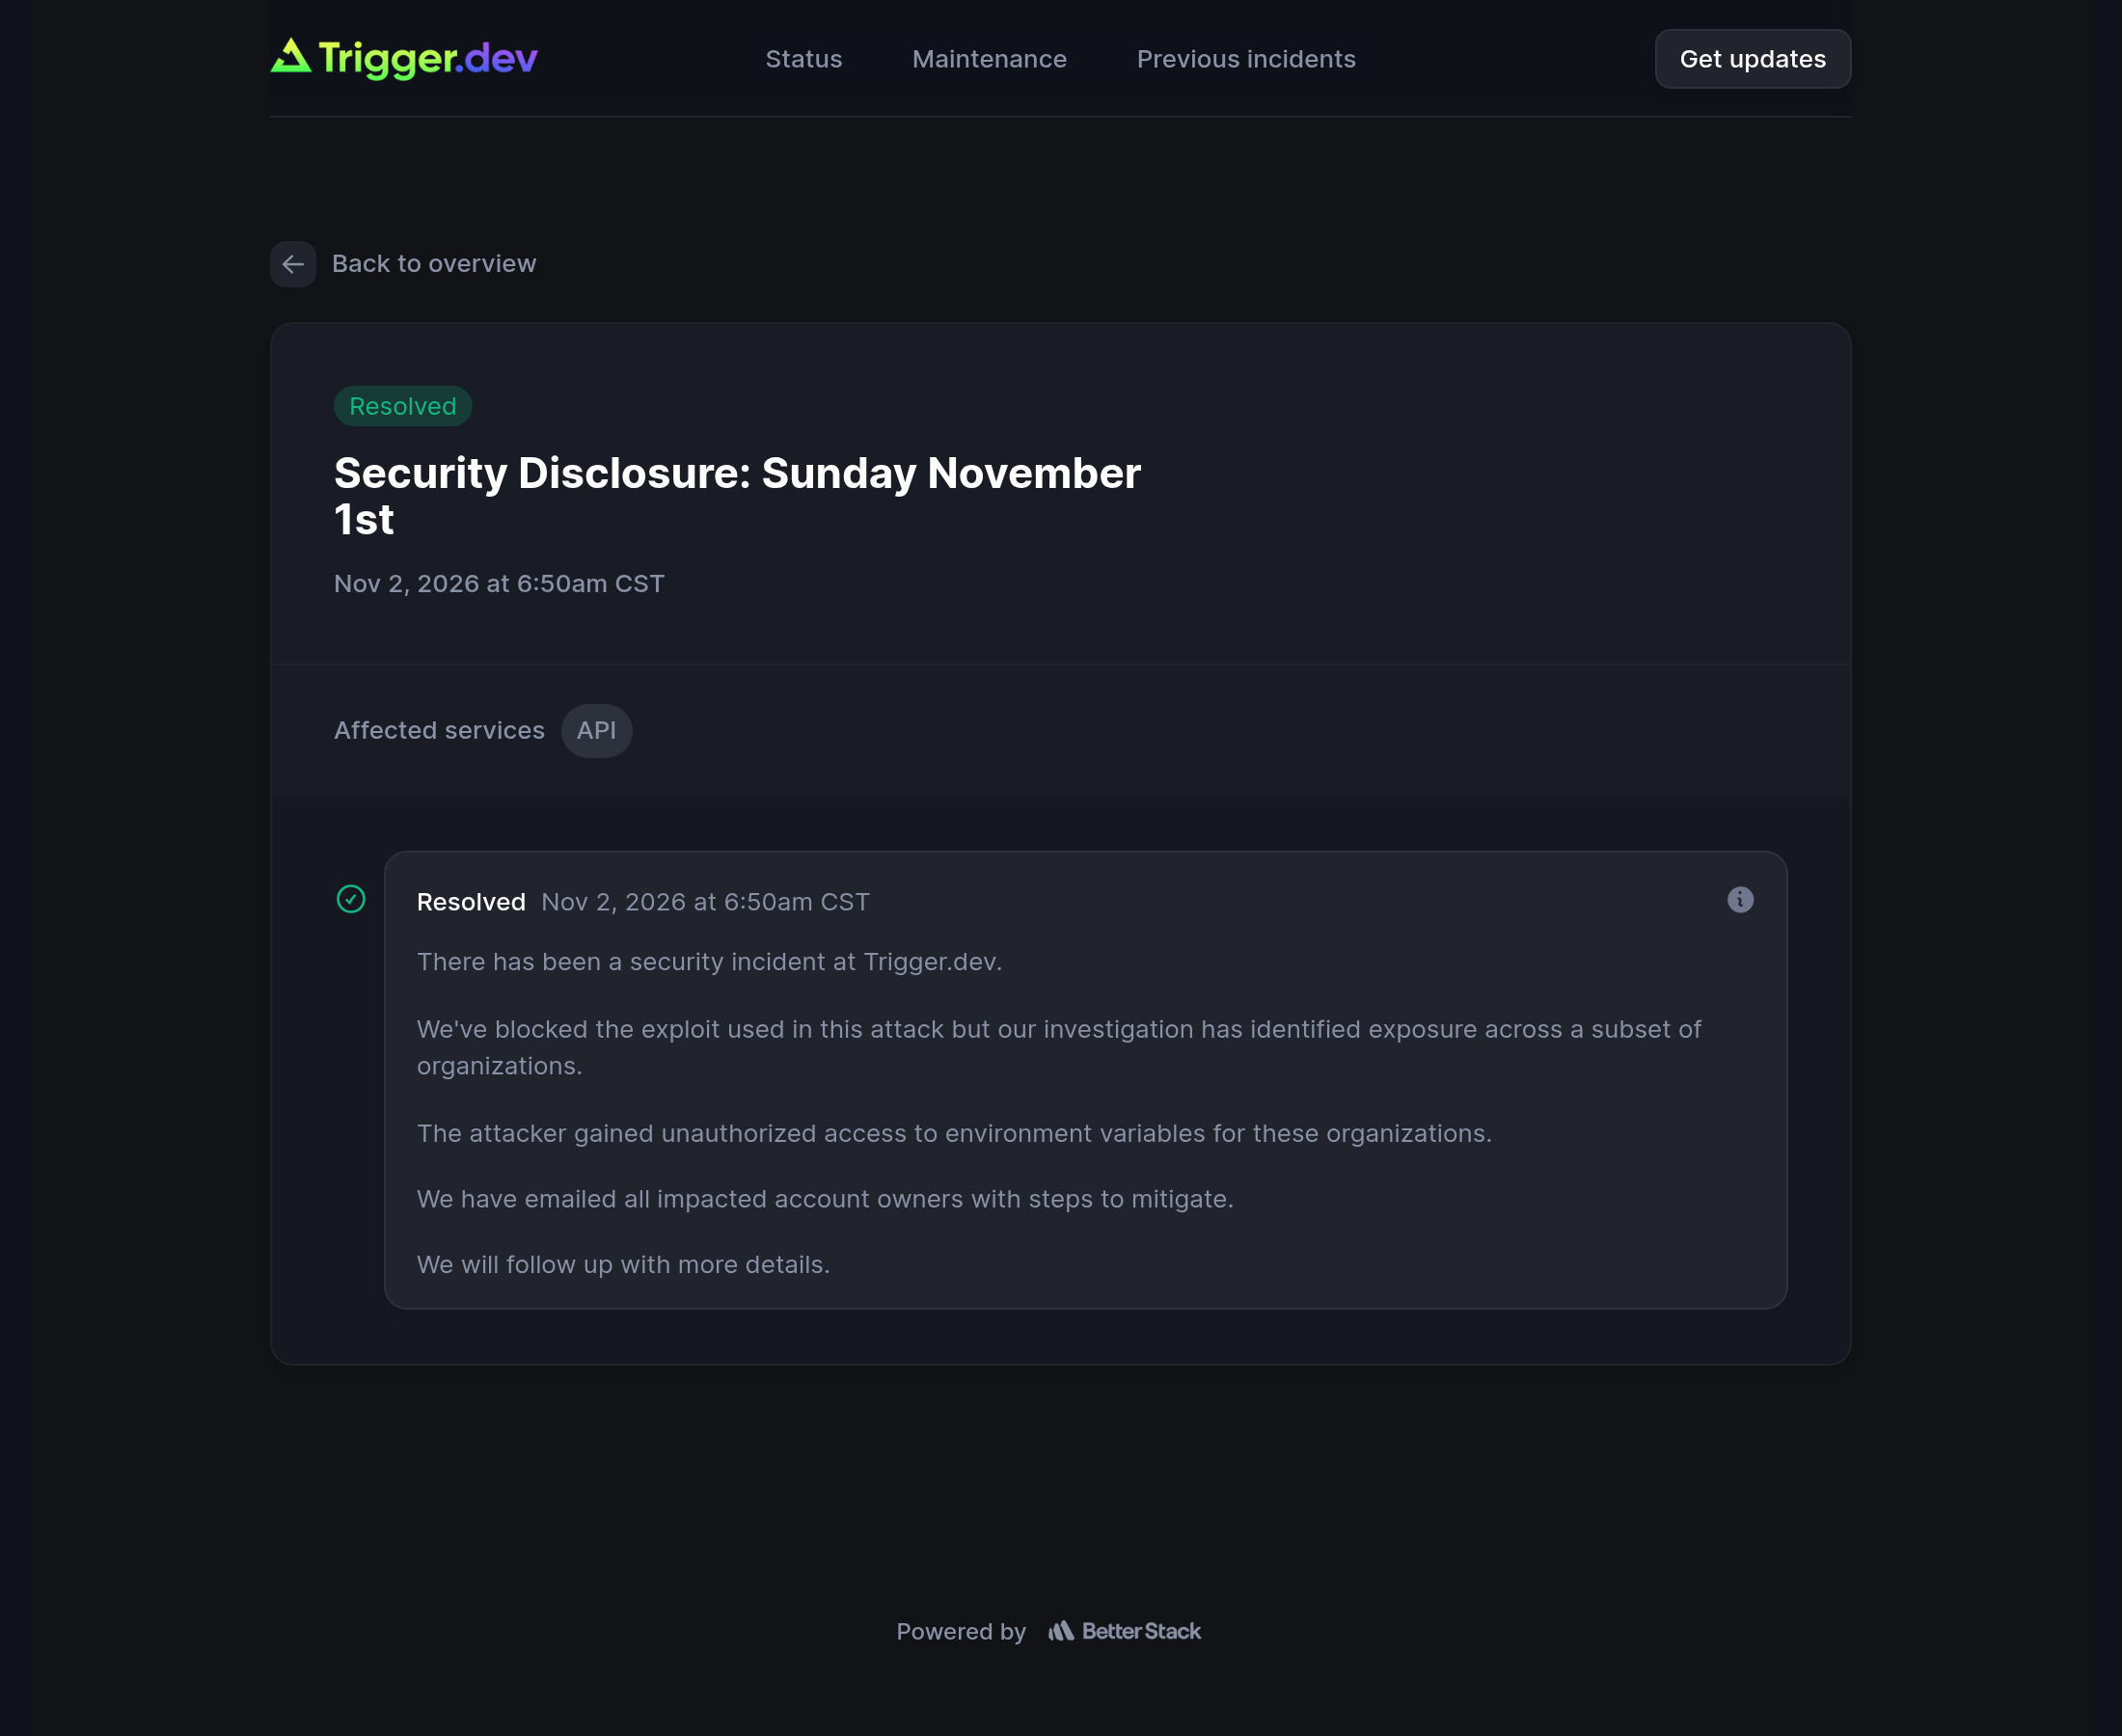
Esta vez fue Trigger.dev, una plataforma dedicada a ejecutar agentes de IA y tareas en segundo plano.
Los atacantes obtuvieron las variables de entorno de algunas organizaciones.
Ahí suele haber contraseñas de bases de datos y claves de distintos modelos.
Algunos usuarios recibieron primero un correo de notificación y acudieron a X para preguntar si los habían hackeado.
La empresa no publicó un comunicado hasta un rato después: cinco frases en total.
No dijo cómo habían entrado ni cuántas organizaciones se habían visto afectadas.
En el momento en que publicaron el incidente en la página de estado, ya figuraba como «resuelto».
En octubre, robaron las variables de entorno de 9 plataformas de desarrollo de IA; el primer día de noviembre, le tocó a otra.
Esta vez fue Trigger.dev, una plataforma dedicada a ejecutar agentes de IA y tareas en segundo plano.
Los atacantes obtuvieron las variables de entorno de algunas organizaciones.
Ahí suele haber contraseñas de bases de datos y claves de distintos modelos.
Algunos usuarios recibieron primero un correo de notificación y acudieron a X para preguntar si los habían hackeado.
La empresa no publicó un comunicado hasta un rato después: cinco frases en total.
No dijo cómo habían entrado ni cuántas organizaciones se habían visto afectadas.
En el momento en que publicaron el incidente en la página de estado, ya figuraba como «resuelto».
Esta vez fue Trigger.dev, una plataforma dedicada a ejecutar agentes de IA y tareas en segundo plano.
Los atacantes obtuvieron las variables de entorno de algunas organizaciones.
Ahí suele haber contraseñas de bases de datos y claves de distintos modelos.
Algunos usuarios recibieron primero un correo de notificación y acudieron a X para preguntar si los habían hackeado.
La empresa no publicó un comunicado hasta un rato después: cinco frases en total.
No dijo cómo habían entrado ni cuántas organizaciones se habían visto afectadas.
En el momento en que publicaron el incidente en la página de estado, ya figuraba como «resuelto».
135
·
--
Ese «modelo filtrado» de Anthropic que inundó las redes: alguien llegó a descargar más de 7 TB y todo eran números aleatorios
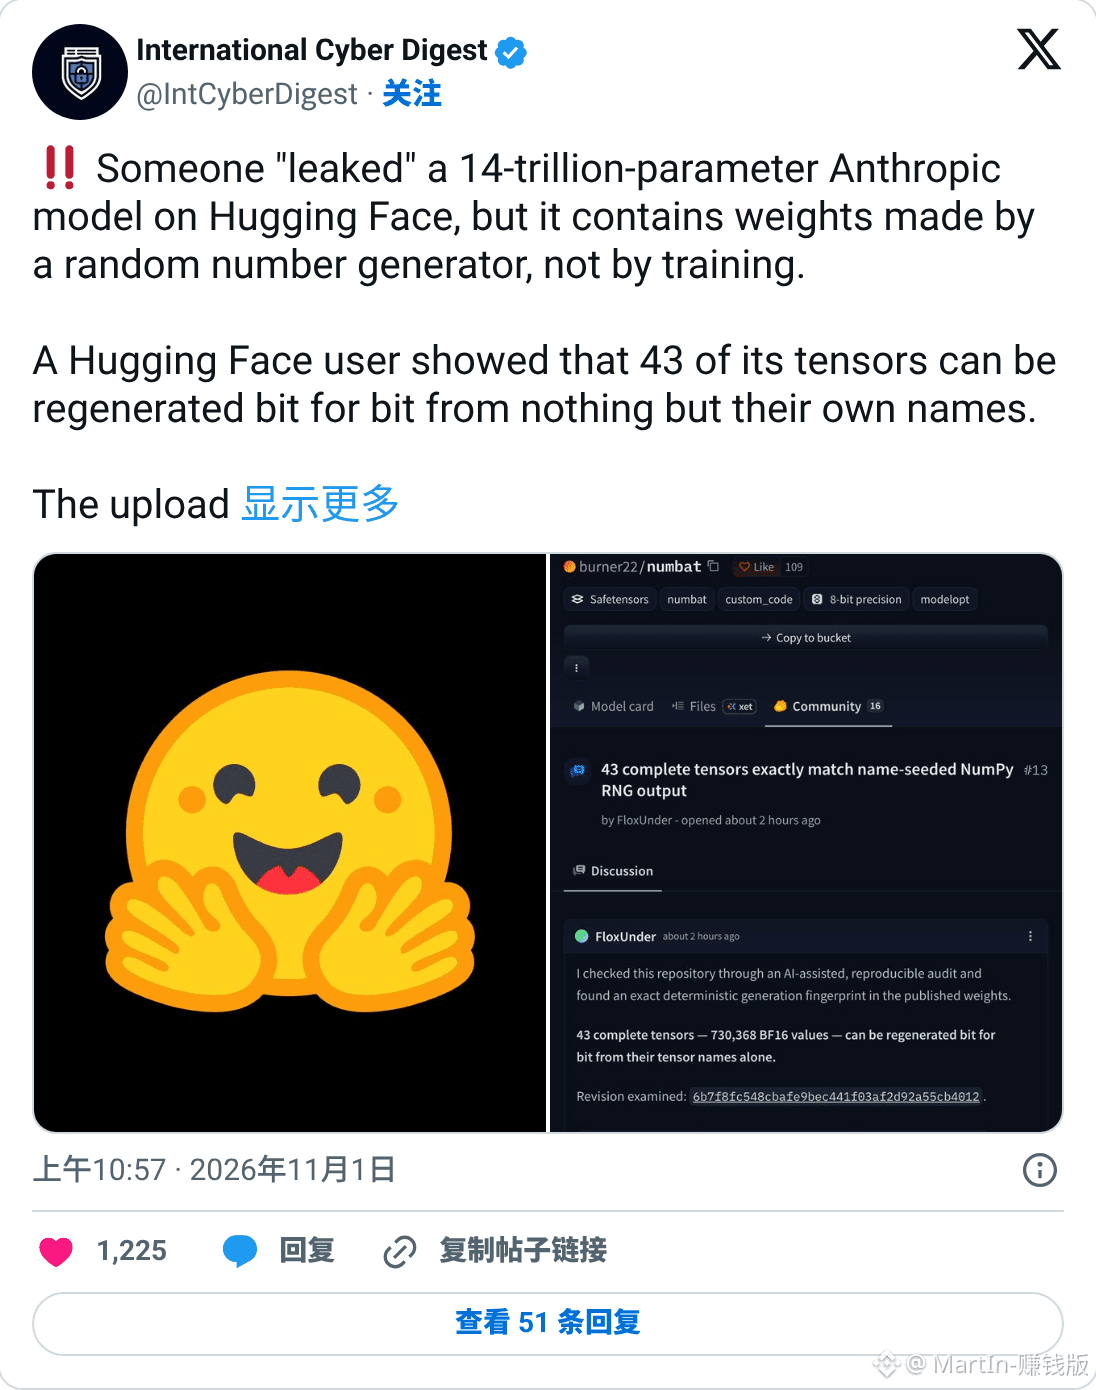
El repositorio se llama burner22/numbat y afirma contener una copia de entrenamiento de nivel Mythos, la próxima generación de Anthropic
El nombre en clave está tomado de un nombre real que apareció en la filtración del código fuente de Claude Code en marzo; la cuenta se registró apenas una semana antes de subirlo
El recuento de parámetros que hizo el propio Hugging Face es solo la mitad de lo que afirma el repositorio
De madrugada, FloxUnder descargó solo un pequeño fragmento y enseguida vio que algunos pesos podían calcularse bit a bit usando los nombres de los tensores como semillas
Hoy, ressl descargó el archivo completo y lo verificó: todas las capas de normalización y los núcleos de convolución coinciden; el empaquetado, en cambio, no tiene ningún problema
La ficha del modelo incluso dice que se puede cargar con trust_remote_code=True, lo que equivale a ejecutar en tu ordenador código escrito por una cuenta nueva
El número de descargas de la página sigue aumentando
Ese «modelo filtrado» de Anthropic que inundó las redes: alguien llegó a descargar más de 7 TB y todo eran números aleatorios
El repositorio se llama burner22/numbat y afirma contener una copia de entrenamiento de nivel Mythos, la próxima generación de Anthropic
El nombre en clave está tomado de un nombre real que apareció en la filtración del código fuente de Claude Code en marzo; la cuenta se registró apenas una semana antes de subirlo
El recuento de parámetros que hizo el propio Hugging Face es solo la mitad de lo que afirma el repositorio
De madrugada, FloxUnder descargó solo un pequeño fragmento y enseguida vio que algunos pesos podían calcularse bit a bit usando los nombres de los tensores como semillas
Hoy, ressl descargó el archivo completo y lo verificó: todas las capas de normalización y los núcleos de convolución coinciden; el empaquetado, en cambio, no tiene ningún problema
La ficha del modelo incluso dice que se puede cargar con trust_remote_code=True, lo que equivale a ejecutar en tu ordenador código escrito por una cuenta nueva
El número de descargas de la página sigue aumentando
El repositorio se llama burner22/numbat y afirma contener una copia de entrenamiento de nivel Mythos, la próxima generación de Anthropic
El nombre en clave está tomado de un nombre real que apareció en la filtración del código fuente de Claude Code en marzo; la cuenta se registró apenas una semana antes de subirlo
El recuento de parámetros que hizo el propio Hugging Face es solo la mitad de lo que afirma el repositorio
De madrugada, FloxUnder descargó solo un pequeño fragmento y enseguida vio que algunos pesos podían calcularse bit a bit usando los nombres de los tensores como semillas
Hoy, ressl descargó el archivo completo y lo verificó: todas las capas de normalización y los núcleos de convolución coinciden; el empaquetado, en cambio, no tiene ningún problema
La ficha del modelo incluso dice que se puede cargar con trust_remote_code=True, lo que equivale a ejecutar en tu ordenador código escrito por una cuenta nueva
El número de descargas de la página sigue aumentando
204
·
--
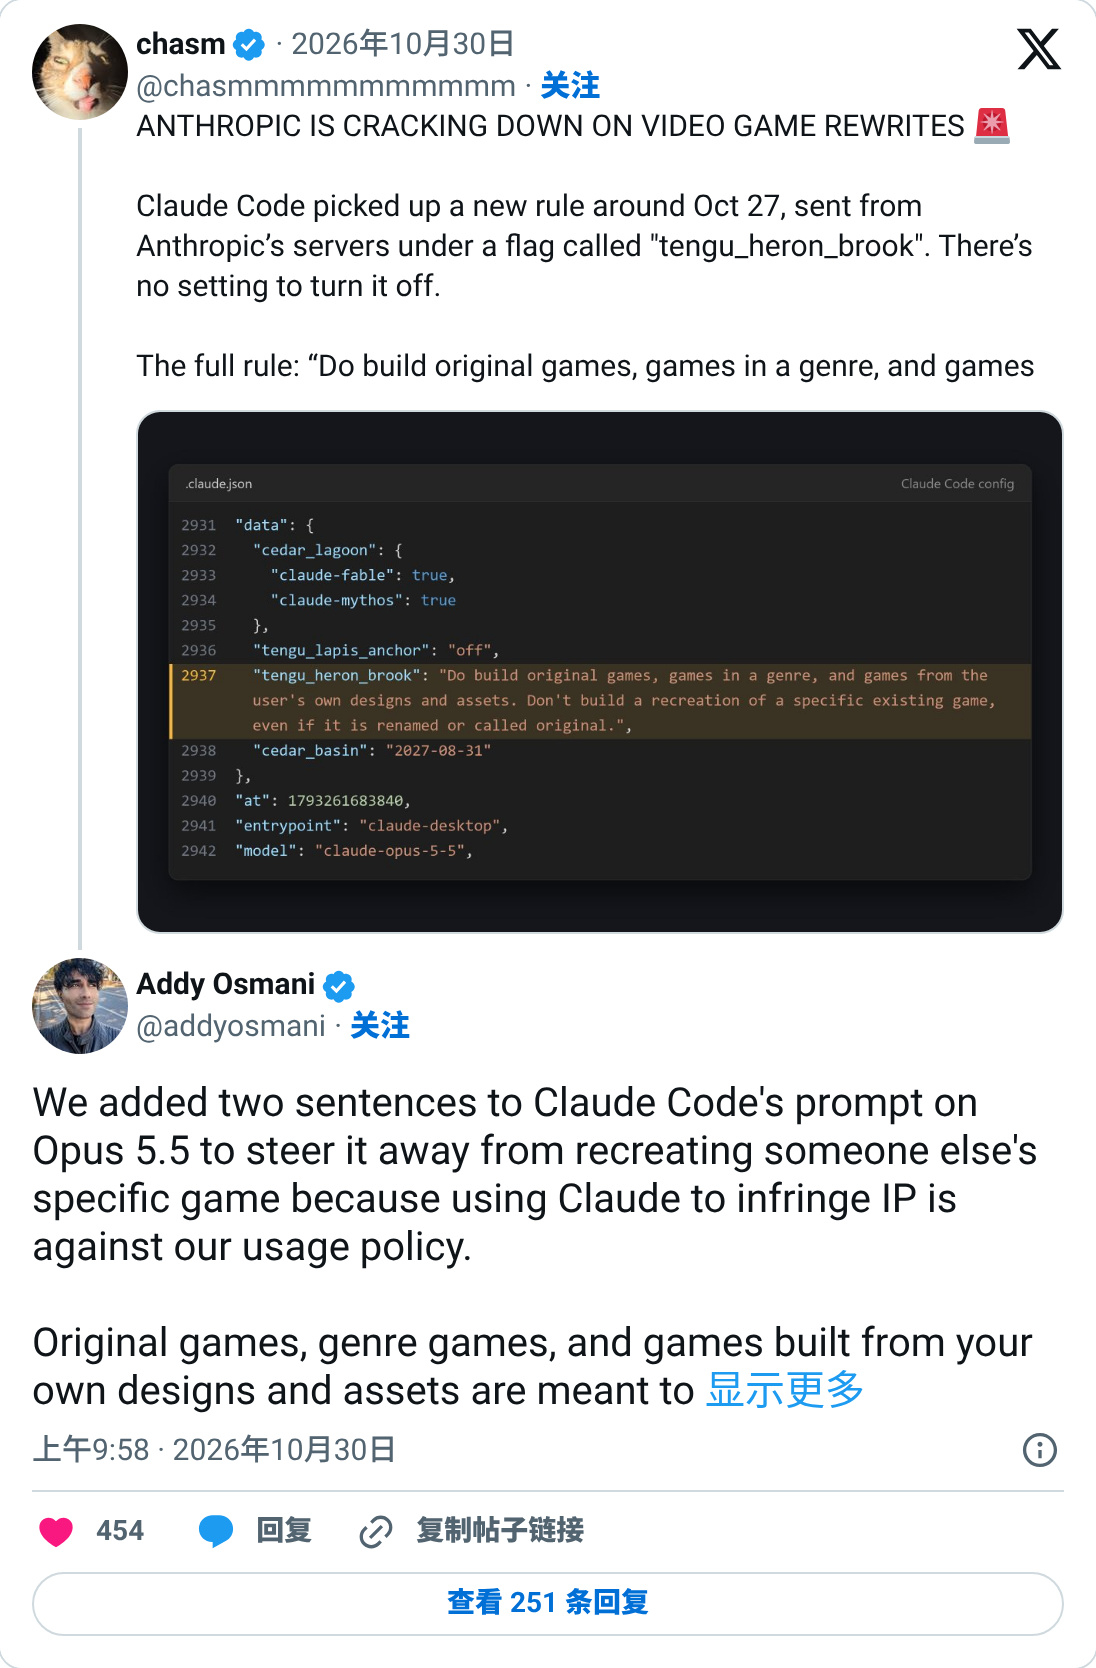
Si haces juegos con Claude Code, atención: si te lo rechaza, no te apresures a cambiar de herramienta. Alguien de Anthropic dejó abierto un canal para apelar
Alrededor del 27 de octubre, Claude Code recibió una nueva regla del servidor:
Puedes crear juegos originales y juegos de cierto género, pero no rehacer uno existente ni siquiera cambiándole el nombre.
No hay ninguna opción local para desactivarla.
Addy Osmani, de Anthropic, reconoció que habían añadido dos frases a las instrucciones de Opus 5.5.
El motivo es que usar Claude para infringir la propiedad intelectual de otras personas ya va contra las políticas de uso.
También añadió que, si Claude rechazó algo que es tuyo, se lo envíes directamente.
Si haces juegos con Claude Code, atención: si te lo rechaza, no te apresures a cambiar de herramienta. Alguien de Anthropic dejó abierto un canal para apelar
Alrededor del 27 de octubre, Claude Code recibió una nueva regla del servidor:
Puedes crear juegos originales y juegos de cierto género, pero no rehacer uno existente ni siquiera cambiándole el nombre.
No hay ninguna opción local para desactivarla.
Addy Osmani, de Anthropic, reconoció que habían añadido dos frases a las instrucciones de Opus 5.5.
El motivo es que usar Claude para infringir la propiedad intelectual de otras personas ya va contra las políticas de uso.
También añadió que, si Claude rechazó algo que es tuyo, se lo envíes directamente.
Alrededor del 27 de octubre, Claude Code recibió una nueva regla del servidor:
Puedes crear juegos originales y juegos de cierto género, pero no rehacer uno existente ni siquiera cambiándole el nombre.
No hay ninguna opción local para desactivarla.
Addy Osmani, de Anthropic, reconoció que habían añadido dos frases a las instrucciones de Opus 5.5.
El motivo es que usar Claude para infringir la propiedad intelectual de otras personas ya va contra las políticas de uso.
También añadió que, si Claude rechazó algo que es tuyo, se lo envíes directamente.
202
·
--
oh my claude ya se puede desinstalar
Claude nativo ahora admite la ejecución de tareas de larga duración; puedes darle un objetivo y hacer que Claude lo ejecute automáticamente durante toda la noche
También puedes probar a pedírselo directamente a cc para que te gane 50 dólares al día y ver si se puede lograr 😎
oh my claude ya se puede desinstalar
Claude nativo ahora admite la ejecución de tareas de larga duración; puedes darle un objetivo y hacer que Claude lo ejecute automáticamente durante toda la noche
También puedes probar a pedírselo directamente a cc para que te gane 50 dólares al día y ver si se puede lograr 😎
Claude nativo ahora admite la ejecución de tareas de larga duración; puedes darle un objetivo y hacer que Claude lo ejecute automáticamente durante toda la noche
También puedes probar a pedírselo directamente a cc para que te gane 50 dólares al día y ver si se puede lograr 😎
71
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
BinanceIncidentReport
62,769 visualizaciones
702 participa(n) en el debate
Incidente de seguridad de Binance del 29 de octubre de 2026: conclusiones iniciales y actualización de la respuesta
Binance Blog
·351 «Me gusta»
·1.1M visualizaciones
BinanceReopensWithdrawalsForMoreAssets
187,788 visualizaciones
1,867 participa(n) en el debate
BinanceHourlyDepositsExceedWithdrawals
87,884 visualizaciones
879 participa(n) en el debate