


Visión general
En mayo de 2025, la pérdida total de eventos de seguridad de Web3 fue de aproximadamente 266 millones de dólares. Según las estadísticas del archivo de hackeos de SlowMist (https://hacked.slowmist.io), ocurrieron un total de 15 incidentes de hackeo, resultando en pérdidas de aproximadamente 257 millones de dólares, de los cuales 162 millones de dólares fueron congelados o devueltos. Las causas de los incidentes incluyen vulnerabilidades de contratos, ataques de oráculos y cuentas hackeadas. Además, según la plataforma de anti-estafas de Web3 Scam Sniffer, este mes hubo 7,164 víctimas de incidentes de phishing, con pérdidas que alcanzaron los 9.63 millones de dólares.
 (https://dune.com/scam-sniffer/may-2025-scam-sniffer-scam-report)
Gran incidente de seguridad
 Cetus Protocol
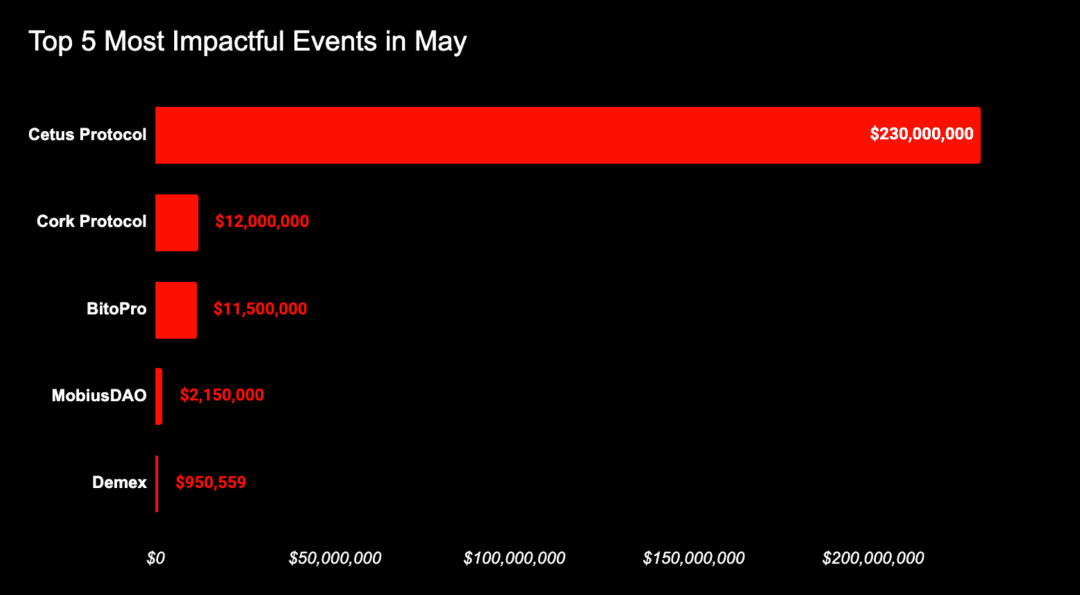
El 22 de mayo de 2025, el proveedor de liquidez en el ecosistema SUI, Cetus Protocol, fue atacado, la profundidad del fondo de liquidez disminuyó drásticamente, y varios pares de comercio de tokens en Cetus experimentaron caídas, con pérdidas de aproximadamente 230 millones de dólares.
Después del incidente, el equipo de seguridad de SlowMist intervino de inmediato para analizar y descubrió que el núcleo del evento era que los atacantes habían construido cuidadosamente parámetros para provocar desbordamientos, pero podían eludir la detección, logrando así intercambiar una cantidad mínima de Token por activos de liquidez masivos. Para un análisis detallado, consulte SlowMist: Análisis del incidente de robo de 230 millones de dólares de Cetus.
 (Gráfico de cronología del ataque)
Afortunadamente, según Cetus, con la cooperación de la Fundación SUI y otros miembros del ecosistema, se ha logrado congelar con éxito 162 millones de dólares en fondos robados en SUI.
 (https://x.com/CetusProtocol/status/1925567348586815622)
Cork Protocol
El 28 de mayo de 2025, SlowMist detectó posibles actividades sospechosas relacionadas con Cork Protocol. Según el análisis del equipo de seguridad de SlowMist, la raíz de este ataque radica en que, por un lado, Cork permite a los usuarios crear activos de redención (RA) utilizando cualquier activo a través del contrato CorkConfig, lo que permite a los atacantes usar DS como RA. Por otro lado, cualquier usuario puede llamar a la función beforeSwap del contrato CorkHook sin autorización, y permitir al usuario pasar datos de hook personalizados para realizar operaciones de CorkCall, lo que permite a los atacantes manipular, depositar DS legítimos del mercado en otro mercado como RA, y obtener los tokens correspondientes de DS y CT.
 (https://x.com/SlowMist_Team/status/1927705256915333359)
Según el análisis de la herramienta de seguimiento y anti-lavado de dinero MistTrack, la dirección del atacante 0xea6f30e360192bae715599e15e2f765b49e4da98 obtuvo 3,761.878 wstETH, con un valor de más de 12 millones de dólares. Hasta ahora, hay un total de 4,530.5955 ETH en la dirección del atacante, y continuaremos monitoreando los fondos.
 BitoPro
Según el detective en cadena ZachXBT, el intercambio de criptomonedas de Taiwán BitoPro fue atacado el 8 de mayo de 2025, con pérdidas aproximadas de 11.5 millones de dólares. BitoPro experimentó flujos de fondos anormales en sus billeteras calientes en múltiples cadenas como Tron, Ethereum, Solana y Polygon, y los activos robados fueron vendidos rápidamente a través de un intercambio descentralizado. Posteriormente, estos fondos fueron transferidos a Tornado Cash, o cruzados a la red de Bitcoin a través de Thorchain, y luego depositados en una billetera Wasabi para lavar el dinero.
 (https://x.com/zachxbt/status/1929417001296146868)
Demex
El 16 de mayo de 2025, el mercado de préstamos de Demex, Nitron, fue atacado, con pérdidas de aproximadamente 950,000 dólares. Según el informe de análisis del incidente publicado por Demex, la causa fundamental de este ataque fue que los atacantes realizaron un ataque de manipulación de oráculos basado en donaciones en un fondo dGLP descontinuado.
 (https://blog.dem.exchange/nitron-post-mortem/)
El 19 de mayo, Demex actualizó el progreso del evento, indicando que, con el apoyo de socios, se habían recuperado con éxito 78,000 dólares.
Zunami Protocol
El 15 de mayo de 2025, Zunami Protocol tuiteó que había sido atacado, los activos colaterales de zunUSD y zunETH fueron robados, con pérdidas de aproximadamente 500,000 dólares. Los atacantes ya habían transferido los fondos robados a Tornado Cash.
 (https://x.com/ZunamiProtocol/status/1922993510925435267)
El 30 de mayo, el fundador de Zunami Protocol, @kirill_zunami, tuiteó que se estaba investigando este incidente de ataque y se estaban considerando dos posibles situaciones: la clave del desplegador fue robada, o el titular de la clave actuó de manera maliciosa.
 (https://x.com/kirill_zunami/status/1928131508117651725)
Análisis de características y recomendaciones de seguridad
En los eventos de seguridad de blockchain de este mes, las vulnerabilidades de los contratos siguen siendo la principal causa de pérdidas. En total, 6 eventos relacionados con vulnerabilidades de contratos causaron pérdidas de aproximadamente 244 millones de dólares, lo que representa el 95% de las pérdidas por ataques de este mes. El equipo de seguridad de SlowMist recomienda que los proyectos mantengan un alto nivel de alerta, realicen auditorías de seguridad exhaustivas periódicamente, detecten y reparen vulnerabilidades potenciales a tiempo, y se mantengan al tanto de las últimas tácticas de ataque y tendencias de seguridad para proteger efectivamente los activos y la seguridad de los usuarios.
Este mes, el incidente de cuentas hackeadas ha vuelto a atraer una amplia atención, con un total de 6 casos. Además de las cuentas oficiales de los proyectos Web3, los medios de comunicación y otras cuentas de alto perfil también se convirtieron en objetivos de ataque. Por ejemplo, el 12 de mayo, la cuenta de X del club de fútbol británico @SheffieldUnited fue hackeada, y los atacantes utilizaron su cuenta para publicar direcciones de tokens falsas. Los atacantes también utilizaron la cuenta de X de Cointelegraph para enviar enlaces de phishing dirigidos a los usuarios. Para saber cómo fortalecer la seguridad de las cuentas de la plataforma X, consulte la guía de verificación y fortalecimiento de seguridad de cuentas de X publicada anteriormente por SlowMist.
Es preocupante que el grupo de hackers norcoreano Lazarus Group haya comenzado recientemente a cambiar sus objetivos de instituciones a inversores individuales. El 24 de mayo, este grupo robó más de 5.2 millones de dólares a un comerciante a través de malware, un evento que podría marcar un cambio significativo en su estrategia de ataque. Por lo tanto, los usuarios comunes también deben aumentar activamente su conciencia de seguridad, y pueden consultar el 'Manual de autoayuda del bosque oscuro de blockchain' para mejorar su capacidad de defensa. (https://github.com/slowmist/Blockchain-dark-forest-selfguard-handbook)
Este mes, hubo nuevos avances en la investigación sobre las razones por las que los usuarios de Coinbase enfrentan ataques de ingeniería social con frecuencia. Según la información divulgada por Coinbase, los atacantes aprovecharon los permisos de los empleados internos para obtener datos sensibles de algunos usuarios y lanzar ataques de ingeniería social específicos. Este hallazgo revela el gran riesgo de colusión interna y externa en el sistema de seguridad, y nuevamente recuerda a todas las plataformas la necesidad de fortalecer la gestión de permisos internos. Para más detalles sobre el evento, consulte 'El servicio al cliente en el bosque oscuro': estafas de ingeniería social que apuntan a los usuarios de Coinbase.
Por último, los eventos recopilados en este artículo son los principales eventos de seguridad de este mes, y se pueden ver más eventos de seguridad de blockchain en el archivo de incidentes de hackeo de SlowMist (https://hacked.slowmist.io/).