


La ingeniería social sigue siendo el vector de ataque principal para los grandes hackeos de criptomonedas, con el Grupo Lazarus de Corea del Norte responsable de múltiples brechas de mil millones de dólares dirigidas a empleados de intercambios.
La seguridad de la cartera inadecuada—particularmente las vulnerabilidades de las carteras calientes y la autorización de firma única—ha permitido a los hackers ejecutar robos masivos a pesar de los avances en la tecnología blockchain.
Técnicas de lavado de dinero como cadenas de pelado y mezcladores de criptomonedas permiten a los hackers oscurecer exitosamente los fondos robados, destacando la necesidad de mejorar los sistemas de monitoreo de transacciones.
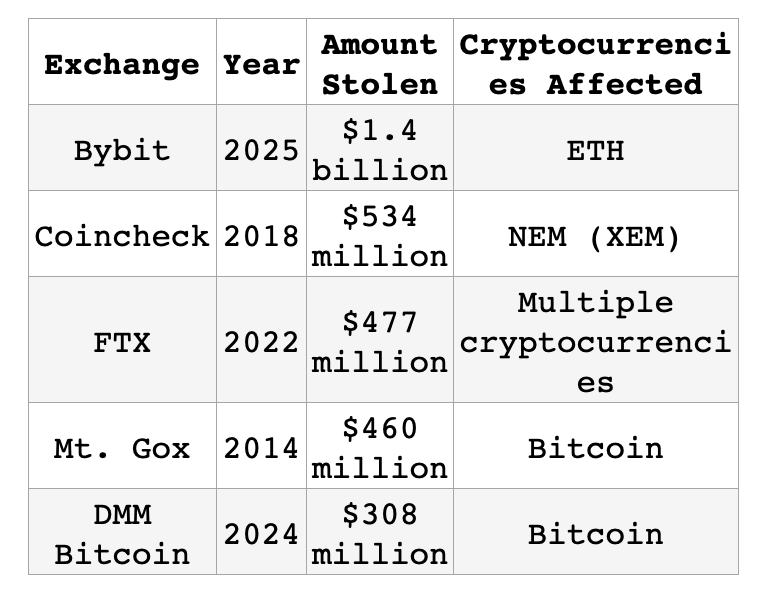
Explora los cinco hackeos más grandes de intercambios de criptomonedas que resultaron en más de $3 mil millones en pérdidas. Desde el robo de $1.4B de ETH de Bybit hasta el colapso de DMM Bitcoin, descubre cómo los hackers explotaron vulnerabilidades críticas en la infraestructura cripto.
INTRODUCCIÓN
Desde sus primeros días, el mundo cripto ha tenido su parte justa de avances y fracasos. La descentralización y la tecnología blockchain están marcadas por ciberataques y crímenes — especialmente hackeos audaces, pérdidas de miles de millones y amenazas en constante evolución. Ningún sistema ha demostrado ser completamente seguro, desde grandes intercambios hasta plataformas DeFi de vanguardia. Es una carrera donde la innovación avanza, y la seguridad siempre está tratando de alcanzar.
La infraestructura de blockchain, al igual que los sistemas informáticos tradicionales, es vulnerable a ciberataques. Comprender estas vulnerabilidades es crucial para cualquier persona involucrada en criptomonedas. En este artículo, exploraremos los 5 ataques de criptomonedas más devastadores en la historia: profundizando en cómo se ejecutó cada ataque, las vulnerabilidades explotadas y la magnitud del daño causado.
TOP 5 Hackeos de Criptomonedas Más Devastadores
Examinemos cada uno de estos ataques en detalle.
1. BYBIT (2025): $1.4 BILLONES
Quién:
Bybit es un intercambio de criptomonedas con sede en Dubái fundado en 2018 por Ben Zhou. Había crecido hasta convertirse en la segunda plataforma de comercio de criptomonedas más grande del mundo antes de experimentar el mayor hackeo de intercambio de criptomonedas hasta la fecha.
Qué sucedió y cómo se hizo:
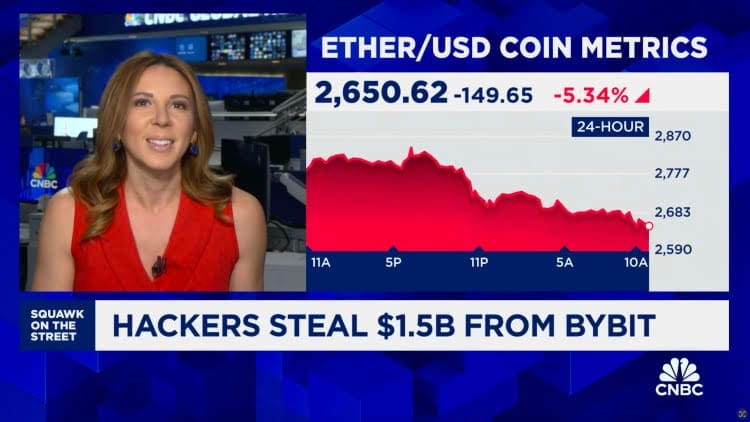
La violación resultó en el robo de aproximadamente 400,000 tokens de Ethereum, valorados en alrededor de $1.5 mil millones.
El ataque fue vinculado al Grupo Lazarus, un grupo de hackers norcoreano respaldado por el estado, conocido por sus sofisticados ciberataques.
Método de ataque:
4 de febrero: La estación de trabajo de un desarrollador fue comprometida, probablemente a través de ingeniería social.
5 de febrero: Los atacantes utilizaron el token de acceso AWS del desarrollador para infiltrarse en la infraestructura en la nube de Safe{Wallet}.
5-17 de febrero: Los hackers permanecieron indetectados, realizando reconocimiento.
19 de febrero: Los atacantes alteraron archivos de JavaScript en el bucket S3 de AWS de Safe{Wallet}, inyectando código malicioso en la interfaz web.
21 de febrero: Cuando Bybit inició una transacción desde una cartera fría específica, se activó el código malicioso.
En dos minutos, los hackers eliminaron el código malicioso, borrando evidencia de manipulación.
Los fondos robados fueron lavados a través de mezcladores y cadenas de pelado para oscurecer la ruta.
Consecuencias:
Respuesta de emergencia: Bybit rápidamente recaudó fondos de Galaxy Digital, FalconX y Wintermute, restaurando reservas dentro de 72 horas.
Seguridad y transparencia: El intercambio reconoció públicamente la violación, lo que generó preocupaciones más amplias sobre las vulnerabilidades de la cartera fría.
Examen regulatorio: El hackeo provocó revisiones regulatorias en los EAU y a nivel mundial, destacando la necesidad de una mejor supervisión de los custodios de terceros.
2. COINCHECK (2018): $534 MILLONES
Quién:
Coincheck fue un intercambio de criptomonedas con sede en Tokio fundado por Koichiro Wada y Yusuke Otsuka. Después del hackeo, el intercambio fue adquirido por la firma de corretaje japonesa Monex Group por aproximadamente $33 millones.
(Fuente: Entrepreneur)
Qué sucedió y cómo se hizo:
El 26 de enero de 2018, Coincheck fue hackeado, resultando en el robo de tokens NEM (XEM) por un valor de $530 millones.
Este hackeo superó el valor robado durante el hackeo de Mt. Gox en ese momento.
Método de ataque:
Cartera caliente comprometida: Coincheck mantuvo la mayoría de sus tokens NEM en una cartera caliente conectada a Internet.
Seguridad de cartera inadecuada: La cartera comprometida usó autorización de firma única en lugar de firma múltiple, creando un único punto de falla.
Pobre seguridad interna: La cartera caliente era accesible a través del sistema interno de Coincheck y carecía de listas blancas de IP, restricciones de acceso externo y segmentación de red.
El robo ocurrió en una ventana de 20 minutos en una única transferencia no autorizada.
Debido a la ausencia de un sistema de alerta automatizado, Coincheck no fue consciente de la violación durante varias horas.
Los fondos robados se vendieron en la Darknet y otras redes peer-to-peer en Asia, a menudo a precios descontados.
Consecuencias:
Coincheck reembolsó a los usuarios aproximadamente $430 millones y enfrentó una represión regulatoria que endureció las reglas de intercambio de criptomonedas en Japón.
El incidente llevó a estándares de seguridad y cumplimiento más estrictos.
En abril de 2018, Coincheck fue adquirida por Monex Group por $34 millones para ayudar a restaurar la confianza y estabilizar las operaciones.
3. FTX (2022): $477 MILLONES
Quién:
FTX fue fundada en 2019 por Sam Bankman-Fried y rápidamente ganó prominencia en el mundo cripto. En su apogeo, fue valorada en $32 mil millones antes de su repentina colapso.
(Fuente: CNBC)
Qué sucedió y cómo se hizo:
En noviembre de 2022, FTX se declaró en quiebra después de que se revelara que los fondos de los clientes se utilizaron para cubrir pérdidas en su organización hermana, Alameda Research.
Horas después de presentar la quiebra el 11 de noviembre de 2022, una transferencia no autorizada drenó más de $400 millones en criptomonedas de sus carteras.
Método de ataque:
El momento—justo después de que se presentó la quiebra—levantó sospechas de un trabajo interno por parte de alguien familiarizado con los sistemas de FTX.
El atacante movió los fondos rápidamente y utilizó varias técnicas de ofuscación para ocultar su rastro.
Las criptomonedas robadas fueron lavadas a través de herramientas como THORChain, Railgun y puentes entre cadenas.
Algunos fondos fueron convertidos a Bitcoin y further obfuscated a través de cadenas de pelado y mezcladores como Sinbad.io.
A finales de 2023, el hacker comenzó a mover los fondos robados nuevamente, coincidiendo con el juicio criminal de Sam Bankman-Fried.
El hacker sigue sin ser identificado.
Consecuencias:
El nuevo CEO de FTX, John Ray III, caracterizó el incidente como acceso no autorizado y contrató firmas forenses para investigar.
La violación destacó serias fallas de seguridad en FTX, que ya estaba bajo escrutinio por mal uso de fondos de clientes y falta de supervisión básica.
Aunque separado de los cargos de fraude contra Sam Bankman-Fried, el hackeo reforzó la imagen de una empresa en completo desorden.
4. MT. GOX (2014): $460 MILLONES
Quién:
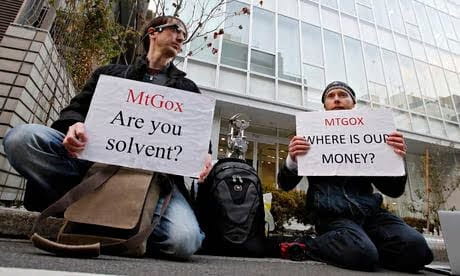
Fundada en 2006 por el programador Jed McCaleb como una plataforma para intercambiar cartas (Magic: The Gathering Online Exchange), Mt. Gox fue vendida más tarde al desarrollador francés Mark Karpelès. Bajo su liderazgo, se expandió rápidamente para convertirse en el intercambio de Bitcoin más grande del mundo en ese momento.
(Fuente: The Guardian)
Qué sucedió y cómo se hizo:
Alrededor de septiembre de 2011, Mt. Gox sufrió una violación donde los hackers obtuvieron acceso a las claves privadas de la cartera caliente.
En lugar de ejecutar un solo gran robo, los hackers retiraron continuamente y en silencio Bitcoins durante varios años.
Método de ataque:
Infraestructura de cartera comprometida: Los hackers obtuvieron acceso a las claves privadas de la cartera caliente.
Seguridad inadecuada: Mt. Gox no logró implementar una infraestructura robusta de cartera fría, dejando los fondos constantemente expuestos a amenazas en línea.
Controles internos deficientes: El intercambio carecía de sistemas de control de acceso interno y casi no tenía contabilidad en tiempo real, permaneciendo inconsciente de la falta de BTC durante años.
Explotación automatizada: Los hackers explotaron el sistema de retiro automatizado, retirando BTC en pequeñas denominaciones para evitar la detección.
Lavado de dinero: Similar a otros hackeos, el Bitcoin robado fue lavado a través de cadenas de pelado y mezcladores de criptomonedas, con algunos pasando por BTC-e, un intercambio ahora fuera de servicio asociado con el lavado de dinero.
Consecuencias:
El hackeo de Mt. Gox eliminó 850,000 Bitcoin, sacudiendo el mundo cripto.
El intercambio se declaró en quiebra en 2014.
El CEO Mark Karpelès fue arrestado y luego condenado por falsificación de registros, aunque no por malversación.
Más de una década después, los acreedores aún esperan el reembolso a través de un complicado proceso de rehabilitación civil.
5. DMM BITCOIN (2024): $308 MILLONES
Quién:
Lanzado en 2018, DMM fue un intercambio de Bitcoin japonés que sufrió un devastador hackeo en mayo de 2024, resultando en el robo de 4,502.9 BTC por un valor aproximado de $308 millones.
Qué sucedió y cómo se hizo:
El intercambio japonés fue objetivo del grupo de hackers norcoreano conocido como Lazarus.
Los hackers obtuvieron acceso a la infraestructura de la cartera cripto de DMM y transfirieron 4,502 BTC a sus propias carteras.
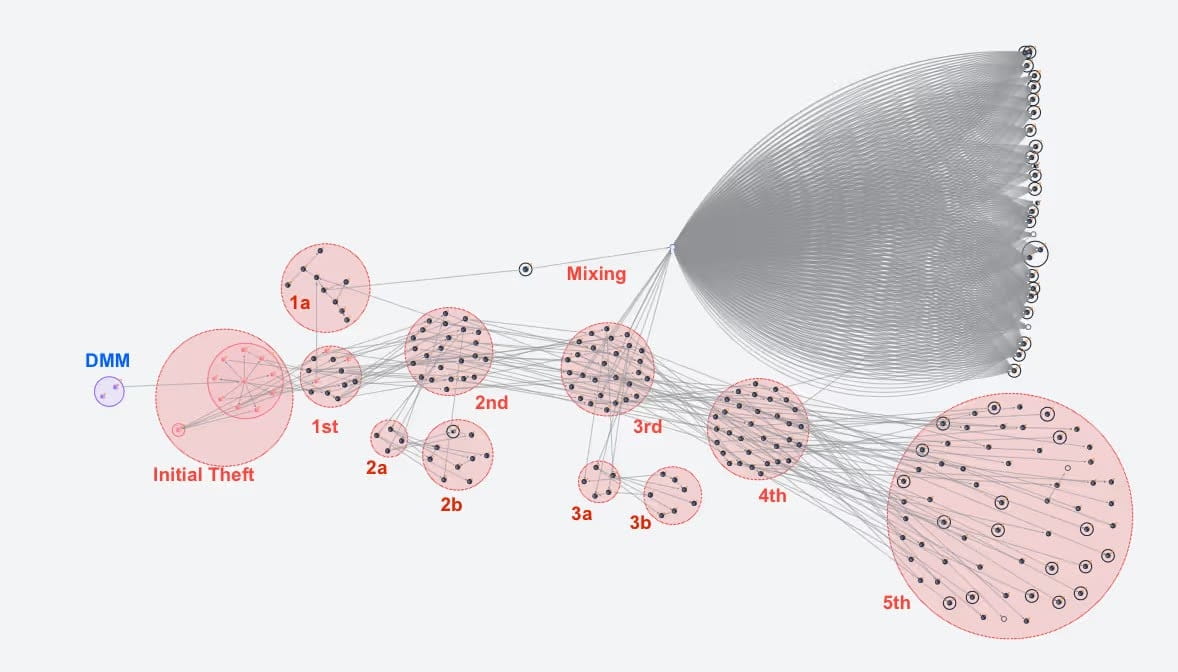
Hackeo de DMM Bitcoin – Obfuscación de la ruta del dinero – Cadenas de pelado y mezcladores
Método de ataque:
Ingeniería social: La investigación del FBI reveló que probablemente fue un ataque de ingeniería social dirigido a un empleado de Ginco. Ginco era el servicio de cartera que apoyaba la gestión de activos digitales de DMM.
Spear Phishing: Un empleado invitó inconscientemente a un exploit como parte de una falsa solicitud de empleo.
Obfuscación de la ruta del dinero: Los hackers cubrieron sus huellas redirigiendo los fondos a través de cadenas de pelado y mezcladores de criptomonedas.
Los hackers desglosaron la cantidad en sumas más pequeñas a través de una serie de transacciones, dispersando efectivamente los fondos en microtransacciones a través de miles de carteras.
Para evadir la detección, los hackers de DMM probablemente manipularon el tiempo de retiro, retrasando los retiros durante horas o días y manteniendo los fondos en constante movimiento para interrumpir el análisis basado en el tiempo.
Consecuencias:
Aunque DMM reconoció el hackeo, la vulnerabilidad real en la infraestructura nunca fue revelada oficialmente.
Incapaz de recuperarse de las pérdidas financieras causadas por el ataque, DMM anunció su cierre para marzo de 2025.
DMM Bitcoin también anunció que transferiría sus tenencias y cuentas de clientes a otro intercambio con sede en Japón, SBI VC Trade.
CONCLUSIÓN
Estos cinco ataques importantes a criptomonedas revelan un patrón consistente: los hackers frecuentemente utilizan ataques de phishing y ingeniería social para apuntar a empleados vulnerables de intercambios, proveedores de servicios de billetera y otros proveedores de infraestructura. Las pérdidas combinadas de solo estos cinco incidentes superan los $3 mil millones, destacando la importancia crítica de robustas medidas de ciberseguridad.
La ciberseguridad y el cumplimiento regulatorio son cruciales para prevenir hackeos de criptomonedas. Mandatar prácticas como el almacenamiento en cartera fría, la autenticación multifactor y auditorías regulares ayuda a reducir vulnerabilidades. La alineación regulatoria global asegura protección consistente a través de jurisdicciones, dificultando a los atacantes explotar enlaces débiles.
Para los tenedores de criptomonedas, estos incidentes enfatizan la importancia de usar intercambios con registros de seguridad comprobados, habilitar todas las características de seguridad disponibles en las cuentas y considerar soluciones de almacenamiento en frío para tenencias significativas. A medida que la industria madura, la evolución continua de las prácticas de seguridad sigue siendo esencial para mantenerse un paso adelante de amenazas cada vez más sofisticadas.
"CoinRank Exclusivo: El robo de $3 mil millones - 5 hackeos de intercambio de criptomonedas más devastadores en la historia" esta artículo fue publicado por primera vez en (CoinRank).